हिज़बुल्लाह से संबंधों के कारण अमेरिका ने लेबनानी नागरिकों और संगठनों पर प्रतिबंध लगाए
और पढ़ें
Middle East Eye
www.middleeasteye.net

हिज़बुल्लाह से संबंधों के कारण अमेरिका ने लेबनानी नागरिकों और संगठनों पर प्रतिबंध लगाए

अमेरिकी वित्त मंत्रालय ने तीन लेबनानी व्यक्तियों और तीन संगठनों पर प्रतिबंध लगा दिया है। इन संस्थाओं पर हिज़बुल्लाह को सहायता प्रदान करने का आरोप है, जो इस समूह के वैश्विक वित्तीय नेटवर्क को नष्ट करने के अमेरिकी प्रयासों का हिस्सा है।

विभाग ने एक आधिकारिक बयान में बताया कि इन व्यक्तियों और संगठनों को विशेष रूप से नामित नागरिक और अवरुद्ध व्यक्तियों की सूची में शामिल किया गया है। हालांकि, बयान में उनके खिलाफ विशिष्ट आरोपों या सबूतों का उल्लेख नहीं किया गया था।

उल्लिखित संगठनों में से एक, 'वा ता'वानु एसोसिएशन', को एक धर्मार्थ संरचना के रूप में वर्णित किया गया था जो कथित तौर पर मानवीय सहायता प्रदान करने के बहाने हिज़बुल्लाह की गतिविधियों को छिपाती है।

अमेरिकी वित्त मंत्रालय के विदेश सचिव स्कॉट बेस्सेंट ने आगे कहा कि अमेरिकी सरकार क्षेत्र में ईरान के प्रभाव डालने और अपने प्रॉक्सी बलों को वित्तपोषित करने के प्रयासों को रोकना जारी रखेगी।

समान कहानियाँ

एनवीडिया के पूर्व प्रमुख पर चीन में अवैध एआई चिप आपूर्ति से जुड़ा विवाद
और पढ़ें
www.aajtak.in

एनवीडिया के पूर्व प्रमुख पर चीन में अवैध एआई चिप आपूर्ति से जुड़ा विवाद

एनवीडिया के एक पूर्व वरिष्ठ कर्मचारी, अजय 'जय' पुरी का नाम लगभग 2.5 बिलियन डॉलर (जो लगभग 20,000 करोड़ रुपये के बराबर है) के एआई चिप्स और सर्वरों की कथित अवैध आपूर्ति से संबंधित जांच में सामने आया है। यह विवाद शॉर्ट-सेलर फर्म 'मडडी वाटर्स' की रिपोर्ट प्रकाशित होने के बाद सामने आया। हालांकि, इस समय जय पुरी की इस कथित धोखाधड़ी में संलिप्तता की पुष्टि करने वाला कोई सबूत नहीं है।

जय पुरी जून 2026 तक एनवीडिया में कार्यकारी उपाध्यक्ष के पद पर थे, जहां वह कंपनी के वैश्विक संचालन, जिसमें बिक्री और अन्य प्रमुख क्षेत्र शामिल थे, के लिए जिम्मेदार थे। उन्हें सीईओ जेन्सेन हुआंग के बाद एनवीडिया के तीन शीर्ष प्रबंधकों में से एक माना जाता था। हालांकि उन्होंने जून में यह पद छोड़ दिया, लेकिन उन्होंने वरिष्ठ सलाहकार के रूप में कंपनी के साथ सहयोग जारी रखा।

'मडडी वाटर्स' ने 17 नवंबर को 'एनवीडिया: मोर चाइना' नामक एक रिपोर्ट जारी की। इसमें सार्वजनिक कार्यक्रमों की तस्वीरों के आधार पर उठाए गए सवालों में एक महिला शामिल थी जो जय पुरी के पास दिखाई दी थी। यह अनुमान लगाया गया कि यह महिला सेनली चेन है, जो सुपर माइक्रो की पूर्व कर्मचारी थीं। रिपोर्ट में 2024 में सैन फ्रांसिस्को ओपेरा में और अप्रैल 2026 में एक अन्य समारोह में ली गई तस्वीरों का हवाला दिया गया था। 'मडडी वाटर्स' ने वर्तमान कंपनी सेनली चेन, क्रोनोस्केल से टिप्पणी मांगी, लेकिन कोई जवाब नहीं मिला। इसके अलावा, रिपोर्ट में यह स्पष्ट रूप से स्थापित नहीं किया गया था कि तस्वीरों में महिला वास्तव में सेनली चेन है।

यह विवाद अक्टूबर 2026 में सुपर माइक्रो कंप्यूटर के खिलाफ दायर एक मुकदमे से भी जुड़ा है। इस मुकदमे में कंपनी की पूर्व कर्मचारी सेनली चेन की भूमिका पर सवाल उठाया गया है। सुपर माइक्रो में चेन का पद मुख्य विकास विशेषज्ञ का था। मुकदमे में दावा किया गया है कि चेन ने एनवीडिया जीपीयू, यानी एआई चिप्स की खरीद और अंतिम ग्राहकों तक उनकी डिलीवरी से संबंधित निर्णयों में महत्वपूर्ण भूमिका निभाई थी। उस पर एनवीडिया के साथ घनिष्ठ व्यावसायिक संबंध रखने और चिप आपूर्ति के संबंध में बैठकें एनवीडिया के सह-संस्थापक लियांग के साथ आयोजित करने का भी आरोप लगाया गया है। मुकदमे में यह दावा भी किया गया है कि चेन के पास चीन में कथित अवैध चिप आपूर्ति के बारे में जानकारी हो सकती है, हालांकि ये आरोप अभी तक अदालत में साबित नहीं हुए हैं।

अमेरिकी न्याय विभाग ने मार्च 2026 में सुपर माइक्रो से जुड़े तीन व्यक्तियों के खिलाफ कार्रवाई की थी। उन पर दक्षिण पूर्व एशिया की एक कंपनी के माध्यम से चीन में एनवीडिया जीपीयू वाले सर्वर भेजने की साजिश में शामिल होने का आरोप है। अमेरिकी अधिकारियों के अनुसार, इस योजना के तहत लगभग 2.5 बिलियन डॉलर के सर्वर चीन भेजे जाने थे। इन सर्वरों की खरीद 2024 से 2025 के दौरान बैंकॉक स्थित कंपनी ओबोन कॉर्प के माध्यम से की गई थी। आरोप है कि अप्रैल और मई 2025 में लगभग 510 मिलियन डॉलर के सर्वर चीन भेजे गए थे। जांच एजेंसियां संदेह करती हैं कि इस गतिविधि के लिए गोदाम में नकली सर्वरों का उपयोग किया गया था; मूल उपकरणों को निर्माता की फैक्ट्री पैकेजिंग में बदलकर लेबल और सीरियल नंबर बदलकर उनकी वास्तविक पहचान छिपा दी गई थी।

इस मामले में एक आरोपी ने अपना अपराध स्वीकार किया है, जबकि दूसरा आरोपों से इनकार करता है, और तीसरा आरोपी फरार है।

सुपर माइक्रो ने सेनली चेन के खिलाफ लगाए गए सभी आरोपों का खंडन किया है। कंपनी का कहना है कि चेन ने एनवीडिया और सुपर माइक्रो के बीच व्यावसायिक संबंधों की देखरेख नहीं की थी, और न ही उसने निर्णय लिया था कि एनवीडिया जीपीयू किन ग्राहकों को दिए जाएंगे। कंपनी की जानकारी के अनुसार, चेन ने 18 साल काम करने के बाद शुरुआत में 2026 में इस्तीफा दे दिया था। इसके बाद वह एआई इंफ्रास्ट्रक्चर कंपनी क्रोनोस्केल की सीईओ बनीं।

जीटीए 6 के लॉन्च ने अमेरिकी आर्थिक गतिविधि पर प्रभाव को लेकर सवाल उठाए
और पढ़ें
super.abril.com.br

जीटीए 6 के लॉन्च ने अमेरिकी आर्थिक गतिविधि पर प्रभाव को लेकर सवाल उठाए

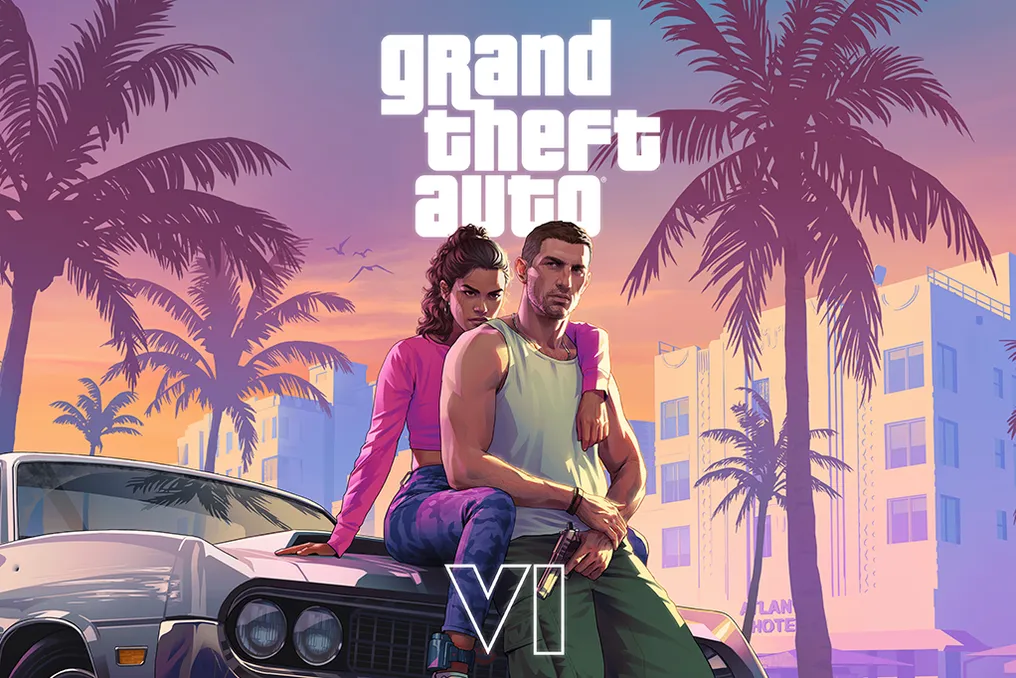
तेरह साल के इंतजार, कई लीक और दो देरी के बाद, ग्रैंड थेफ्ट ऑटो VI (GTA 6) आखिरकार इस गुरुवार, 19 तारीख को कंसोल के लिए लॉन्च होगा। इस शीर्षक को कई लोगों द्वारा इतिहास का सबसे प्रतीक्षित माना जाता है, और यह हर देश के स्थानीय समय के अनुसार आधी रात को प्लेस्टेशन 5 और एक्सबॉक्स सीरीज़ एक्स|एस के लिए उपलब्ध होगा, जो बुधवार से गुरुवार (18 से 19) में बदलाव को चिह्नित करेगा।

ब्राजील में, एक्सेस गुरुवार की आधी रात को होगा, ब्रासीलिया समय का पालन करते हुए। हालांकि, प्लेस्टेशन स्टोर द्वारा इस टाइम ज़ोन के उपयोग के कारण, विभिन्न टाइम ज़ोन वाले राज्यों के उपयोगकर्ता जल्दी डाउनलोड शुरू कर सकते हैं: मनाउस में बुधवार को रात 11 बजे और रियो ब्रान्को में रात 10 बजे।

फ्रैंचाइज़ी के उत्साही वैश्विक स्तर पर प्रीमियर के लिए लामबंद हैं। सोशल मीडिया पोस्ट और वीडियो से भरा हुआ है जिसमें खिलाड़ी विशेष रूप से GTA 6 के लिए कंसोल खरीदते हुए, नए गेम के लिए स्टोरेज स्पेस खाली करते हुए, जो 212 जीबी तक हो सकता है, और यहां तक कि स्पॉइलर से बचने के लिए सोशल मीडिया ऐप्स को अनइंस्टॉल करते हुए दिखाई दे रहे हैं।

अपेक्षित हलचल वीडियो गेम ब्रह्मांड से परे है। शोध से संयुक्त राज्य अमेरिका की आर्थिक उत्पादकता में अस्थायी कमी होने की संभावना है, जो काम पर छुट्टी और अनुपस्थिति के कारण होगी। अनुमान है कि लगभग 1.5 मिलियन अमेरिकी श्रमिक GTA 6 के लॉन्च के दिन अनुपस्थित रह सकते हैं।

अप्रैल में, टेक-टू इंटरैक्टिव के सीईओ, रॉकस्टार गेम्स के मालिक स्ट्रॉस ज़ेलनिक ने एक हास्यपूर्ण टिप्पणी की थी, जिसमें कहा गया था: 'मुझे लगता है कि बहुत से लोग 19 नवंबर को बीमार होने की सूचना देंगे।' इस बयान ने बड़ी प्रतिक्रिया उत्पन्न की, और हाल के सर्वेक्षण ज़ेलनिक की भविष्यवाणी की पुष्टि करते प्रतीत होते हैं।

यूएस में कई डेटा बताते हैं कि कार्यबल का एक हिस्सा लॉन्च की तारीख पर अनुपस्थित रहेगा। BambooHR, एक मानव संसाधन सॉफ्टवेयर कंपनी, ने रिपोर्ट किया कि 19 नवंबर के लिए छुट्टी के अनुरोध सामान्य नवंबर के गुरुवार की तुलना में 9% से 17% अधिक थे।

GameSquare द्वारा Pollfish प्लेटफॉर्म पर किए गए एक अन्य अध्ययन में, अमेरिकी पूर्णकालिक श्रमिकों में से एक हजार का साक्षात्कार लिया गया जो खुद को गेमर के रूप में पहचानते हैं। जिन लोगों ने लॉन्च पर अनुपस्थित रहने पर विचार किया, उनमें से 39% ने कहा कि वे पहले से छुट्टी के लिए आवेदन करेंगे, 36% ने घोषणा की कि वे बीमार होने की सूचना देंगे, और 32% ने बताया कि वे दूरस्थ रूप से काम करेंगे, जैसा कि अध्ययन में बताया गया है। प्रतिभागी कई विकल्प चुन सकते थे।

यह परिदृश्य नया नहीं है; 2013 में GTA V के लॉन्च के दौरान, यह दर्ज किया गया था कि न्यूयॉर्क और लॉस एंजिल्स जैसे शहरों में 18 से 35 वर्ष की आयु के श्रमिकों में से 6% तक अनुपस्थित थे। 'जीटीए फ्लू' नामक शब्द ठीक इसी तरह की कथित बीमारी के कारण लॉन्च के दिन अनुपस्थिति की लहर को संदर्भित करता है।

इस साल, 'जीटीए फ्लू' के परिणामस्वरूप GTA 6 खेलने के लिए लगभग 1.5 मिलियन अमेरिकियों की अनुपस्थिति होनी चाहिए। इंटरनेशनल बिजनेस टाइम्स द्वारा जारी एक गणना बताती है कि इन अनुपस्थित लोगों में से अधिकांश 18 से 30 वर्ष के पुरुष होंगे, और प्रौद्योगिकी क्षेत्र सबसे अधिक प्रभावित क्षेत्रों में से एक होगा।

उत्पादकता का नुकसान एक ही दिन में 1 बिलियन अमेरिकी डॉलर तक पहुंच सकता है (वर्तमान डॉलर विनिमय दर का उपयोग करते हुए लगभग 5.6 बिलियन रुपये के बराबर)। यह गणना बार्सिलोना में स्थित पोंपेउ फैब्रा विश्वविद्यालय के अर्थशास्त्री जोस गार्सिया मोंटालवो को सौंपी गई थी, और यह प्रति कर्मचारी औसतन लगभग 70 हजार अमेरिकी डॉलर के वार्षिक उत्पादन के आधार पर नुकसान का अनुमान लगाती है।

हालांकि, यह ध्यान रखना महत्वपूर्ण है कि यह केवल एक अकादमिक अनुमान है और कोई आधिकारिक भविष्यवाणी नहीं है। इसके अतिरिक्त, उपलब्ध जानकारी में कोई ऐसी पद्धति का विवरण नहीं है जिससे 1 बिलियन अमेरिकी डॉलर के परिणाम को दोहराया जा सके। ऐसे अर्थशास्त्री भी हैं जो इन आंकड़ों की अलग तरह से व्याख्या करते हैं।

इस विषय पर प्रसारित अनुमान उन श्रमिकों के बीच अंतर नहीं करते हैं जिन्होंने छुट्टियों या अवकाश की व्यवस्था की है और उन लोगों के बीच नहीं जिन्होंने बिना अनुमति के काम पर उपस्थिति दर्ज नहीं कराई है। कॉलेज ऑफ द होली क्रॉस के अर्थशास्त्री विक्टर मैथेसन, जो खेल और बड़े आयोजनों में विशेषज्ञ हैं, इस लेखांकन से असहमत हैं।

मैथेसन 'प्रतिस्थापन प्रभाव' की ओर इशारा करते हैं: यह संभव है कि जो व्यक्ति 19 नवंबर को छुट्टी लेता है, वह किसी अन्य समय अपनी सवैतनिक छुट्टी का एक दिन कम उपयोग करे। इसका मतलब है कि उत्पादकता खोई नहीं जाती है, बल्कि पुनर्व्यवस्थित होती है, और 1 बिलियन अमेरिकी डॉलर का मूल्य आर्थिक गतिविधि में वास्तविक कमी का प्रतिनिधित्व नहीं करेगा।

StepSecurity ने सॉफ्टवेयर आपूर्ति श्रृंखला सुरक्षा को मजबूत करने के लिए $20 मिलियन जुटाए
और पढ़ें
ventureburn.com

StepSecurity ने सॉफ्टवेयर आपूर्ति श्रृंखला सुरक्षा को मजबूत करने के लिए $20 मिलियन जुटाए

सुरक्षा क्षेत्र की स्टार्टअप Step Security ने 20 मिलियन डॉलर के सीरीज ए फंडिंग राउंड की घोषणा की, जो ओवरसब्सक्राइब हो गया था। इस राउंड का नेतृत्व Elephant कंपनी ने किया, जिसमें मौजूदा निवेशकों जैसे Runtime Ventures, Inner Loop Capital और SaaS Ventures ने भी भाग लिया।

कंपनी का सुरक्षा प्लेटफॉर्म पूरे सॉफ्टवेयर वितरण प्रक्रिया के लिए कई नियंत्रण तंत्र प्रदान करता है। इस नए राउंड के कारण Step Security का कुल वित्तपोषण 23 मिलियन डॉलर तक बढ़ गया है, जो मई 2024 में प्राप्त 3 मिलियन डॉलर के प्रारंभिक निवेश के बाद हुआ था।

Step Security की स्थापना 2021 में सॉफ्टवेयर विकास वातावरण को आपूर्ति श्रृंखला हमलों से बचाने के उद्देश्य से की गई थी। यह प्लेटफॉर्म डेवलपर्स के वर्कस्टेशन, कोड रिपॉजिटरी, पैकेज रजिस्ट्री और निरंतर एकीकरण पाइपलाइन को कवर करता है।

कंपनी की स्थापना Varun Sharma और Ashish Kurmi ने की थी, जिन्होंने पहले Microsoft, Uber और Plaid में सुरक्षा के क्षेत्र में काम किया था। डेवलपर्स और उनके टूल सॉफ्टवेयर आपूर्ति श्रृंखला हमलों के लिए तेजी से लक्ष्य बन रहे हैं। हमलावर दुर्भावनापूर्ण पैकेजों, समझौता किए गए क्रेडेंशियल्स और संशोधित विकास एक्सटेंशन का उपयोग करते हैं। Step Security का सुरक्षा प्लेटफॉर्म पूरे सॉफ्टवेयर वितरण प्रक्रिया के दौरान कई नियंत्रण प्रदान करता है।

हाल के हमलों ने डेवलपर्स के उपकरणों और स्वचालित सॉफ्टवेयर पाइपलाइनों के खतरों को उजागर किया है। उन्होंने यह भी प्रदर्शित किया कि कैसे Shai-Hulud हमलों की एक श्रृंखला का उपयोग ओपन-सोर्स समुदायों में दुर्भावनापूर्ण पैकेज डालने के लिए किया गया था। एक और हालिया उदाहरण Cursor Extension Marketplace पर पाए गए Claude Code नामक दुर्भावनापूर्ण एक्सटेंशन का है, जिसने SSH के लिए एक स्थायी बैकडोर स्थापित करने की कोशिश की थी।

कंपनी एजेंट सैंडबॉक्स को शामिल करके सुरक्षा को और आगे बढ़ाने की योजना बना रही है। यह सवाल उठता है कि क्या समझौता किए गए पैकेज निर्भरताएं सीक्रेट लीक या आंतरिक सिस्टम तक पहुंच का कारण बन सकती हैं, जिसके लिए उत्पादन अनुप्रयोगों से बाहर सुरक्षा टीमों की जागरूकता की आवश्यकता होती है।

Step Security प्लेटफॉर्म में डेवलपर्स के वर्कस्टेशन की सुरक्षा, रिपॉजिटरी सत्यापन, सिक्योर रजिस्ट्री और हार्डन-रनर शामिल हैं। इनमें से प्रत्येक उत्पाद सुरक्षा की एक अतिरिक्त परत प्रदान करता है, जिससे किसी समस्या को पकड़ा या रोका जा सकता है यदि वह एक परत से गुजरती है।

प्राप्त धन तीन प्रमुख क्षेत्रों का समर्थन करने के लिए निर्देशित किया जाएगा: उत्पाद विकास, बाजार विस्तार और सुरक्षा अनुसंधान। Step Security इंजीनियरों की संख्या बढ़ाना और मौजूदा उत्पादों को बेहतर बनाना चाहती है। ये प्रयास AI एजेंट सैंडबॉक्स जैसे अन्य परिदृश्यों के लिए सुरक्षा बनाने की भी अनुमति देंगे।

वित्तपोषण सुरक्षा अनुसंधान पर निर्देशित किया जाएगा ताकि खतरों का पता पहले लगाया जा सके और घटनाओं की जांच तेजी से की जा सके। प्राप्त परिणामों को मूर्त सुरक्षा सुधारों में बदला जाएगा।

Step Security बढ़ती मांग के जवाब में वाणिज्यिक गतिविधियों को बढ़ाने की योजना बना रही है। कंपनी के कॉर्पोरेट प्लेटफॉर्म के ग्राहकों में Circle, Dexcom, Kong, Mercari, Chainguard और XBOW शामिल हैं। कंपनी ने बताया कि उसका वार्षिक आवर्ती राजस्व (ARR) 2024 में पांच गुना बढ़ गया है और दावा करती है कि यह 2026 तक इस आंकड़े से पांच गुना अधिक होगा।

फंडिंग घोषणा के हिस्से के रूप में, Step Security ने सिक्योर रजिस्ट्री का एक मुफ्त सामुदायिक स्तर पेश किया। यह उत्पाद Step Security के सिक्योर रजिस्ट्री और हार्डन-रनर को जोड़ता है। अब सार्वजनिक रिपॉजिटरी, जो हार्डन-रनर का उपयोग करती हैं, सिक्योर रजिस्ट्री के माध्यम से पैकेज डाउनलोड कर सकती हैं और समझौता किए गए पैकेजों की स्थापना को रोकने वाली नीतियां लागू कर सकती हैं। यह लॉन्च ओपन-सोर्स मेंटेनर के साथ कंपनी की पहल को जारी रखता है और डेवलपर्स को अपनी आपूर्ति श्रृंखला की सुरक्षा में सुधार के लिए उपकरण प्रदान करता है।

Elephant के भागीदार Matt Tanenblatt ने टिप्पणी की कि यह निवेश आपूर्ति श्रृंखला सुरक्षा के बढ़ते महत्व को रेखांकित करता है। उन्होंने कहा: 'Step Security की सक्रिय रणनीति दुर्भावनापूर्ण पैकेजों को नुकसान पहुंचाने से पहले ही ब्लॉक कर देती है।'

लोकप्रिय