मिनीमैक्स ने आंतरिक मॉडल का उपयोग करके प्राप्त क्रिप्ट विश्लेषण के परिणाम प्रकाशित किए
और पढ़ें
Pandaily
pandaily.com

मिनीमैक्स ने आंतरिक मॉडल का उपयोग करके प्राप्त क्रिप्ट विश्लेषण के परिणाम प्रकाशित किए

मिनीमैक्स ने अपनी आंतरिक शोध प्रणाली, जिसे इसने मिनीमैक्स'स इंटरनल मॉडल या MIM कहा है, का उपयोग करके किए गए स्वचालित क्रिप्ट विश्लेषण प्रयोगों के परिणामों को सार्वजनिक किया है। कंपनी द्वारा 20 नवंबर को अपनी अंग्रेजी ब्लॉग और सार्वजनिक रिपॉजिटरी में प्रकाशित समीक्षा में उन निष्कर्षों का वर्णन किया गया है जो अकादमिक विकास, ऐतिहासिक प्रतियोगिताओं के उम्मीदवारों और सार्वजनिक कार्यों के उदाहरणों से संबंधित हैं।

परिणामों को तीन मुख्य क्षेत्रों में समूहीकृत किया गया था: NIST प्रतियोगिता के पिछले उम्मीदवारों का विश्लेषण, सहकर्मी-समीक्षित क्रिप्टोग्राफ़िक संरचनाओं का अध्ययन, और गणितीय समस्याओं के लिए तेज़ सॉल्वर का विकास। कंपनी इस बात पर जोर देती है कि इन श्रेणियों की व्याख्या इस रूप में नहीं की जानी चाहिए कि कृत्रिम बुद्धिमत्ता प्रणाली ने रोजमर्रा की बातचीत में उपयोग किए जाने वाले एन्क्रिप्शन को हैक कर दिया है।

मिनीमैक्स स्पष्ट रूप से बताती है कि यह कार्य मौजूदा क्रिप्टोग्राफ़िक मानकों को प्रभावित नहीं करता है। मानकीकरण प्रतियोगिता में प्रस्तुत ऐतिहासिक उम्मीदवार अंतिम रूप से चुने गए मानकों के समकक्ष नहीं हैं, और सार्वजनिक कार्यों के उदाहरण विशिष्ट मापदंडों का परीक्षण करते हैं, न कि संबंधित क्रिप्टसिस्टम के प्रत्येक कार्यान्वयन का।

घोषित परिणामों में, मिनीमैक्स बताती है कि MIM ने TII McEliece चुनौतियों के तहत 94 समस्याओं को हल किया, जिसमें से 55 को कंपनी पहले से अनसुलझा मानती है। इसके अलावा, HAWK मापदंडों के विश्लेषण में सुधार प्रस्तुत किए गए और कुछ प्रारंभिक विकासों में कमजोरियों का पता चला। ये डेटा कंपनी के अपने निष्कर्ष हैं; हल की गई समस्याओं की संख्या 94 सक्रिय सेवाओं से कुंजियों की पुनर्प्राप्ति या मानकीकृत एल्गोरिदम के पूरे परिवार के उल्लंघन का प्रमाण नहीं है।

कंपनी इन प्रयोगों को गणितीय तर्क को कार्यान्वयन पर काम करने की क्षमता के साथ जांच के रूप में प्रस्तुत करती है। हालांकि यह व्यावहारिक परिणामों और पिछले विश्लेषणों की तुलना में गति में वृद्धि का दावा करती है, ऐसे तुलनाएं चुने गए लक्ष्यों, मापदंडों, हार्डवेयर और बेंचमार्क विधियों पर निर्भर करती हैं। पांडैली ने प्रयोगों का स्वतंत्र पुनरुत्पादन या घोषित प्रदर्शन लाभों का सत्यापन नहीं किया है।

सूचना प्रकटीकरण के संबंध में, मिनीमैक्स ने बताया कि उसने संबंधित योजनाओं के लेखकों के साथ परिणामों को पहले साझा किया है। उसके रिपॉजिटरी अवलोकन में 20 नवंबर को जारी तकनीकी रिपोर्ट और वैचारिक प्रमाण कलाकृतियाँ सूचीबद्ध हैं। हालांकि, पूर्व प्रकाशन की सूचना कंपनी का दावा है, न कि यह पुष्टि है कि सभी लेखकों ने निष्कर्षों को मंजूरी दे दी है या आवश्यक सुधारात्मक कार्रवाई पूरी कर ली है।

MIM मॉडल स्वयं कोई सार्वजनिक रिलीज़ नहीं है; कंपनी योग्य शोधकर्ताओं को अनुरोध पर परीक्षण के लिए पहुंच प्रदान करती है। इसलिए, सार्वजनिक अनुसंधान कलाकृतियों को मॉडल के खुले भार या सार्वजनिक उत्पाद से अलग होना चाहिए। पांडैली ने केवल घोषणा और रिपॉजिटरी अवलोकन की समीक्षा की, एक्सप्लॉइट कोड डाउनलोड और निष्पादित नहीं किया, हमलों को पुन: उत्पन्न नहीं किया और कुंजी पुनर्प्राप्ति के लिए परिचालन कार्य नहीं किया। दावों के पैमाने और महत्व को स्थापित करने के लिए स्वतंत्र क्रिप्टोग्राफ़िक विश्लेषण आवश्यक बना हुआ है।
समान कहानियाँ

Simplex AI ने स्थानीय व्यक्तिगत एजेंटों के लिए Linger कोड जारी किया
और पढ़ें
pandaily.com

Simplex AI ने स्थानीय व्यक्तिगत एजेंटों के लिए Linger कोड जारी किया

Simplex AI कंपनी ने Linger नामक एक व्यक्तिगत एजेंट का सॉफ्टवेयर कोड सार्वजनिक कर दिया है, जिसे स्थानीय भाषा मॉडल का उपयोग करके उपयोगकर्ता के अपने कंप्यूटर पर काम करने के लिए डिज़ाइन किया गया है। इस परियोजना को 20 नवंबर को चीनी प्रकाशनों में उजागर किया गया था। परियोजना के संस्थापक, टोनी झांग, पहले डीपसीक-वीएल परियोजना का नेतृत्व कर चुके थे।

Linger Simplex AI का उत्पाद है, न कि DeepSeek का रिलीज़। सिस्टम का केंद्रीय एजेंट, जिसका नाम Another Me है, ईमेल, कैलेंडर, चैट और बैठकों से जानकारी को उपयोगकर्ता के ज्ञानकोष में संरचित करने के लिए डिज़ाइन किया गया है। यह बाद में निष्पादित किए जाने वाले कार्यों की पहचान भी कर सकता है और उन्हें अन्य एजेंटों को सौंप सकता है। परियोजना के विवरण में ब्राउज़र और डेस्कटॉप पर काम करने की क्षमता का भी उल्लेख है, जिसमें आवश्यकता पड़ने पर मानवीय हस्तक्षेप की संभावना है। यह ध्यान रखना महत्वपूर्ण है कि ये कार्य डेवलपर्स द्वारा वर्णित हैं और उत्पाद का स्वतंत्र रूप से परीक्षण नहीं किया गया है।

स्थानीय आउटपुट घटक, जिसे PolyStrata कहा जाता है, 'मिश्रण-के-विशेषज्ञों' (mixture-of-experts) प्रकार के मॉडलों के भार को ग्राफिक्स प्रोसेसिंग यूनिट (GPU), सिस्टम रैम (RAM) और एसएसडी स्टोरेज के बीच वितरित करता है, बजाय इसके कि सभी विशेषज्ञों को वीडियो कार्ड पर रखने की आवश्यकता हो। अधिक उपयोग किए जाने वाले विशेषज्ञ जीपीयू के करीब रहते हैं, जबकि कम मांग वाले हिस्सों को अन्य मेमोरी स्तरों के माध्यम से सेवा दी जा सकती है।

Simplex AI बताती है कि 125 बिलियन पैरामीटर वाला Qwen3.8-Flash-Next मॉडल 12 जीबी वीडियो मेमोरी और 64 जीबी रैम वाले RTX 3060 वीडियो कार्ड पर प्रति सेकंड 45.5 टोकन उत्पन्न करता है, और 32 जीबी वाले RTX 5090 पर प्रति सेकंड 179 टोकन उत्पन्न करता है। ये आंकड़े निर्माता द्वारा मापे गए डिकोडिंग गति माप हैं और एजेंट कार्यों की पूर्ण समय विशेषताओं या क्लाउड मॉडल के समकक्ष गुणवत्ता की गारंटी का प्रतिनिधित्व नहीं करते हैं। उपकरण योजना के अतिरिक्त तालिकाओं में मेमोरी बजट विन्यास के सिमुलेशन शामिल हैं, जो विभिन्न मशीनों के बीच तुलनाओं को सीमित करता है।

कोड का सार्वजनिक वितरण असीमित लाइसेंसिंग का मतलब नहीं है। मुख्य लाइसेंस Apache 2.0 को संशोधित करता है, जिसमें अतिरिक्त शर्तें जोड़ी जाती हैं: तीसरे पक्ष के लिए होस्टेड या प्रबंधित सेवा के रूप में Linger चलाना निर्माता की लिखित अनुमति की मांग करता है, और फ्रंटएंड के ब्रांडिंग को हटाना या बदलना केवल वाणिज्यिक लाइसेंस होने पर ही संभव है। शर्तें आंतरिक व्यावसायिक संचालन और संगठन के अपने अनुप्रयोगों के बैकएंड के रूप में उपयोग की अनुमति देती हैं।

जांच के समय मुख्य वेबसाइट पर यह बताया गया था कि स्रोत कोड और सेटअप दस्तावेज़ीकरण सार्वजनिक रूप से उपलब्ध होने के बावजूद, macOS, Windows और Linux के लिए तैयार पैकेजों के डाउनलोड भविष्य में अपेक्षित हैं। कोड की उपलब्धता को तैयार इंस्टॉलर के रिलीज के रूप में नहीं समझा जाना चाहिए। इसके अलावा, स्थानीय आउटपुट पूरी तरह से स्वायत्त संचालन की गारंटी नहीं देता है, क्योंकि कनेक्टेड एप्लिकेशन, वॉयस कमांड, रिमोट मॉडल और बाहरी सब्सक्रिप्शन का उपयोग करने वाले पृष्ठभूमि कार्य डेटा को बाहरी प्रदाताओं को भेज सकते हैं। सुरक्षा दस्तावेज़ीकरण में सर्वर के दावे और जांच का वर्णन किया गया है, न कि एजेंटों को मालिक की फ़ाइलों से अलग करने वाली सैंडबॉक्स का। पांडैली प्रकाशन ने कोई सॉफ़्टवेयर स्थापित नहीं किया और न ही घोषित प्रदर्शन को दोहराया।

हुआवेई ने पोस्ट-क्वांटम क्रिप्टोग्राफी समर्थन के साथ किरीन 9050 सुरक्षा आर्किटेक्चर प्रस्तुत किया
और पढ़ें
technode.com

हुआवेई ने पोस्ट-क्वांटम क्रिप्टोग्राफी समर्थन के साथ किरीन 9050 सुरक्षा आर्किटेक्चर प्रस्तुत किया

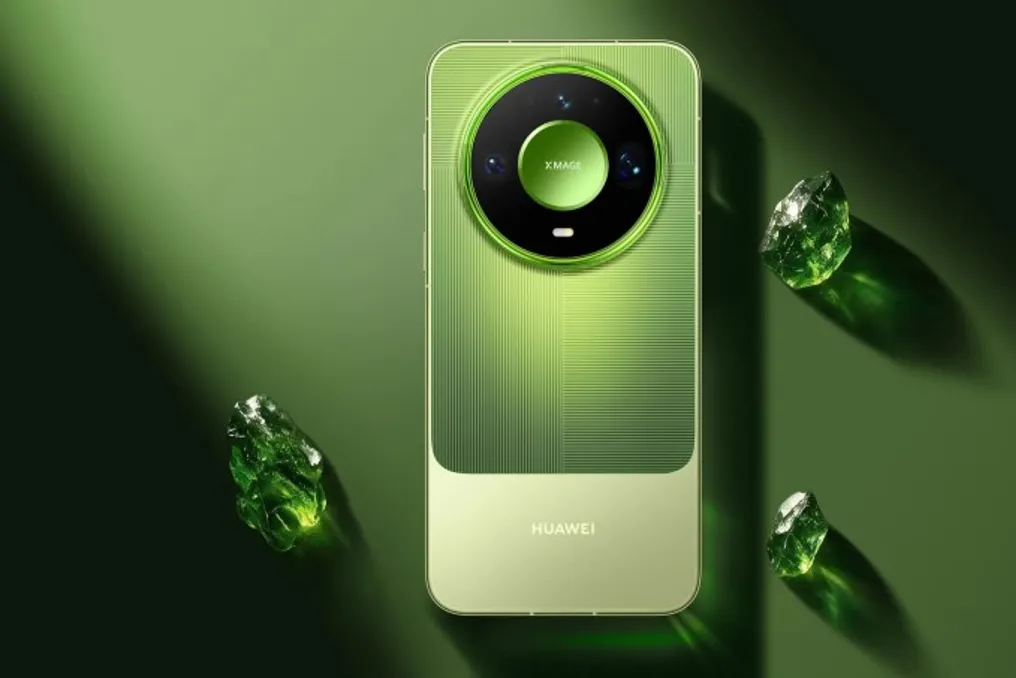
हुआवेई ने बुधवार को किरीन 9050 चिप श्रृंखला के सुरक्षा आर्किटेक्चर का विवरण जारी किया। यह घोषित किया गया कि मोबाइल चिप्स पोस्ट-क्वांटम क्रिप्टोग्राफी का समर्थन करते हैं और क्वांटम हमलों के प्रति प्रतिरोध के लिए परीक्षण पास कर चुके हैं।

हुआवेई से मिली जानकारी के अनुसार, यह आर्किटेक्चर एक मोबाइल सुरक्षा प्रोसेसर को एक अंतर्निहित सुरक्षित तत्व चिप के साथ जोड़ता है और इसे CCRC EAL5+ सुरक्षा प्रमाणन प्राप्त हुआ है।

ये दो सुरक्षा घटक डेटा सुरक्षा, गोपनीयता, संचार सुरक्षा और सिस्टम बूट की सुरक्षा सुनिश्चित करने के लिए सहक्रियात्मक रूप से कार्य करते हैं। पोस्ट-क्वांटम क्रिप्टोग्राफी को संभावित भविष्य के क्वांटम कंप्यूटरों से जानकारी की सुरक्षा के लिए विकसित किया गया है, जो व्यापक रूप से उपयोग की जाने वाली एन्क्रिप्शन विधियों को खतरे में डाल सकते हैं।

यह जानकारी हाल ही में हुई हुआवेई की तकनीकी समीक्षाओं के बाद सामने आई है, जिसमें किरीन 9050 की कम्प्यूटेशनल, ग्राफिकल और डिस्प्ले क्षमताओं पर चर्चा की गई थी।

साइबर सुरक्षा कंपनी ने माइक्रोसॉफ्ट में विफलताओं के बाद धोखाधड़ी के बारे में चेतावनी दी
और पढ़ें
rtp.pt

साइबर सुरक्षा कंपनी ने माइक्रोसॉफ्ट में विफलताओं के बाद धोखाधड़ी के बारे में चेतावनी दी

एक साइबर सुरक्षा कंपनी ने माइक्रोसॉफ्ट में हुई परिचालन विफलताओं के बाद धोखाधड़ी में वृद्धि के बारे में एक चेतावनी जारी की। इन घटनाओं के परिणामस्वरूप, साइबर सुरक्षा केंद्र ने सभी उपयोगकर्ताओं से अतिरिक्त ध्यान और सावधानी बरतने का अनुरोध किया।

इन विफलताओं के प्रभाव के संबंध में, यह बताया गया कि माइक्रोसॉफ्ट में एक पतन हुआ जिसने स्वास्थ्य क्षेत्र को प्रभावित किया। हालांकि, सरकार ने आश्वासन दिया कि तकनीकी समस्याओं की अवधि के दौरान राज्य का कामकाज सामान्य रहा।

लोकप्रिय