NHAI ने गलती से वकील के खाते में भेजे 34.32 करोड़ रुपये, 48 घंटे बाद रकम वापस ली गई
और पढ़ें
Aaj Tak
www.aajtak.in

NHAI ने गलती से वकील के खाते में भेजे 34.32 करोड़ रुपये, 48 घंटे बाद रकम वापस ली गई

सरकारी विभागों में लापरवाही के कई उदाहरण सामने आते रहते हैं, लेकिन भारतीय राष्ट्रीय राजमार्ग प्राधिकरण (NHAI) की एक त्रुटि ने सबको चौंका दिया है। विभाग ने अनजाने में इंदौर के एक वरिष्ठ अधिवक्ता के बैंक खाते में 34 करोड़ 32 लाख 94 हजार 346 रुपये हस्तांतरित कर दिए। आश्चर्यजनक रूप से, अधिकारियों को इस गलती का पता लगभग 48 घंटों तक नहीं चला। अधिवक्ता ने स्वयं विभाग को इस बारे में सूचित किया और पूरी धनराशि वापस कर दी।

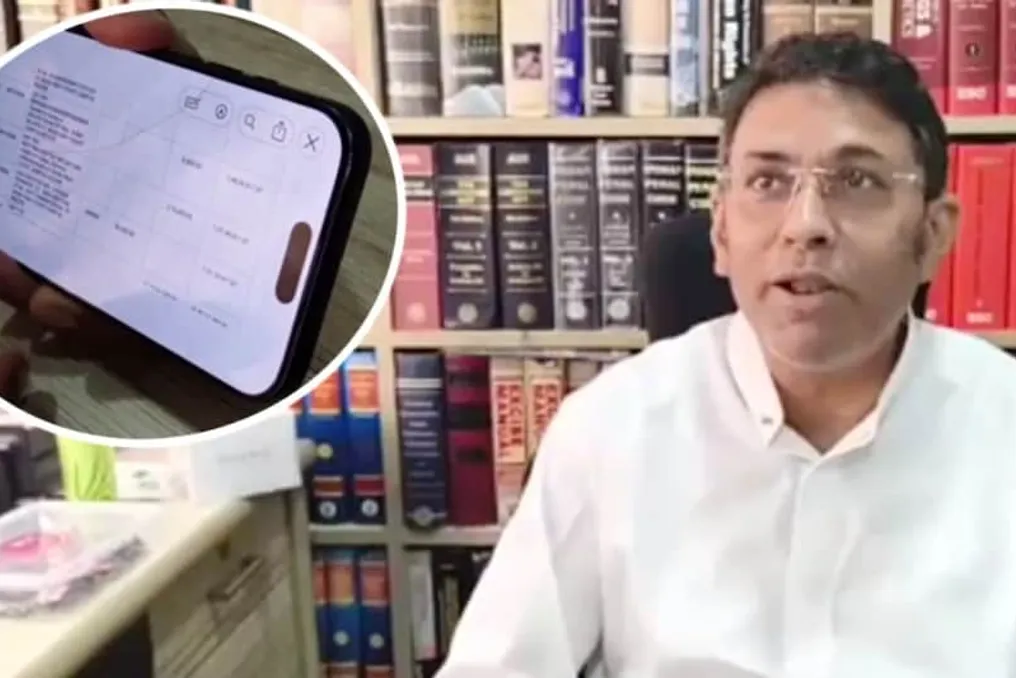
यह मामला इंदौर के वरिष्ठ अधिवक्ता अजय बागड़िया से संबंधित है। जानकारी के अनुसार, 7 नवंबर 2026 को उनके बैंक खाते में NEFT के माध्यम से 34 करोड़ 32 लाख 94 हजार 346 रुपये जमा हुए। बागड़िया को बैंक से कॉल और मोबाइल पर संदेश मिलने के बाद यह राशि प्राप्त होने पर आश्चर्य हुआ। जब उन्होंने धन के स्रोत की जाँच की, तो उन्हें पता चला कि यह राशि NHAI द्वारा भेजी गई थी।

धनराशि प्राप्त होने के बाद, अजय बागड़िया ने हरदा स्थित NHAI के प्रोजेक्ट मैनेजर मनीष मीणा से संपर्क साधा। उन्होंने अधिकारियों को सूचित किया कि इतनी बड़ी राशि गलती से उनके खाते में स्थानांतरित हो गई है। यह मामला सामने आने के बाद विभाग में हलचल मच गई। प्रोजेक्ट मैनेजर ने भुगतान में हुई गलती को स्वीकार किया और अधिवक्ता से राशि वापस करने का अनुरोध किया।

अजय बागड़िया ने 9 नवंबर को 34 करोड़ 32 लाख 94 हजार 346 रुपये की संपूर्ण राशि NHAI को लौटा दी। इस प्रकार, गलत खाते में पहुँची करोड़ों रुपये की रकम दो दिनों के भीतर विभाग को वापस मिल गई। यह भी बताया जा रहा है कि अजय बागड़िया NHAI से जुड़े मामलों में भी वकालत करते हैं।

इस घटना के परिणामस्वरूप NHAI की भुगतान प्रक्रिया पर प्रश्नचिह्न लग गया है। सामान्य तौर पर, किसी भी भुगतान से पहले प्रोजेक्ट अधिकारी, प्रोजेक्ट डायरेक्टर और वित्त विभाग के स्तर पर दस्तावेज़ों और बैंक खाते का सत्यापन किया जाता है। इसके बावजूद, इतनी बड़ी राशि गलत खाते में कैसे स्थानांतरित हो गई? साथ ही, विभाग को इसके बारे में लगभग 48 घंटे तक जानकारी क्यों नहीं मिली? ये सवाल वर्तमान में चर्चा का विषय बने हुए हैं।
समान कहानियाँ

मर्कडो लिवरे पर ब्लैक नवंबर के दौरान मोटरोला एज 70 फ्यूजन भारी छूट के साथ फिर से उपलब्ध
और पढ़ें
tecnoblog.net

मर्कडो लिवरे पर ब्लैक नवंबर के दौरान मोटरोला एज 70 फ्यूजन भारी छूट के साथ फिर से उपलब्ध

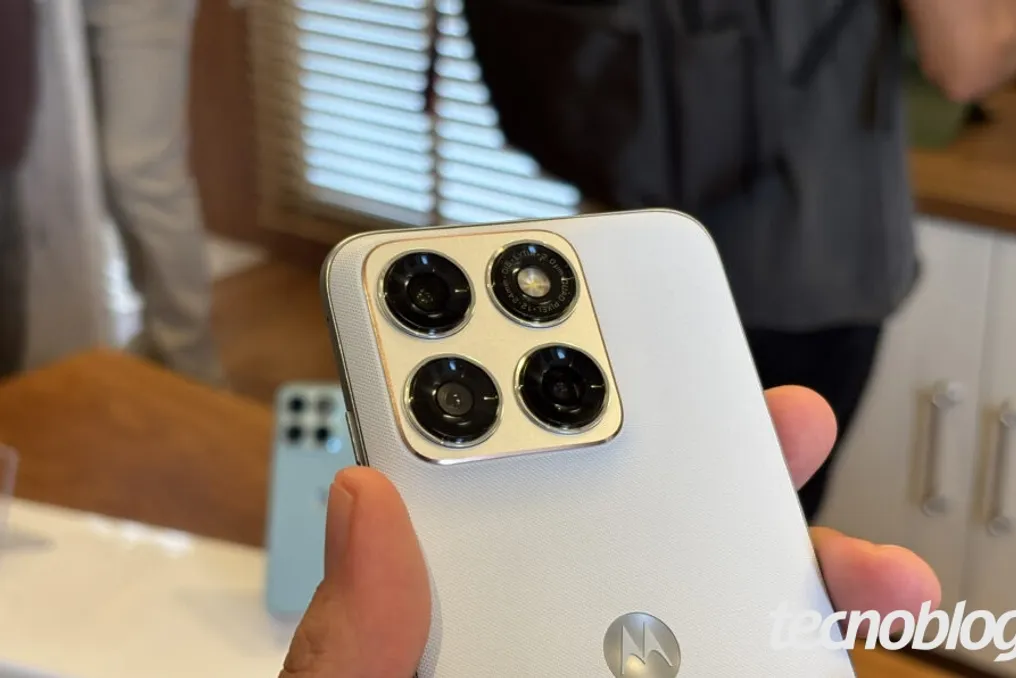
मर्कडो लिवरे पर ब्लैक नवंबर के दौरान, पिक्स का उपयोग करके, 256 जीबी मॉडल का मोटरोला एज 70 फ्यूजन 5जी ₹1,889.10 की कीमत पर उपलब्ध है। यह मूल्य मूल मूल्य की तुलना में 53% की कटौती दर्शाता है, जो पिछले शुक्रवार, 13 तारीख को हुई एक पिछली प्रचार से तुलनीय है जो पहले ही समाप्त हो चुका था।

यह डिवाइस जीवंत और सहज स्क्रीन प्रदान करने के लिए उल्लेखनीय है, जो स्नैपड्रैगन प्रोसेसर और 32 एमपी के फ्रंट कैमरे से लैस है, जो इसे अपनी मूल्य सीमा के भीतर लागत-लाभ के मामले में एक फायदेमंद विकल्प बनाता है।

मोटरोला एज 70 फ्यूजन में 6.78 इंच की AMOLED स्क्रीन है, जिसका मुख्य आकर्षण 144 हर्ट्ज रिफ्रेश रेट है, जो ऐप्स के बीच सहज नेविगेशन और गेमिंग में बेहतर ग्राफिक प्रदर्शन प्रदान करता है। इसके अतिरिक्त, इसकी 5,200 निट्स की उच्च चमक तीव्र धूप में भी उत्कृष्ट दृश्यता सुनिश्चित करती है।

कैमरा सिस्टम के संबंध में, 50 एमपी का मुख्य लेंस ऑप्टिकल स्थिरीकरण के साथ आता है, जो कम रोशनी की स्थिति में भी स्पष्ट चित्र और स्थिर वीडियो सुनिश्चित करता है। 32 एमपी का सेल्फी कैमरा 2 हजार रुपये से कम कीमत वाले फोन के लिए एक मजबूत बिंदु माना जाता है, जो मीडिया संपादन के लिए अच्छी गुणवत्ता प्रदान करता है।

स्नैपड्रैगन 7s जेन 3 प्रोसेसर और 8 जीबी रैम के साथ, मोटरोला का स्मार्टफोन बिना किसी रुकावट के गेम और मल्टीटास्किंग कार्य चला सकता है। हालांकि, ऑपरेटिंग सिस्टम के संबंध में एक चेतावनी है, क्योंकि इसे केवल एंड्रॉइड 19 तक अपडेट प्राप्त होंगे, जो समान मूल्य सीमा में गैलेक्सी ए57 जैसे मॉडलों की तुलना में एक कमी हो सकती है।

बैटरी की स्वायत्तता 5,200 एमएएच अनुमानित है, जो लंबे समय तक उपयोग का वादा करती है, और 68 डब्ल्यू फास्ट चार्जिंग समर्थन एक महत्वपूर्ण अंतर है, जो कम समय में पर्याप्त चार्जिंग की अनुमति देता है। यह दोहराया जाता है कि इस विशिष्ट ऑफर में, एज 70 फ्यूजन की कीमत ₹1,889.10 है, जो इसकी तकनीकी विशिष्टताओं को देखते हुए एक अच्छा सौदा है।

मर्कडो लिवरे ब्लैक फ्राइडे अवधि के लिए कई ऑफ़र और कूपन को बढ़ावा दे रहा है। इच्छुक लोगों को किसी भी छूट के अवसर को न चूकने के लिए टेलीग्राम या व्हाट्सएप पर खोजों पर नज़र रखने के लिए प्रोत्साहित किया जाता है।

बैंक डो ब्रासिल ने ग्राहकों के डेटा लीक के बारे में चेतावनी दी और उजागर की गई जानकारी का विवरण दिया
और पढ़ें
olhardigital.com.br

बैंक डो ब्रासिल ने ग्राहकों के डेटा लीक के बारे में चेतावनी दी और उजागर की गई जानकारी का विवरण दिया

बैंक डो ब्रासिल (BB) ने ग्राहकों को व्यक्तिगत डेटा तक अनधिकृत पहुंच के बारे में सूचित किया, जो इस गुरुवार, 18 तारीख को पहचाना गया था। जैसा कि g1 द्वारा रिपोर्ट किया गया है, यह घटना 12 नवंबर को शुरू हुई थी और इसमें पंजीकरण डेटा शामिल थे जिनका अपराधियों द्वारा धोखाधड़ी योजनाओं में फायदा उठाया जा सकता है।

खाताधारकों को संबोधित एक संचार में, संस्थान ने निर्दिष्ट किया कि समझौता की गई जानकारी में नाम, CPF, ईमेल पता, शाखा संख्या और कुछ मामलों में खाता संख्या शामिल हो सकती है।

बैंक ने जोर देकर कहा कि उसके सिस्टम पर कोई घुसपैठ नहीं हुई है, और पासवर्ड और सुरक्षा कोड बरकरार हैं। इसके अलावा, इस घटना से कोई वित्तीय लेनदेन जुड़ा नहीं है।

जांचों से पता चला कि तीसरे पक्ष वैध क्रेडेंशियल का दुरुपयोग करके डेटा तक पहुंच पाए थे। बैंक डो ब्रासिल ने इस क्रेडेंशियल को रद्द करने की पुष्टि की, जिससे अनधिकृत पहुंच बंद हो गई, और समस्या का पता चलते ही तुरंत अपने सुरक्षा प्रोटोकॉल सक्रिय कर दिए।

संस्थान ने यह भी सूचित किया कि वह निगरानी बढ़ा रहा है और सामान्य डेटा संरक्षण कानून (LGPD) की आवश्यकताओं का पालन करते हुए सुरक्षा, गोपनीयता और डेटा सुरक्षा से संबंधित कई कार्रवाई लागू कर रहा है।

कौन सी जानकारी एक्सेस की जा सकती है?

संचार में विस्तार से बताया गया कि संभावित रूप से एक्सेस किए गए डेटा में पंजीकरण जानकारी शामिल है। हालांकि पासवर्ड और सुरक्षा कोड उजागर नहीं हुए हैं, लेकिन इन व्यक्तिगत और संपर्क डेटा के प्रसार से धोखाधड़ी के प्रयासों का खतरा बढ़ जाता है।

अपराधी इन जानकारियों का उपयोग बैंक होने का नाटक करने के लिए कर सकते हैं, जिसका उद्देश्य ग्राहकों को धोखा देना और उन्हें संवेदनशील डेटा प्रदान करने के लिए प्रेरित करना है। इस प्रकार के हमले में एक सामान्य रणनीति फ़िशिंग है, जिसमें वित्तीय और व्यक्तिगत डेटा चुराने के इरादे से नकली पेज, लिंक या संदेश बनाना शामिल है।

इस कारण से, बैंक डो ब्रासिल खाताधारकों को किसी भी संदिग्ध संदेश या संपर्क के साथ अत्यधिक सावधानी बरतने की सलाह देता है। संस्थान ने दोहराया कि वह कभी भी सुरक्षित खातों के बहाने पासवर्ड, सुरक्षा कोड, एप्लिकेशन इंस्टॉलेशन या वित्तीय लेनदेन का अनुरोध नहीं करेगा।

बैंक के नाम का उपयोग करने वाले नकली संदेशों, लिंक या पेजों की रिपोर्ट करने के लिए, ग्राहकों को उन्हें abuse@bb.com.br पर अग्रेषित करना चाहिए। बैंक स्पष्ट करता है कि ये शिकायतें इंटरनेट पर एक्सेस और होस्टिंग सेवाओं के प्रदाताओं के साथ कार्रवाई करने में सक्षम बनाती हैं।

ओलहार डिजिटल से संपर्क किए जाने पर, बैंक डो ब्रासिल ने दोहराया कि उसने खाताधारकों के डेटा की सुरक्षा के लिए अपने सभी सुरक्षा प्रोटोकॉल सक्रिय कर दिए हैं, यह दावा करते हुए कि सिस्टम में कोई घुसपैठ नहीं हुई है, टोकन या सुरक्षा कोड का खुलासा नहीं हुआ है, न ही घटना से कोई वित्तीय लेनदेन हुआ है।

IAEA ने सऊदी परमाणु समझौते की प्रशंसा की और ईरान से सहयोग की मांग की
और पढ़ें
noticiasaominuto.com

IAEA ने सऊदी परमाणु समझौते की प्रशंसा की और ईरान से सहयोग की मांग की

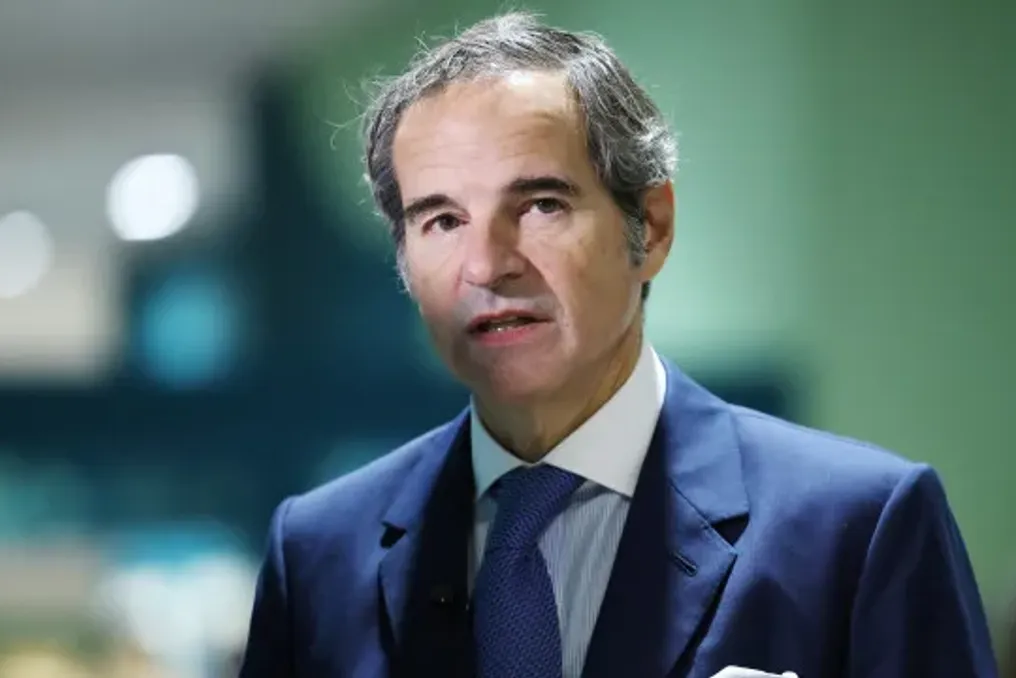
अंतर्राष्ट्रीय परमाणु ऊर्जा एजेंसी (IAEA) के महानिदेशक, राफेल ग्रोसी ने संयुक्त राज्य अमेरिका और सऊदी अरब के बीच हाल ही में हस्ताक्षरित नागरिक परमाणु ऊर्जा समझौते की सराहना की, लेकिन साथ ही ईरान की ओर से सहयोग की कमी पर गंभीर चिंताएं भी व्यक्त कीं।

वियना में आयोजित IAEA बोर्ड ऑफ गवर्नर्स की बैठक के उद्घाटन के दौरान, जो शुक्रवार तक चलेगी, ग्रोसी ने इस समझौते को 'बहुत संतोषजनक परिणाम' बताया। जुलाई में हस्ताक्षरित यह समझौता सऊदी अरब में परमाणु ऊर्जा संयंत्रों की स्थापना का मार्ग प्रशस्त करता है, भले ही इसने परमाणु हथियार प्रसार के अंतर्निहित जोखिमों पर सवाल उठाए हों।

ग्रोसी ने आश्वासन दिया कि संयुक्त राष्ट्र एजेंसी सऊदी परमाणु कार्यक्रम की प्रगति की निगरानी करेगी। उन्होंने विस्तार से बताया कि वाशिंगटन और रियाद ने अक्टूबर में IAEA से द्विपक्षीय समझौते में स्थापित सुरक्षा और सत्यापन तंत्र लागू करने का अनुरोध किया था।

महानिदेशक के अनुसार, यह समझौता अंतरराष्ट्रीय निरीक्षकों को यूरेनियम के रूपांतरण और संवर्धन, परमाणु ईंधन निर्माण और पुनर्संसाधन के लिए समर्पित सभी सऊदी सुविधाओं से संबंधित पहुंच और जानकारी सुनिश्चित करता है।

ग्रोसी ने इस बात पर जोर दिया कि समझौता पूरी तरह से IAEA के कानूनी ढांचे का अनुपालन करता है, और उल्लेख किया कि सऊदी अरब ने स्वेच्छा से अतिरिक्त सत्यापन उपायों को स्वीकार किया है। वर्तमान में, सऊदी अरब बिजली पैदा करने के लिए गैस और तेल से चलने वाले संयंत्रों का उपयोग करता है, और वह परमाणु ऊर्जा के साथ अपनी ऊर्जा स्रोतों में विविधता लाने की कोशिश कर रहा है।

हालांकि, अमेरिकी मीडिया आउटलेट्स ने रिपोर्ट किया है कि यह समझौता कुछ ऐसे परमाणु प्रौद्योगिकी निर्यात को सुविधाजनक बना सकता है जो भविष्य में सैन्य उपयोग को रोकने के लिए सामान्य रूप से आवश्यक सुरक्षा उपायों के बिना हो। इसके अलावा, संयुक्त राज्य अमेरिका के राष्ट्रपति डोनाल्ड ट्रम्प ने इस समझौते की वैधता को सऊदी अरब द्वारा इज़राइल को मान्यता देने से जोड़ा था।

इसी प्रेस कॉन्फ्रेंस में, ग्रोसी ने ईरानी अधिकारियों द्वारा सहयोग से इनकार करने पर चिंता व्यक्त की, चेतावनी दी कि IAEA के पास यह पुष्टि करने के साधन नहीं हैं कि तेहरान का परमाणु कार्यक्रम केवल शांतिपूर्ण उद्देश्यों के लिए है। हालांकि तेहरान दावा करता है कि उसका कार्यक्रम पूरी तरह से शांतिपूर्ण है, निरीक्षणों की अनुपस्थिति एजेंसी को इस दावे को मान्य करने से रोकती है।

जून 2025 से, इज़राइल और संयुक्त राज्य अमेरिका ने कथित परमाणु हथियारों के विकास को रोकने की आवश्यकता का हवाला देते हुए ईरानी परमाणु सुविधाओं पर कई अवसरों पर हमले किए हैं। बाद में, ईरानी अधिकारियों ने क्षतिग्रस्त सुविधाओं तक IAEA निरीक्षकों की पहुंच को सुरक्षा कारणों का हवाला देते हुए रोका, सिवाय देश के दक्षिणी भाग में स्थित बुशेहर परमाणु केंद्र के, जो प्रभावित नहीं हुआ था।

ग्रोसी ने चेतावनी दी कि 'ईरान के पास महत्वपूर्ण सुविधाएं और बड़ी मात्रा में परमाणु सामग्री है जिसकी हम जांच नहीं कर सकते'। उन्होंने विशेष रूप से जून 2025 से पहले ईरान के पास मौजूद लगभग 440 किलोग्राम अत्यधिक समृद्ध यूरेनियम का उल्लेख किया। महानिदेशक ने जोर देकर कहा: 'हम यह नहीं कह सकते कि यह कहाँ है, इसके साथ क्या हुआ, या वास्तविक स्थिति की पुष्टि नहीं कर सकते। हमें ईरान लौटने का कोई तरीका खोजना होगा और हमें देश की सुविधाओं का निरीक्षण करना होगा', और निष्कर्ष निकाला कि तेहरान में कुछ राजनीतिक समूहों द्वारा समर्थित परमाणु अप्रसार संधि से संभावित ईरानी बाहर निकलना 'एक समझदारी भरा निर्णय नहीं होगा'।

लोकप्रिय