iOS में भेद्यता उपयोगकर्ता की अनुमति के बिना ऑडियो रिकॉर्ड करने की अनुमति देती थी
और पढ़ें
Olhar Digital
olhardigital.com.br

iOS में भेद्यता उपयोगकर्ता की अनुमति के बिना ऑडियो रिकॉर्ड करने की अनुमति देती थी

iPhone और iPad उपकरणों में एक सुरक्षा भेद्यता का पता चला है जो ऐप्स को माइक्रोफ़ोन तक पहुंच से रोकने के बाद भी ऑडियो रिकॉर्ड करने की अनुमति देती थी।

कुछ परीक्षणों के दौरान, डिवाइस लॉक होने या ऐप बैकग्राउंड में चलने पर भी रिकॉर्डिंग जारी रही, जबकि माइक्रोफ़ोन उपयोग संकेतक स्क्रीन पर प्रदर्शित नहीं हुआ। CVE-2026-65339 के रूप में पहचानी गई इस भेद्यता को एप्पल ने सुरक्षा अपडेट के हिस्से के रूप में ठीक कर दिया है।

समस्या एप्पल के 'audiomxd' नामक सिस्टम ऑडियो सेवा में निहित थी। आमतौर पर, iOS यह जांचने के लिए ट्रांसपेरेंसी, कंसेंट, एंड कंट्रोल (TCC) तंत्र का उपयोग करता है कि कौन सी प्रक्रिया माइक्रोफ़ोन एक्सेस का अनुरोध कर रही है और क्या उसके पास उपयोगकर्ता की अनुमति है।

भेद्यता ऐप को सेवा को गलत पहचान जानकारी प्रदान करने की अनुमति देती थी, जिससे वह खुद को audiomxd के रूप में प्रस्तुत करता था। इस प्रकार, यह आंतरिक प्राधिकरण पथ का उपयोग करके और सिस्टम अनुमतियों की जांच को दरकिनार करते हुए रिकॉर्डिंग शुरू कर सकता था।

ऐसा इसलिए होता था क्योंकि सेवा उस पहचानकर्ता को स्वीकार करती थी जो स्वयं ऐप द्वारा प्रदान किया गया था, जिसे ऑडिट टोकन कहा जाता है, जिसका उपयोग चल रही प्रक्रियाओं को पहचानने के लिए किया जाता है। प्रोग्राम ऑडियो सेवा से मेल खाने वाला पहचानकर्ता भेज सकता था, जिससे सिस्टम अनुरोध को आंतरिक ऑपरेशन के रूप में व्याख्या करने के लिए मजबूर हो जाता था।

एप्पल ने इस समस्या को दूर कर दिया है। अब सेवा उस व्यक्ति की वास्तविक पहचान की जांच करती है जो एक्सेस का अनुरोध कर रहा है, यह जानकारी सिस्टम के कर्नेल से प्राप्त करती है। बाहरी ऐप्स को भी एक विशेष अनुमति की आवश्यकता होती है, जिसे वे स्वयं प्रदान नहीं कर सकते हैं, ताकि इस पहचान को बदल सकें।

इस समस्या का पता दो शोधकर्ताओं ने स्वतंत्र रूप से लगाया: मेटा रेड टीम एक्स से निक त्साइट्सारकिन और सुरक्षा इंजीनियर मुस्तफा कलाप।

कलाप iOS 26.6, जो 27 जुलाई को जारी किया गया था, और iPadOS 27 के बीटा संस्करण दोनों में भेद्यता को दोहराने में सक्षम थे। उनके परीक्षणों से पता चला कि रिकॉर्डिंग खुली ऐप पर शुरू होनी चाहिए, लेकिन ऐप को बैकग्राउंड में जाने या डिवाइस लॉक होने के बाद भी जारी रही।

एक अन्य पहलू जिस पर ध्यान दिया गया वह माइक्रोफ़ोन उपयोग का संकेत देने वाले नारंगी संकेतक का व्यवहार था। कलाप के एक प्रयोग में, यह संकेतक डायनामिक आइलैंड और कंट्रोल सेंटर दोनों पर अनुपस्थित था। त्साइट्सारकिन के परीक्षणों में, संकेतक पुराने संस्करण में अनुपस्थित था, लेकिन बाद के संस्करण में दिखाई दिया।

कलाप द्वारा उपयोग किए गए ऐप्स को Xcode के माध्यम से स्थापित किया गया था, जो एप्पल का विकास उपकरण है, और वे ऐप स्टोर में जांच से नहीं गुज़रे थे। इसलिए, ये प्रयोग यह निर्धारित करने की अनुमति नहीं देते हैं कि क्या कंपनी ने मूल्यांकन प्रक्रिया की पहचान की होगी या ऐसे व्यवहार वाले प्रोग्राम के प्रसार को रोका होगा।

भेद्यता केवल सिस्टम सेवा के माध्यम से ऑडियो कैप्चर को प्रभावित करती थी और अन्य गोपनीयता अनुमतियों तक पहुंच प्रदान नहीं करती थी। एप्पल और शोधकर्ताओं दोनों ने बताया कि इस त्रुटि का किसी हमले में शोषण होने का कोई सबूत नहीं था।

पहले सुरक्षा अपडेट 17 अगस्त 2026 को जारी किए गए थे, जिसमें iOS 26.6.1 और iPadOS 26.6.1 शामिल थे। पुराने उपकरणों के लिए, कंपनी ने 26 अक्टूबर को iOS 18.7.11 और iPadOS 18.7.11 प्रदान किए।

इस सुधार को कंपनी की अन्य प्रणालियों पर भी वितरित किया गया था। अगस्त के अपडेट नोट्स में, एप्पल ने इस समस्या का वर्णन एक ऐसी भेद्यता के रूप में किया जो ऐप को उपयोगकर्ताओं की गोपनीय जानकारी प्रकट करने दे सकती थी।

चूंकि इस बायपास तंत्र को ब्लॉक करने के लिए कोई सेटिंग मौजूद नहीं है, इसलिए इस त्रुटि को ठीक करने के लिए एप्पल द्वारा प्रदान किए गए सुरक्षा अपडेट स्थापित करना आवश्यक है। यह लेख पहली बार Olhar Digital में प्रकाशित हुआ था।
समान कहानियाँ

Apple की पुरानी भेद्यता का हैकर्स द्वारा आईफोन से डेटा चोरी के लिए फिर से उपयोग किया जा रहा है
और पढ़ें
olhardigital.com.br

Apple की पुरानी भेद्यता का हैकर्स द्वारा आईफोन से डेटा चोरी के लिए फिर से उपयोग किया जा रहा है

हैकर्स ने ब्राउज़र को हैक करने और क्रेडेंशियल्स चुराने के लिए Apple सिस्टम में एक पुरानी भेद्यता का सक्रिय रूप से उपयोग करना शुरू कर दिया है। यह खामी उन iPhone, Mac और iPad उपयोगकर्ताओं को प्रभावित करती है जिन्होंने मई 2024 में जारी किए गए अपडेट इंस्टॉल नहीं किए हैं, जैसा कि द हैकर न्यूज़ ने बताया।

यूएस साइबर सुरक्षा और बुनियादी ढांचा सुरक्षा एजेंसी (CISA) ने नए हमलों की पुष्टि के बाद CVE-2024-27834 कोड को अपने सक्रिय रूप से शोषण वाली कमजोरियों के कैटलॉग में शामिल कर लिया है। यह भेद्यता मार्च 2024 में Pwn2Own Vancouver प्रतियोगिता के दौरान प्रस्तुत की गई थी।

भले ही Apple ने दो महीने बाद iOS, iPadOS, macOS, tvOS, watchOS और Safari के लिए पैच जारी कर दिए हैं, बिना अपडेट वाले डिवाइस अभी भी असुरक्षित हैं। यह उपयोगकर्ताओं की भूलने की प्रवृत्ति या पुराने सॉफ़्टवेयर के साथ काम करने के लिए पुराने संस्करणों को बनाए रखने की आवश्यकता के कारण हो सकता है।

हमलावरों ने ट्रैफ़िक और वेबसाइट विज़िट की निगरानी के लिए प्रशासकों द्वारा उपयोग किए जाने वाले Plerdy SEO Tracker टूल से समझौता करके हमलों के प्रसार के लिए इसका उपयोग किया। इसके अलावा, उन्होंने नकली पेज बनाए और वैध पोर्टलों को संक्रमित किया।

संक्रमण Safari का उपयोग करते समय होता है। जावास्क्रिप्ट कोड डिवाइस मॉडल की पहचान करता है और जांचता है कि क्या सिस्टम पुराना है। कमजोर संस्करण का पता चलने पर, पीड़ित द्वारा लिंक पर क्लिक करने या फ़ाइलें डाउनलोड करने जैसी किसी कार्रवाई की आवश्यकता के बिना त्रुटि का फायदा उठाया जाता है।

दुर्भावनापूर्ण इरादों का मुख्य लक्ष्य सत्र कुकी फ़ाइलों को कैप्चर करना है, जो ब्राउज़र में संग्रहीत छोटे डेटा होते हैं जो उपयोगकर्ता को हर बार एक्सेस करने पर पासवर्ड दोबारा दर्ज किए बिना सेवाओं से कनेक्ट रखते हैं। इन रिकॉर्ड्स के साथ, अपराधी दूसरे कंप्यूटर पर पीड़ित के सत्र को क्लोन कर सकते हैं और ईमेल और कार्य प्लेटफार्मों तक पहुंच प्राप्त कर सकते हैं। यह विधि दो-कारक प्रमाणीकरण (2FA) को बायपास करने की अनुमति भी देती है, जिसके लिए आमतौर पर पासवर्ड के अतिरिक्त एक अस्थायी कोड की आवश्यकता होती है।

इन हमलों को APT29 समूह से जोड़ा गया है, जिसे Cozy Bear या Midnight Blizzard के नाम से भी जाना जाता है, जो रूसी विदेशी खुफिया सेवा से जुड़ा हुआ है। CISA ब्राजील के उपयोगकर्ताओं को भी चेतावनी देता है: Apple डिवाइस जो अभी तक पैच प्राप्त नहीं कर पाए हैं, वे इस भेद्यता के शोषण के प्रति संवेदनशील बने हुए हैं। इसलिए, उपकरणों को सुरक्षित करने के लिए iPhone, iPad या Mac पर लंबित अपडेट की जांच करना और उन्हें स्थापित करना अत्यंत महत्वपूर्ण है। पुरानी Apple भेद्यता पर लेख, जिसका उपयोग अब iPhone से डेटा चोरी के लिए किया जा रहा है, पहली बार Olhar Digital पर प्रकाशित हुआ था।

एप्पल म्यूजिक ने आईफोन पर कराओके वीडियो रिकॉर्ड करने के लिए सेल्फी सिंग सुविधा जोड़ी
और पढ़ें
tecnoblog.net

एप्पल म्यूजिक ने आईफोन पर कराओके वीडियो रिकॉर्ड करने के लिए सेल्फी सिंग सुविधा जोड़ी

एप्पल एप्पल म्यूजिक की कराओके कार्यक्षमताओं में विस्तार कर रहा है। इस नई सुविधा, जिसे सेल्फी सिंग कहा जाता है, को iOS 27.3 के बीटा संस्करण में पेश किया गया है और यह उपयोगकर्ताओं को रिकॉर्डिंग करने के लिए सामने वाले कैमरे का उपयोग सिंक किए गए गाने के बोलों के साथ करने की अनुमति देती है।

रिकॉर्डिंग के दौरान, उपयोगकर्ता स्क्रीन पर प्रदर्शित गीत का पालन करते हुए गा सकता है, और बाद में, वह अपनी आवाज़ का वॉल्यूम समायोजित करने और विभिन्न ध्वनि प्रभाव लागू करने का विकल्प चुन सकता है। परिणामी वीडियो को फोटो ऐप में सहेजा जा सकता है या तीसरे पक्ष के साथ साझा किया जा सकता है, जैसा कि MacRumors के डेवलपर Aaron Perris ने बताया, जिन्होंने इस कार्यक्षमता का एक प्रदर्शन वीडियो जारी किया।

iOS के अगले पुनरावृत्ति के लिए तैयारी नवाचार iOS 27.2 द्वारा पेश किए गए परिवर्तनों के ठीक एक सप्ताह बाद देखे जा रहे हैं, जिसने एप्लिकेशन इंटरफ़ेस को अधिक 'सादा' रूप देते हुए एक नई दृश्य सौंदर्य प्रदान की। सेवा की सदस्यता लागत व्यक्तिगत योजना के लिए R$ 23.90 और पारिवारिक योजना के लिए R$ 40.90 पर बनी हुई है।

सेल्फी सिंग, एप्पल म्यूजिक सिंग का एक विकास है, जो 2022 में iOS 16.2 में लॉन्च की गई एक कराओके सुविधा थी, जो उपयोगकर्ताओं को संगत गानों में मूल स्वरों का वॉल्यूम कम करने की अनुमति देती थी ताकि वे साथ गा सकें।

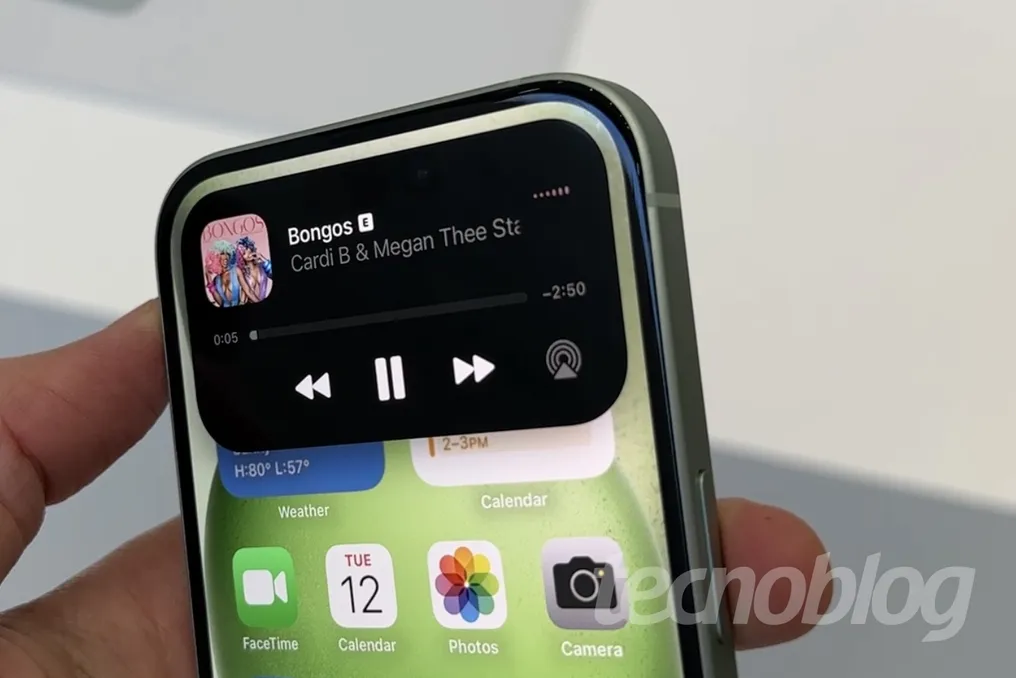
इस नए मोड के साथ, सिंग नियंत्रणों के बगल में एक कैमरा आइकन दिखाई देता है। सक्रिय होने पर, एप्पल म्यूजिक सामने वाले कैमरे का उपयोग करके एक रिकॉर्डिंग इंटरफ़ेस शुरू करता है और सिंक किए गए बोलों को दृश्यमान रखता है। रिकॉर्डिंग पूरी करने के बाद, माइक्रोफ़ोन द्वारा कैप्चर की गई आवाज़ के वॉल्यूम को संगीत के वॉल्यूम के संबंध में संतुलित करना संभव है।

इसके अलावा, एप्पल म्यूजिक में आवाज़ को संशोधित करने के लिए चार प्रभाव विकल्प प्रदान करता है। iPhone Duo के मामले में, मोड फोल्डेबल प्रारूप का अलग तरह से उपयोग करता है: जब डिवाइस बंद होता है, तो उपयोगकर्ता बाहरी स्क्रीन पर बोलों का पालन करते हुए मुख्य रियर कैमरे का उपयोग करके खुद को फिल्मा सकता है।

वर्तमान में, सेल्फी सिंग केवल आईफोन उपकरणों पर उपलब्ध है। एप्पल इनसाइडर के अनुसार, समान बीटा संस्करण चलाने वाले आईपैड प्रो पर यह सुविधा नहीं मिली, हालांकि टैबलेट एप्पल म्यूजिक तक पहुंच रखता है।

MacRumors के अनुसार, परीक्षण चरण में होने के बावजूद, एप्पल ने सेल्फी सिंग के लिए एक विशिष्ट प्लेलिस्ट उपलब्ध कराई है। इस संगीत चयन में साइंडी लॉपर का 'गर्ल्स जस्ट वांट टू हैव फन', मैडोना का 'लाइक ए वर्जिन', और ब्रिटनी स्पीयर्स का 'बेबी वन मोर टाइम' जैसे ट्रैक शामिल हैं।

हालांकि यह प्लेलिस्ट iOS 27.2 के उपयोगकर्ताओं के लिए सुलभ हो सकती है, जिसे कंपनी ने पिछले सप्ताह आधिकारिक तौर पर जारी किया था, इसका मतलब यह नहीं है कि रिकॉर्डिंग मोड वर्तमान संस्करण में जारी किया गया है। एप्पल ने अभी तक सिस्टम के स्थिर संस्करण में सेल्फी सिंग जारी नहीं किया है।

लोकप्रिय