जनवरी से सितंबर 2026 तक उज़्बेकिस्तान में फ़िशिंग संसाधनों पर जाने के लगभग 2.1 मिलियन प्रयासों को ब्लॉक किया गया था। ये नकली पेज उपयोगकर्ताओं के बैंकिंग डेटा और पासवर्ड चुराने के उद्देश्य से बनाए जाते हैं।
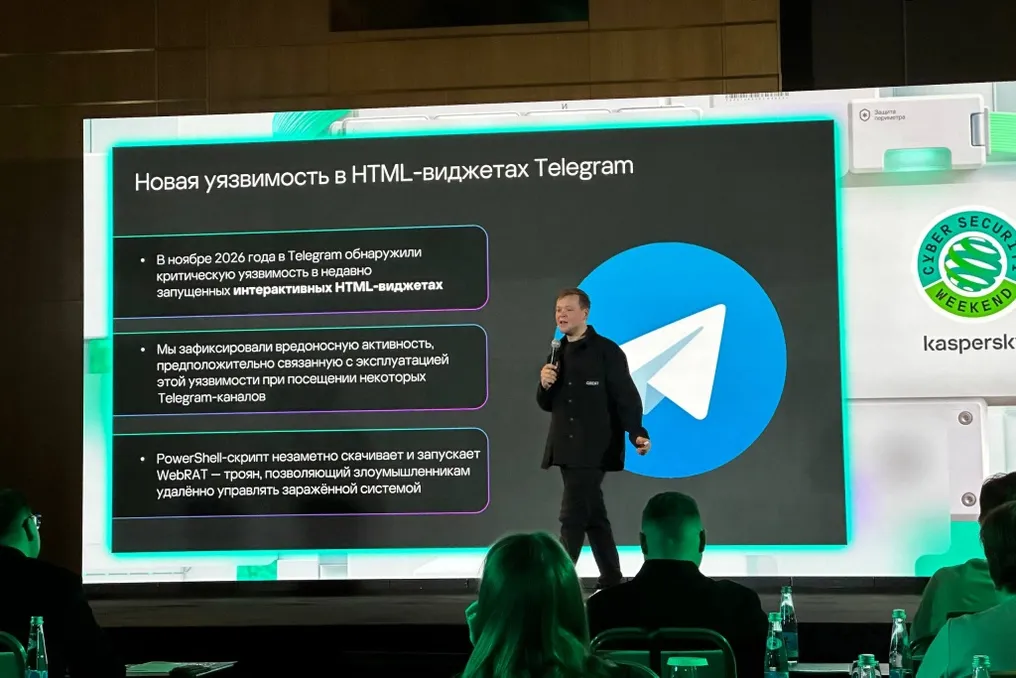
ताशकंद में Kaspersky CyberSecurity Weekend 2026 कार्यक्रम में प्रस्तुत आंकड़ों के अनुसार, 2026 की तीसरी तिमाही में इस तरह के प्रयासों की संख्या पहली तिमाही 2025 की तुलना में तीन गुना से अधिक थी। यह ध्यान रखना महत्वपूर्ण है कि सुरक्षा सॉफ़्टवेयर द्वारा खतरनाक साइट खोलने के प्रयास को रोकना यह गारंटी नहीं देता है कि उपयोगकर्ता धोखेबाजों का शिकार नहीं हुआ है।
धोखा कैसे दिया जाता है
धोखा देने के सामान्य तरीकों में नियोक्ताओं या ज्ञात ऑनलाइन सेवाओं से संदेशों की नकल करने वाले ईमेल शामिल हैं। उज़्बेकिस्तान की कंपनियों में किए गए प्रशिक्षण परीक्षणों में पाया गया कि 13% कर्मचारियों ने कथित तौर पर पासवर्ड की समय सीमा समाप्त होने से संबंधित ईमेल में लिंक पर क्लिक किया। इसके अलावा, 7% कर्मचारियों ने ChatGPT खाते की स्वीकृति की सूचना पर प्रतिक्रिया दी, और 6% ने कथित तौर पर चिकित्सा बीमा के अनुचित उपयोग के बारे में संदेश पर प्रतिक्रिया दी।
ये परिदृश्य नियंत्रित परीक्षण का हिस्सा थे जिसका उद्देश्य कर्मचारियों की धोखाधड़ी योजनाओं के प्रति संवेदनशीलता का आकलन करना था, इसलिए प्राप्त परिणाम खातों के वास्तविक हैकिंग का संकेत नहीं देते हैं।
धोखाधड़ी में नई तकनीकों का उपयोग
साइबर सुरक्षा विशेषज्ञ कॉन्स्टेंटिन इसाकोव ने एक अन्य रणनीति के बारे में बताया: हमलावरों ने मुआवजे के भुगतान के वादे के साथ संदेश भेजे। विश्वास बढ़ाने के लिए उन्होंने वैध Google सेवा का उपयोग किया, हालांकि लिंक पर क्लिक करने से नकली वेबपेज पर ले जाया जा सकता था।
विशेषज्ञों का यह भी कहना है कि धोखेबाज विश्वसनीय संदेश बनाने के लिए कृत्रिम बुद्धिमत्ता का सक्रिय रूप से उपयोग कर रहे हैं, जो व्याकरण संबंधी त्रुटियों से मुक्त होते हैं। नतीजतन, यहां तक कि अच्छी तरह से लिखा गया ईमेल भी सुरक्षित नहीं माना जाना चाहिए यदि वह अचानक लिंक पर जाने, पासवर्ड बताने या बैंक कार्ड विवरण की पुष्टि करने की मांग करता है।
उपयोगकर्ताओं और कंपनियों के लिए सिफारिशें
कजाकिस्तान, मध्य एशिया और मंगोलिया में 'लैबोरेटरी कस्पर्सकी' के प्रबंध निदेशक वालेरी ज़ुबानोव ने इस बात पर जोर दिया कि कंपनियों को न केवल सुरक्षा उपकरण खरीदने की आवश्यकता है, बल्कि कर्मचारियों को सुरक्षा नियमों के बारे में प्रशिक्षित करने की भी आवश्यकता है। विशेषज्ञों ने आम उपयोगकर्ताओं को हमेशा वेबसाइट पते की जांच करने और संदिग्ध संदेशों में दिए गए लिंक के माध्यम से कभी भी पासवर्ड या एसएमएस कोड दर्ज न करने की सलाह दी।
पहले, टेलीग्राम उपयोगकर्ताओं को फर्जी सूचनाएं मिली थीं जिनमें बारह घंटे के भीतर 'सुरक्षा जांच' पास करने की आवश्यकता होती थी; वास्तव में, ऐसे संदेश खातों की चोरी के लिए उपयोग किए जाते हैं।