बैंक खातों की सुरक्षा बढ़ाने के लिए आरबीआई ने 6 घंटे की सूचना का नियम लागू किया
और पढ़ें
Aaj Tak
www.aajtak.in

बैंक खातों की सुरक्षा बढ़ाने के लिए आरबीआई ने 6 घंटे की सूचना का नियम लागू किया

चूंकि ऑनलाइन बैंकिंग और डिजिटल भुगतानों की लोकप्रियता तेजी से बढ़ रही है, इसके साथ ही साइबर धोखाधड़ी के मामलों में भी वृद्धि देखी जा रही है। इस समस्या को नियंत्रित करने के लिए, केंद्रीय बैंक, जिसे आरबीआई के नाम से जाना जाता है, ने छह घंटे के भीतर रिपोर्टिंग की आवश्यकता वाला एक नया नियम लागू किया है।

इस नियम का उद्देश्य बैंकिंग धोखाधड़ी को रोकना और ग्राहकों की वित्तीय सुरक्षा को मजबूत करना है।

पीटीआई की रिपोर्ट के अनुसार, छह घंटे की रिपोर्टिंग नियम से संबंधित नए निर्देशों के तहत, केंद्रीय बैंक ने आदेश दिया है कि सभी गैर-बैंकिंग भुगतान प्रणाली ऑपरेटरों (PSO) को छह घंटे के भीतर निर्धारित प्रारूप में साइबर हमलों या किसी अन्य असामान्य घटना के बारे में केंद्रीय बैंक को जानकारी प्रदान करनी होगी।

विशेषज्ञों का कहना है कि साइबर हमलों, सिस्टम विफलताओं या निपटान में देरी जैसी घटनाओं के बारे में पीएसओ को छह घंटे के भीतर सूचित करने की आवश्यकता से महत्वपूर्ण लाभ होगा। यह साइबर सुरक्षा को मजबूत करने और डिजिटल धोखाधड़ी के बढ़ते खतरे को रोकने के उद्देश्य से है।

समान कहानियाँ

आरबीआई ने पेटीएम को राहत दी: कंपनी को 6 महीने के भीतर सिस्टम ऑडिट करना होगा, अन्यथा मंजूरी रद्द कर दी जाएगी
और पढ़ें
www.aajtak.in

आरबीआई ने पेटीएम को राहत दी: कंपनी को 6 महीने के भीतर सिस्टम ऑडिट करना होगा, अन्यथा मंजूरी रद्द कर दी जाएगी

वन97 कम्युनिकेशंस, जो पेटीएम की मूल कंपनी है, को डिजिटल वॉलेट क्षेत्र में व्यवसाय में वापसी की दिशा में महत्वपूर्ण राहत मिली है। सहायक कंपनी, पेटीएम पेमेंट्स सर्विसेज लिमिटेड (पीपीएसएल), को प्रीपेड भुगतान उपकरणों (पीपीआई), यानी डिजिटल वॉलेट जारी करने के लिए भारतीय रिजर्व बैंक (आरबीआई) से सैद्धांतिक मंजूरी मिल गई है।

हालांकि, इस अनुमति के बाद भी ग्राहक तुरंत नए वॉलेट का उपयोग शुरू नहीं कर पाएंगे। कंपनी को आरबीआई द्वारा निर्धारित कई अनिवार्य शर्तें पूरी करनी होंगी। सबसे महत्वपूर्ण आवश्यकता अगले छह महीनों के भीतर सिस्टम ऑडिट रिपोर्ट प्रस्तुत करना है। कंपनी ने 13 नवंबर को इस जानकारी की सूचना दी। यह मंजूरी आरबीआई द्वारा भुगतान और निपटान प्रणाली अधिनियम 2007 के अनुसार दी गई थी, जो पीपीएसएल के लिए न केवल डिजिटल वॉलेट बल्कि अन्य प्रीपेड भुगतान उपकरण पेश करने का मार्ग खोलती है।

इससे पहले, पेटीएम ने वित्तीय वर्ष 2026-27 की पहली तिमाही की रिपोर्टों के दौरान बताया था कि उसकी सहायक कंपनी ने वॉलेट लाइसेंस के लिए आवेदन किया था। आरबीआई से सैद्धांतिक मंजूरी मिलने से कंपनी की इस दिशा में आगे बढ़ने की उम्मीदें काफी बढ़ गई हैं।

आरबीआई से मंजूरी मिलने का मतलब यह नहीं है कि पेटीएम तुरंत नए डिजिटल वॉलेट जारी करना शुरू कर देगी। वर्तमान में कंपनी को केवल सैद्धांतिक मंजूरी (इन-प्रिंसिपल अप्रूवल) मिली है। यह उसे अंतिम लाइसेंस प्राप्त करने की प्रक्रिया में आगे बढ़ने की अनुमति देता है। आरबीआई ने अपने पत्र में स्पष्ट रूप से बताया है कि पीपीएसएल केवल प्राधिकरण प्रमाण पत्र (सर्टिफिकेट ऑफ ऑथोराइजेशन) प्राप्त करने के बाद ही नए प्रीपेड भुगतान उपकरण जारी कर सकती है।

इस प्रकार, जब तक कंपनी सभी आवश्यक शर्तों को पूरा नहीं करती और अंतिम मंजूरी प्राप्त नहीं करती, तब तक नई वॉलेट सेवा लाइन शुरू करना संभव नहीं है।

अंतिम मंजूरी प्राप्त करने के लिए आरबीआई ने कंपनी के सामने एक प्रमुख शर्त रखी है: पेटीएम पेमेंट्स सर्विसेज लिमिटेड को एक योग्य ऑडिटर की मदद से अपनी प्रणाली का ऑडिट कराना होगा। यह ऑडिट आरबीआई के दिशानिर्देशों का पालन करना चाहिए जो डिजिटल भुगतानों की सुरक्षा और साइबर सिस्टम को मजबूत करने से संबंधित हैं। वास्तव में, 5 नवंबर को आरबीआई ने गैर-बैंकिंग भुगतान प्रणाली संचालकों के लिए साइबर सुरक्षा और डिजिटल भुगतानों के संबंध में नियंत्रण उपायों पर निर्देश जारी किए थे। कंपनी इन नियमों के अनुसार सिस्टम ऑडिट करने के लिए बाध्य है।

आरबीआई ने कंपनी को ऑडिट रिपोर्ट जमा करने के लिए छह महीने का समय दिया है। यह अवधि 13 नवंबर को जारी आरबीआई के पत्र प्राप्त होने के क्षण से शुरू होती है। इसलिए, पीपीएसएल को निर्धारित अवधि के भीतर नियामक को सिस्टम ऑडिट रिपोर्ट सौंपनी होगी। यदि पीपीएसएल समय पर रिपोर्ट प्रदान करने में विफल रहती है, तो उसे मिली सैद्धांतिक मंजूरी स्वचालित रूप से रद्द कर दी जाएगी। ऐसे में आरबीआई अंतिम लाइसेंस जारी करने पर विचार नहीं करेगा, जिससे अगले छह महीने पेटीएम के लिए अत्यंत महत्वपूर्ण हो जाते हैं।

सिस्टम ऑडिट के अलावा, आरबीआई ने अन्य आवश्यकताएं भी निर्धारित की हैं। पेटीएम पेमेंट्स सर्विसेज लिमिटेड को भुगतान प्रणाली से संबंधित डेटा भंडारण के संबंध में आरबीआई के मौजूदा निर्देशों का पालन करना होगा। इसके अलावा, कंपनी की शेयर पूंजी या स्वामित्व में कोई भी परिवर्तन आरबीआई से पूर्व अनुमोदन की मांग करता है। इन नियमों का पालन भी अंतिम लाइसेंस प्राप्त करने की प्रक्रिया का हिस्सा है।

I4C ने AI का उपयोग करके साइबर हमलों के खतरे के बारे में बैंकों और फिनटेक कंपनियों को चेतावनी दी, 5884 आईपी पतों का उल्लेख किया
और पढ़ें
www.aajtak.in

I4C ने AI का उपयोग करके साइबर हमलों के खतरे के बारे में बैंकों और फिनटेक कंपनियों को चेतावनी दी, 5884 आईपी पतों का उल्लेख किया

आर्टिफिशियल इंटेलिजेंस (एआई) न केवल प्रौद्योगिकी और व्यवसाय के क्षेत्र को बदल रहा है, बल्कि यह साइबर अपराधियों के हाथों में एक नया उपकरण भी बन रहा है। देश में डिजिटल बैंकिंग और ऑनलाइन भुगतानों के बढ़ते उपयोग के कारण, धोखेबाजों ने हमले का एक नया तरीका विकसित किया है। पारंपरिक हैकिंग के बजाय, अपराधी अब डिजिटल प्रणालियों, गैर-बैंकिंग वित्तीय कंपनियों (एनबीएफसी) और फिनटेक प्लेटफॉर्म पर हमला करने के लिए एआई-आधारित एजेंटों का उपयोग करते हैं। ये हमले लाखों रुपये के अनाधिकृत लेनदेन करने के लिए सिस्टम की कमजोरियों का मशीन गति से लाभ उठाते हैं।

इस संबंध में, गृह मंत्रालय के तत्वावधान में काम कर रहे इंडियन साइबर क्राइम कोऑर्डिनेशन सेंटर (I4C) और इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय के तहत आने वाली CERT-In एजेंसी ने गंभीर चिंता व्यक्त की है। दोनों संगठनों ने बैंकों, एनबीएफसी, फिनटेक कंपनियों, भुगतान एग्रीगेटर्स और भुगतान गेटवे से जुड़े संस्थानों के लिए चेतावनियाँ जारी की हैं। उनमें बताया गया है कि साइबर अपराधी वित्तीय लाभ के लिए एआई एजेंटों का उपयोग कर रहे हैं। फंड वितरण प्रणालियों और भुगतान एपीआई के माध्यम से बड़ी रकम के अनाधिकृत लेनदेन के मामले दर्ज किए गए हैं।

जांच एजेंसी के सूत्रों के अनुसार, 5884 एआई एजेंट लगातार ऑनलाइन मोड में रहते हैं और फिनटेक कंपनियों को लक्षित करते हैं। इस तथ्य ने साइबर सुरक्षा में चिंता बढ़ा दी है। हालांकि, I4C की आधिकारिक चेतावनी में 5884 एआई एजेंटों की कोई विशिष्ट संख्या नहीं बताई गई है; आधिकारिक दस्तावेज़ केवल एआई का उपयोग करके स्वचालित साइबर हमलों के खतरे और लाखों रुपये के अनाधिकृत लेनदेन के जोखिम की पुष्टि करता है।

AI अटैकर थ्रेट रिसर्च की वेबसाइट पर उपलब्ध आंकड़ों के अनुसार, साइबर हमलों से जुड़े 5884 आईपी पते पहचाने गए थे। इन पतों को घटना रिपोर्टों, स्वतंत्र विश्लेषण और अन्य तकनीकी सबूतों के आधार पर पंजीकृत किया गया था। इन आईपी पतों के होस्टिंग नेटवर्क का अनुमान दुनिया भर में 60 देशों में फैला हुआ है। उपलब्ध डेटा से पता चलता है कि एशिया में 2954 और उत्तरी अमेरिका में 2397 आईपी पते पंजीकृत हैं। फिर भी, इस आईपी पतों की संख्या को सीधे सक्रिय एआई एजेंटों की संख्या नहीं माना जा सकता है।

एआई एजेंटों का उपयोग करके साइबर हमलों की विधि पारंपरिक हैकिंग से अलग है। अपराधी पहले बैंक या वित्तीय संस्थान के डिजिटल बुनियादी ढांचे में कमजोरियों का पता लगाते हैं। फिर वे एआई-आधारित उपकरणों और एजेंटिक एआई फ्रेमवर्क का उपयोग करके इन कमजोरियों का फायदा उठाने की कोशिश करते हैं। यह तकनीक हमले के कई चरणों को स्वचालित करने की अनुमति देती है, जिससे कम समय में बड़ी संख्या में डिजिटल ऑपरेशन करना संभव हो जाता है।

आधिकारिक चेतावनी में बताए गए खतरों के अनुसार, साइबर अपराधी चार मुख्य चरणों में ऐसे हमले कर सकते हैं। पहले वे पुराने सॉफ़्टवेयर और सर्वरों को निशाना बनाते हैं। इसके बाद भुगतान एपीआई और धन हस्तांतरण प्रणालियों तक पहुंचने के प्रयास होते हैं। फिर अवैध रूप से स्थानांतरित धन को मल्टी-अकाउंट के माध्यम से विभिन्न खातों में भेजा जाता है। अंत में, वे कानून प्रवर्तन एजेंसियों द्वारा जांच से बचने के लिए डिजिटल सबूतों को नष्ट करने का प्रयास करते हैं।

साइबर अपराधी सबसे पहले उन सॉफ़्टवेयर, सर्वर और डिजिटल प्लेटफार्मों की पहचान करते हैं जिन्हें समय पर अपडेट नहीं किया गया है। कई वित्तीय संस्थानों के सर्वर और आईटी सिस्टम गलत कॉन्फ़िगरेशन के कारण इंटरनेट से जुड़े होने पर असुरक्षित बने रहते हैं। हमलावर इन तकनीकी खामियों का उपयोग करके सिस्टम तक अनधिकृत पहुंच प्राप्त करने का प्रयास करते हैं। एक्सेस प्राप्त करने के बाद, वे नेटवर्क के अन्य हिस्सों में घुसपैठ के रास्ते खोज सकते हैं।

ग्राहकों की शिकायतों को दर्ज करने के लिए बनाए गए ऑनलाइन इंटरफेस भी साइबर अपराधियों के लिए लक्ष्य बन रहे हैं। यदि ऐसे प्लेटफॉर्म की सुरक्षा कमजोर है, तो हमलावर उनके माध्यम से कंपनी के आंतरिक डिजिटल नेटवर्क तक पहुंचने का प्रयास कर सकते हैं। इस प्रकार, यहां तक कि सामान्य बाहरी इंटरफ़ेस भी पूरी वित्तीय प्रणाली के लिए खतरा पैदा कर सकता है। इसलिए, कंपनियों को अपनी सभी इंटरनेट-उन्मुख प्रणालियों की सुरक्षा और कॉन्फ़िगरेशन नियमित रूप से जांचना चाहिए।

डिजिटल सिस्टम तक पहुंच प्राप्त करने के बाद, हैकर्स का अगला लक्ष्य भुगतान और धन हस्तांतरण से संबंधित एपीआई होते हैं। एपीआई, या एप्लिकेशन प्रोग्रामिंग इंटरफ़ेस, डिजिटल इंटरफ़ेस होते हैं जिनके माध्यम से विभिन्न सॉफ्टवेयर और सिस्टम इंटरैक्ट करते हैं। बैंक और फिनटेक कंपनियां इनका उपयोग भुगतान, धन हस्तांतरण और फंड वितरण संचालन करने के लिए करती हैं। यदि इन एपीआई की सुरक्षा में कोई गड़बड़ी होती है, तो इसका वित्तीय संचालन पर असर पड़ सकता है।

यहीं पर एआई एजेंट साइबर अपराधियों के लिए खतरनाक हथियार बन सकते हैं। एजेंटिक एआई फ्रेमवर्क की मदद से हमले की कई प्रक्रियाओं को स्वचालित किया जा सकता है। यह एक साथ कई कार्य करने और सिस्टम की कमजोरियों का तेजी से उपयोग करने की अनुमति देता है। जहां पहले साइबर अपराधियों को प्रत्येक प्रक्रिया के लिए मानवीय हस्तक्षेप की आवश्यकता होती थी, वहीं अब एआई स्वचालन हमले को तेज कर सकता है। इससे बैंकों और फिनटेक कंपनियों को हमले का पता लगाने और उसे रोकने के लिए बहुत कम समय मिलता है।

भुगतान प्रणाली या फंड वितरण एपीआई के माध्यम से अनाधिकृत लेनदेन होने के बाद, ...

क्रिप्टोकरेंसी का भविष्य: नियामक सैंडबॉक्स, एआई सहायक और डेरिवेटिव्स में वृद्धि
और पढ़ें
yourstory.com

क्रिप्टोकरेंसी का भविष्य: नियामक सैंडबॉक्स, एआई सहायक और डेरिवेटिव्स में वृद्धि

क्रिप्टोकरेंसी में निवेश प्रारंभिक उत्साह से आगे निकल गया है। विनियमन, निवेशकों की जागरूकता, जोखिम प्रबंधन और नई तकनीकें डिजिटल संपत्तियों के व्यापार के तरीकों को बदल रही हैं, साथ ही इस क्षेत्र में जिम्मेदार भागीदारी कैसी होनी चाहिए, इस पर महत्वपूर्ण प्रश्न भी उठा रही हैं।

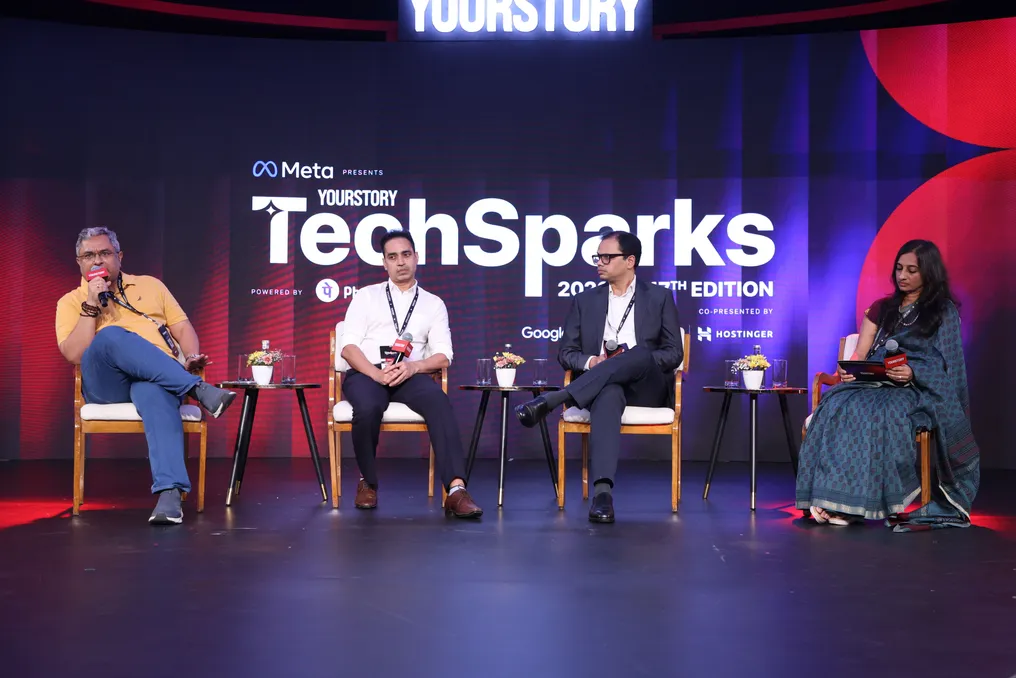
TechSparks 2026 कार्यक्रम में, WazirX के उपाध्यक्ष राजगोपाल मेनन, Pi42 और SharkExchange के तकनीकी निदेशक सतीश मिश्रा, और EmpowerEdge Ventures के संस्थापक शरत चंद्रा ने योरस्टोरी के उप-संपादक सुएथका कन्नन के साथ चर्चा में भाग लिया। उन्होंने क्रिप्टो उद्योग के बदलते परिदृश्य, विनियमन में स्पष्टता की आवश्यकता और ट्रेडिंग में आर्टिफिशियल इंटेलिजेंस की बढ़ती भूमिका पर चर्चा की।

भारत का क्रिप्टोकरेंसी बाजार पारंपरिक रूप से एक गतिशील क्षेत्र रहा है जो 2021-2022 के बुल रन के दौरान तेजी से बढ़ा। मेनन ने उल्लेख किया कि उस अवधि के दौरान WazirX के स्पॉट बाजारों ने लगभग 48 बिलियन डॉलर के लेनदेन संसाधित किए। हालांकि, बजट में पेश किए गए बाद के कर उपायों ने बाजार को काफी हद तक बदल दिया है।

मेनन के अनुसार, इन परिवर्तनों के कारण उत्पन्न स्थिति भारतीय एक्सचेंजों को विदेशी प्लेटफार्मों की तुलना में प्रतिकूल स्थिति में डालती है। उन्होंने इस बात पर जोर दिया कि स्थानीय एक्सचेंजों को स्रोत पर कर (TDS) रोकना और 30% कर प्रणाली के दायरे में काम करना आवश्यक है, जबकि विदेशी एक्सचेंज ऐसे दायित्वों का सामना नहीं करते हैं। उन्होंने राय व्यक्त की कि एक स्थिर या बेहतर वातावरण में सभी के लिए समान नियमों को लागू किया जाना चाहिए ताकि 'मेक इन इंडिया' पहल का समर्थन भारतीय एक्सचेंजों पर केंद्रित हो सके।

मेनन ने ट्रेडिंग गतिविधि की प्रकृति में बदलाव पर भी ध्यान दिलाया: स्पॉट ट्रेडिंग की मात्रा कम होने के साथ, वायदा और डेरिवेटिव लोकप्रिय हो रहे हैं। वह भारत में इस खंड के महत्वपूर्ण कार्यान्वयन का अनुमान लगाते हैं।

विनियमन के विषय पर आते हुए, चंद्रा ने बताया कि एक्सचेंजों ने निवेशकों को विभिन्न क्रिप्टो संपत्तियों और जोखिमों को समझने में मदद की है, लेकिन नियामक ढांचे में अभी भी कमियां हैं। उन्होंने कहा कि इस क्षेत्र के विनियमित होने के बाद देश में पूंजी का एक बड़ा प्रवाह हो सकता है।

चंद्रा ने बताया कि हालांकि एक्सचेंज KYC मानदंडों का पालन करने के लिए बाध्य हैं, ब्लॉकचेन में परिसंपत्तियों के स्थानांतरण के दौरान व्यक्तिगत सत्यापन में कमियां बनी हुई हैं। उन्होंने अनुमान लगाया कि नियामक सैंडबॉक्स इन समस्याओं में से कुछ को हल करने में मदद कर सकते हैं। SEBI और IFSCA पहले से ही पूंजी बाजारों में नवाचार को बढ़ावा देने के लिए ऐसे सैंडबॉक्स रखते हैं, लेकिन मूल डिजिटल संपत्तियों पर केंद्रित फिनटेक कंपनियों को अभी तक भाग लेने की अनुमति नहीं मिली है।

उन्होंने टोकनाइजेशन की क्षमता पर भी प्रकाश डाला, कॉर्पोरेट बॉन्ड के टोकनाइजेशन का उदाहरण देते हुए। वर्तमान में, इस प्रक्रिया में भागीदारी संस्थागत खिलाड़ियों तक सीमित है। चंद्रा ने सुझाव दिया कि अधिक वेब3 फिनटेक कंपनियों के लिए नियामक सैंडबॉक्स खोलने से उन्हें नए विचारों का परीक्षण करने, मौजूदा प्रक्रियाओं को परिष्कृत करने और टोकनाइजेशन प्रक्रिया में अधिक महत्वपूर्ण भूमिका निभाने में मदद मिलेगी।

पारंपरिक वित्तीय बाजारों के विपरीत, क्रिप्टोकरेंसी सप्ताह में सात दिन, चौबीसों घंटे कारोबार करती है। तकनीकी टीमों के लिए इसका मतलब है कि बाजार बंद होने के घंटों द्वारा प्रदान किए जाने वाले अनुमानित डाउनटाइम के बिना प्रणालियों की निरंतर निगरानी, जोखिम प्रबंधन और घटनाओं पर प्रतिक्रिया करना।

मिश्रा ने वर्णन किया कि कैसे क्रिप्टो प्लेटफॉर्म पर ट्रेडिंग गतिविधि शाम और सप्ताहांत में बढ़ सकती है, आंशिक रूप से अमेरिकी बाजारों में गतिविधियों की प्रतिक्रिया में। यह निगरानी, अलर्टिंग और लीवरेज की निरंतर आवश्यकताओं को जन्म देता है। स्पॉट ट्रेडिंग एक्सचेंज बनाने के अपने अनुभव ने दिखाया कि डेरिवेटिव की मांग कितनी जल्दी बुनियादी ढांचे के विकास से आगे निकल सकती है। Pi42 टीम ने शुरू में स्पॉट ट्रेडिंग सिस्टम को अनुकूलित करने के बजाय विशेष रूप से डेरिवेटिव के लिए एक प्लेटफॉर्म बनाकर एक अलग दृष्टिकोण अपनाया था। मिश्रा ने उल्लेख किया कि उत्पादन संबंधी घटनाएं सप्ताहांत में हुईं जब सिस्टम मांग के साथ तालमेल नहीं बिठा पाए। इस अनुभव ने क्रिप्टोकरेंसी की चौबीसों घंटे चलने वाली कार्यप्रणाली के आसपास बुनियादी ढांचे के निर्माण की आवश्यकता पर जोर दिया।

जैसे-जैसे अधिक लोग क्रिप्टो बाजार में प्रवेश कर रहे हैं, निवेशकों को शिक्षित करना और नियामक अनुपालन को प्रभावी ढंग से बनाए रखना अधिक महत्वपूर्ण होता जा रहा है। मेनन ने WazirX के अभियान 'गैंग्स ऑफ क्रिप्टोपुर' का उल्लेख किया, जिसका उद्देश्य निवेशकों को यह समझने में मदद करना है कि वे किसमें व्यापार कर रहे हैं। उन्होंने क्रिप्टोकरेंसी के प्रति अनुशासित दृष्टिकोण की आवश्यकता पर भी बात की, विभिन्न परिसंपत्ति वर्गों के ऐतिहासिक रिटर्न की तुलना बिटकॉइन से की। उनकी सलाह थी कि दीर्घकालिक रूप से सोचना चाहिए, न कि क्रिप्टोकरेंसी को अल्पकालिक दांवों की एक श्रृंखला के रूप में देखना चाहिए।

एक्सचेंजों के लिए, उपयोगकर्ताओं के लिए प्रक्रिया को सरल बनाना अनुपालन जांच बनाए रखने जितना ही महत्वपूर्ण है। मिश्रा ने समझाया कि यदि आवेदन अस्वीकार हो जाता है तो KYC निराशाजनक हो सकता है, और उपयोगकर्ता को सब कुछ फिर से शुरू करना पड़ता है। तकनीक इसे सरल बना सकती है, जिससे उपयोगकर्ता वहीं से काम फिर से शुरू कर सकते हैं जहां वे रुके थे, और स्पष्ट रूप से बता सकते हैं कि क्या ठीक करने की आवश्यकता है। उन्होंने जोड़ा कि वास्तविक उपयोगकर्ता आमतौर पर उन लोगों की तुलना में अनुपालन जांच के बारे में कम चिंतित होते हैं जो उन्हें दरकिनार करने की कोशिश करते हैं। लक्ष्य जांच बनाए रखते हुए प्रक्रिया को उपयोगकर्ताओं के लिए सहज बनाना है जो संदिग्ध गतिविधि का पता लगाने के लिए आवश्यक है।

आर्टिफिशियल इंटेलिजेंस भी इस बात को बदल रहा है कि ट्रेडर बाजारों का पता कैसे लगाते हैं और संभावित सौदों का मूल्यांकन कैसे करते हैं। मेनन ने बताया कि WazirX ने एक एआई-आधारित सुविधा लागू की है जो मंदी के आवेग प्रदर्शित करने वाले 300 से अधिक टोकन को स्कैन करती है। WazirX AI भारत में पहला क्रिप्टो एआई एजेंट है जो एक संवादात्मक सहायक के रूप में कार्य करता है, जो MACD और RSI जैसे तकनीकी संकेतकों सहित जटिल बहु-चरणीय प्रश्नों को संसाधित करता है और उपयोगकर्ताओं के लिए विचार विकल्प सुझाता है। ट्रेडरों को एआई द्वारा ऑर्डर देने से पहले चयनित रणनीति की पुष्टि करनी होगी जिसमें स्टॉप-लॉस और टेक-प्रॉफिट पैरामीटर शामिल हों। मेनन एआई को बड़े पैमाने पर बाजार डेटा का विश्लेषण करने और पैटर्न की पहचान करने के तरीके के रूप में देखते हैं, लेकिन इस बात पर भी जोर दिया कि एआई को उपयोगकर्ताओं के निर्णयों का समर्थन करना चाहिए, न कि उन्हें लेना चाहिए।

मिश्रा ने भी एआई द्वारा उत्पन्न रणनीतियों का बैकटेस्टिंग करने और वास्तविक बाजारों में उपयोग करने से पहले उनके प्रदर्शन को ट्रैक करने के लिए ट्रेडरों से आग्रह किया, सलाह दी: 'यदि आप एआई से कोई रणनीति बनाने के लिए कहते हैं, और फिर उसके अनुसार कार्य करते हैं, तो सुनिश्चित करें कि आप उस पर नज़र भी रख रहे हैं ताकि जैसे ही यह गलत होना शुरू हो, आप इसे बंद कर सकें'।

चंद्रा ने उल्लेख किया कि नियामक परिणाम इस बात पर निर्भर करेंगे कि एआई का उपयोग कैसे किया जाता है। शैक्षिक उपकरणों को व्यक्तिगत निवेश सलाह देने वाली प्रणालियों से अलग माना जा सकता है, जो निवेश सलाहकार के दायरे में आ सकती हैं। उन्होंने यह भी जोर दिया कि एआई सिस्टम विश्वसनीय, व्याख्या योग्य, सत्यापन योग्य और निष्पक्ष होने चाहिए।

नए नियमों, एआई सफलताओं और निवेशकों की बदलती अपेक्षाओं के प्रभाव में क्रिप्टो परिदृश्य के विकसित होने के साथ, मेनन, चंद्रा और मिश्रा से पूछा गया कि क्षेत्र का अगला चरण क्या है। मेनन के लिए यह वायदा और डेरिवेटिव थे। मिश्रा सहमत हुए, यह बताते हुए कि डेरिवेटिव बढ़ते रहेंगे और क्रिप्टो पारिस्थितिकी तंत्र में विशिष्ट जरूरतों को पूरा करेंगे। चंद्रा ने एक अन्य उभरते अवसर की ओर इशारा किया: कंप्यूटिंग फ्यूचर्स, अमेरिका में CME में कंप्यूटिंग फ्यूचर्स लॉन्च जैसी विकास को देखते हुए, जो इंगित करता है कि एआई और डिजिटल संपत्तियों के चौराहे पर नए संपत्ति वर्ग कैसे उभर सकते हैं।

बाजार के विकास के साथ, चर्चा ने तीन परस्पर जुड़े प्राथमिकताओं को उजागर किया: अधिक स्पष्ट विनियमन, मजबूत बुनियादी ढांचा और एआई का अधिक सचेत उपयोग। भारत में क्रिप्टो निवेश का अगला चरण न केवल नए उत्पादों और व्यापारिक अवसरों पर निर्भर करेगा, बल्कि इस बात पर भी निर्भर करेगा कि पारिस्थितिकी तंत्र कितनी प्रभावी ढंग से जोखिमों का प्रबंधन करता है और विश्वास अर्जित करता है।
लोकप्रिय