FINOBOD फोरम ने एआई एजेंटों और सीमा पार क्यूआर भुगतानों के उपयोग पर विचार किया
और पढ़ें
UzDaily
uzdaily.uz

FINOBOD फोरम ने एआई एजेंटों और सीमा पार क्यूआर भुगतानों के उपयोग पर विचार किया

बैंक और भुगतान क्षेत्रों के प्रतिनिधियों ने ताशकंद में आयोजित FINOBOD फोरम में वित्तीय सेवाओं में आर्टिफिशियल इंटेलिजेंस के अनुप्रयोग, क्यूआर भुगतानों की लागत और अंतरराष्ट्रीय संचालन के लिए राष्ट्रीय भुगतान प्रणालियों के एकीकरण पर चर्चा की।

'बैंक और भुगतान प्लेटफॉर्म' नामक सत्र के दौरान, अन्ना साविना, राइट आउटडोर मीडिया समूह की अध्यक्ष और सत्र की मॉडरेटर ने केंद्रीय बैंक के आंकड़ों का हवाला दिया, जिसके अनुसार उज़्बेकिस्तान को 2026 के पहले नौ महीनों में अंतरराष्ट्रीय भुगतानों के रूप में 15.9 बिलियन अमेरिकी डॉलर प्राप्त हुए, जबकि बहिर्वाह भुगतान 2 बिलियन डॉलर थे।

रोमान ट्रेट्याकोव, ऑक्टोबैंक के बोर्ड के उपाध्यक्ष ने उल्लेख किया कि विदेशों में पहले से ही एआई एजेंटों का उपयोग किया जा रहा है जो स्वतंत्र रूप से भुगतान कर सकते हैं। उन्होंने स्ट्राइप को एक भुगतान प्रणाली के उदाहरण के रूप में उद्धृत किया जो एजेंट को ग्राहक की ओर से टिकट चुनने, होटल बुक करने और सेवाओं का भुगतान करने की अनुमति देती है। ट्रेट्याकोव के अनुसार, व्यापक आंतरिक नियमों के कारण वीज़ा और मास्टरकार्ड इस क्षेत्र में पिछड़ रहे हैं।

ऑक्टोबैंक 'बैंकिंग एज़ ए सर्विस' मॉडल विकसित कर रहा है, जिसके माध्यम से भागीदार बैंक के प्लेटफॉर्म से जुड़ते हैं और अपने स्वयं के उत्पाद बनाते हैं। हालांकि, धन शोधन निवारण (AML), धोखाधड़ी से सुरक्षा और सरकारी प्रणालियों के साथ इंटरैक्शन जैसे प्रमुख कार्य बैंक के नियंत्रण में रहते हैं।

सर्गेई कोज़लोव, बोर्ड अध्यक्ष के सलाहकार और उज़्प्रोमस्ट्रॉयबैंक के मुख्य एआई निदेशक ने कहा कि आर्टिफिशियल इंटेलिजेंस को बैंक की गतिविधियों के विस्तार के उपकरण के रूप में रहना चाहिए, न कि अंतिम लक्ष्य के रूप में। उन्होंने बताया कि बैंक नोवा नामक एक एकीकृत प्लेटफॉर्म का उपयोग करता है, जिसमें विभिन्न सेवाओं में सामान्य घटकों को पुन: उपयोग किया जाता है। इन घटकों में भाषण पहचान शामिल है, जिसका उपयोग कॉल सेंटर, ऋण वसूली, शाखाओं और गुणवत्ता नियंत्रण में किया जाता है, साथ ही छवि और दस्तावेज़ प्रसंस्करण भी शामिल है।

कोज़लोव ने जोर देकर कहा कि बैंक कुछ कार्यों को बाहरी समाधानों को सौंप सकता है, लेकिन निर्णय लेने की जिम्मेदारी नहीं सौंप सकता। उन्होंने जोड़ा कि ऋण निर्णयों को व्याख्या योग्य होना चाहिए, और नए स्कोरिंग मॉडल के प्रभाव का मूल्यांकन ए/बी परीक्षण के माध्यम से किया जाना चाहिए। आवेदकों को केवल अस्वीकृति के बजाय बैंकों को विकल्प प्रदान करने चाहिए, जैसे कि लचीली चुकौती अनुसूची या ऋण किश्त।

उन्होंने यह भी उल्लेख किया कि मौसमी उद्यमों, जिनमें रेस्तरां शामिल हैं, के लिए चुकौती अनुसूचियों को आय में उतार-चढ़ाव को ध्यान में रखते हुए समायोजित किया जा सकता है: चरम मौसम में अधिक भुगतान और मंदी की अवधि में कम।

नाइमा मिर्ज़ायेव, क्लिक के पर्यवेक्षी बोर्ड सदस्य ने बताया कि प्लेटफॉर्म में 24 मिलियन उपयोगकर्ता हैं। क्लिक सेवाओं को वैयक्तिकृत करने के लिए एआई का उपयोग करता है और एक एआई-आधारित सहायक विकसित कर रहा है जिसके पहले से ही 60,000 से अधिक उपयोगकर्ता हैं। इस बीच, उन्होंने उल्लेख किया कि धोखाधड़ी की योजनाएं अधिक परिष्कृत होती जा रही हैं, और प्लेटफॉर्म संभावित जोखिमों के बारे में ग्राहकों को सूचित करता है, लगातार धोखाधड़ी रोकथाम प्रणालियों में सुधार करता है। क्लिक PCI DSS 4.0 लेवल 1 मानक द्वारा भी प्रमाणित है।

इस्लाम दियारोव, ह्यूमो अधिग्रहण और जारी करने विभाग के निदेशक ने बताया कि कंपनी ने एप्पल पे और भारतीय भुगतान प्रणाली यूपीआई के साथ एकीकृत हो गई है, और कजाकिस्तान के साथ एक परियोजना पर भी काम कर रही है। उन्होंने सीमा पार एकीकरण में मुख्य समस्याओं के रूप में केवाईसी और एएमएल आवश्यकताओं के समन्वय और ग्राहक डेटा विनिमय मानकों का उल्लेख किया। हालांकि, विक्रेताओं और ग्राहकों की जांच की जिम्मेदारी राष्ट्रीय स्तर पर बनी हुई है।

दियारोव ने यह भी उल्लेख किया कि उज़्बेकिस्तान में क्यूआर भुगतान पीओएस खरीदने की तुलना में लगभग पांच गुना अधिक महंगे हैं, जबकि अंतरराष्ट्रीय स्तर पर यह आमतौर पर इसके विपरीत होता है। विक्रेता के लिए अंतिम कमीशन भुगतान प्रणाली, जारी करने वाले बैंक और एक्वायरिंग बैंक द्वारा निर्धारित शुल्कों की एक श्रृंखला के माध्यम से गणना की जाती है।

ट्रेट्याकोव ने जोड़ा कि सात उज़्बेरकी बैंकों ने लगभग एक महीने पहले एप्पल पे लॉन्च किया था, लेकिन इससे क्यूआर भुगतानों की लोकप्रियता कम नहीं हुई है। उन्होंने यह भी उद्धृत किया कि आंकड़े दर्शाते हैं कि पिछले वर्ष की तुलना में अमेरिकी डॉलर में स्टेबलकॉइन का कारोबार 1.5 गुना बढ़ गया है।

एकेटेरिना ज़ेमस्कोवा, पीएवाई10 की परिचालन निदेशक और डिजिटल संपत्ति निदेशक ने बताया कि कंपनी के पास यूएई, बहरीन, भारत, मोरक्को और हंगरी में केंद्रीय बैंक की लाइसेंस हैं। उनके अनुसार, राष्ट्रीय क्यूआर भुगतान प्रणालियों को एप्लिकेशन प्रोग्रामिंग इंटरफेस (एपीआई) के माध्यम से जोड़ा जा सकता है, जिससे यात्रियों को विदेश में परिचित भुगतान सेवाओं का उपयोग करने की अनुमति मिलती है। उनके विचार में, स्थिर मुद्राएँ अंतिम उपभोक्ताओं के लिए नहीं, बल्कि व्यापक वित्तीय पारिस्थितिकी तंत्र के लिए आवश्यक हैं, क्योंकि वे उन क्षेत्राधिकारों में सीमा पार हस्तांतरण को तेज और सस्ता बना सकती हैं जहां उनका उपयोग अनुमत है। ज़ेमस्कोवा ने उल्लेख किया कि यूएई में विनियमन तेजी से विकसित हो रहा है, जबकि मोरक्को में अभी तक इस क्षेत्र में कोई नियामक ढांचा नहीं है।

समान कहानियाँ

एसए फिनटेक अवार्ड्स: उद्योग के विकास में बैंक और फिनटेक कंपनियां सहयोग प्रदर्शित करती हैं
और पढ़ें
techcentral.co.za

एसए फिनटेक अवार्ड्स: उद्योग के विकास में बैंक और फिनटेक कंपनियां सहयोग प्रदर्शित करती हैं

एसए फिनटेक अवार्ड्स के आयोजन के दौरान यह स्पष्ट हो गया कि पारंपरिक बैंकों और फिनटेक कंपनियों के बीच की सीमा लगभग मिट गई है। आज साझेदारी का चलन देखा जा रहा है, जहां उद्योग की सर्वश्रेष्ठ उपलब्धियां संयुक्त प्रयासों से साकार होती हैं।

फिनासा (फिनटेक एसोसिएशन ऑफ साउथ अफ्रीका) द्वारा आयोजित और पेइनक (PayInc) द्वारा प्रस्तुत दूसरे एसए फिनटेक अवार्ड्स के तहत, फाइनलिस्टों की सूची प्रस्तुत की जाएगी। यह कार्यक्रम 26 नवंबर को केप टाउन में होगा।

उम्मीदवारों की सूची नवाचारों के व्यावहारिक अनुप्रयोग को दर्शाती है। उदाहरण के लिए, मामा मनी और मुकुरू लोगों को परिवारों को सीमा पार धन हस्तांतरण करने में मदद करते हैं, जबकि लेसाका छोटे व्यापारियों और उपभोक्ताओं के लिए वित्तीय सेवाएं बनाता है जिन्हें पहले बैंक कवर नहीं कर पाते थे। यह गतिविधि उपयोगकर्ताओं के दैनिक जीवन का हिस्सा है, हालांकि यह शायद ही कभी समाचार सुर्खियों में आती है।

फिनटेक का महत्व इतना अधिक है कि यह नियामकों का केंद्र बन गया है। अप्रैल में, राष्ट्रीय खजाने ने पूंजी प्रवाह प्रबंधन नियमों का एक मसौदा प्रकाशित किया, जिसमें पहली बार मुद्रा नियंत्रण प्रणाली में क्रिप्टो संपत्तियों को शामिल किया गया, हालांकि खजाने ने इन नियमों पर पुनर्विचार करने के इरादे की घोषणा की। नियामक इस बात का भी अध्ययन कर रहे हैं कि 'अभी खरीदें, बाद में भुगतान करें' मॉडल को कैसे विनियमित किया जाए, प्रदाताओं से वास्तविक उत्पाद कार्यप्रणाली के अनुरूप नियम विकसित करने के प्रस्ताव स्वीकार करते हुए।

ये पुरस्कार बाजार की एक समग्र तस्वीर बनाने में योगदान करते हैं, यह दिखाते हुए कि क्या पहले से ही प्रभावी ढंग से काम कर रहा है। फिनासा द्वारा आयोजित और पेइनक द्वारा प्रस्तुत दूसरे संस्करण ने 2025 में पहले प्रतियोगिता के दौरान आधार तैयार किया था, जब कोएन योंकर को आजीवन उपलब्धि के लिए पहला पुरस्कार मिला था। चयन प्रक्रिया प्रस्तुतियों या शानदार दृश्यों पर आधारित नहीं थी; प्रत्येक फाइनलिस्ट को अपनी श्रेणी के मानदंडों के आधार पर लिखित रूप में अपने नामांकन को सही ठहराना पड़ा।

पांच न्यायाधीशों की एक स्वतंत्र पैनल सभी आवेदनों की समीक्षा करता है। पैनल में विभिन्न क्षेत्रों के अनुभव वाले लोग शामिल थे। ट्रांसयूनियन अफ्रीका के सीईओ और क्षेत्रीय अध्यक्ष ली ई नायक एक न्यायाधीश के रूप में वापस आए। उनके साथ जीई एडवाइजरी के स्वतंत्र सलाहकार गीता अर्लिंग, मास्टरकार्ड में पूर्वी यूरोप, मध्य पूर्व और अफ्रीका में डिजिटल पार्टनरशिप के वरिष्ठ उपाध्यक्ष मुहम्मद नाना, पेइनक में बिजनेस डेवलपमेंट हेड एनोख मालिसा, और राष्ट्रीय खजाने में वित्तीय क्षेत्र विकास निदेशक सेपाति नेखोंडेला शामिल हुए। उनकी विशेषज्ञता में क्रेडिट डेटा, कार्ड नेटवर्क, राष्ट्रीय भुगतान सेवा और सरकारी नीति शामिल है, जिसके लिए विजेता को इन सभी पहलुओं को एक साथ ध्यान में रखने की आवश्यकता होती है।

इस वर्ष के फाइनलिस्टों की सूची में विभिन्न श्रेणियां शामिल हैं: फिनटेक में सर्वश्रेष्ठ स्टार्टअप (हैप्पी पे, न्जियापे, और एसएपीए), सर्वश्रेष्ठ नियामक प्रौद्योगिकी (कॉमकॉर्प, फेसफी और समसब), डिजिटल संपत्ति और क्रिप्टोकरेंसी में नवाचार (एआररेल, लूनो और वैएलआर), भुगतानों में उत्कृष्टता (ओज़ो और पेमेंटोलॉजी), वित्तीय समावेशन पर प्रभाव (लेसाका, मामा मनी और मुकुरू), वर्ष का फिनटेक नवाचार (हेलो डॉट, इंटेंगो मार्केट और टर्नस्टे), वर्ष का इकोसिस्टम सहयोग (जुमो और मुकुरू; मामा मनी और कैपिटेक; ओज़ो और हैप्पी पे), वर्ष का सर्वश्रेष्ठ फिनटेक एप्लिकेशन (फ्रांक, गोटाइम बैंक और कार्री), वर्ष के उत्कृष्ट विचारक (चेस्लिन जैकोब्स (गोटाइम), साइमन जस्ट (स्टैंडर्ड बैंक) और थालिया पिल्ले (ऑर्का फ्रॉड)), वर्ष के फिनटेक उद्यमी (लिंकन माली (लेसाका), मारियस ब्रिट्स (360 ए एंड एस) और साइमन एलिस (जेईएम)), साथ ही आजीवन उपलब्धि और दृष्टिकोण के लिए पुरस्कार जो कार्यक्रम के दिन घोषित किए जाएंगे।

पुरस्कारों का एक सरल कार्य भी है: वे उन लोगों को दिखाते हैं जो इस काम में लगे हुए हैं, अक्सर छोटी टीमों और सख्त विनियमन के तहत, जिसे उद्योग नोटिस करता है। वर्तमान फाइनलिस्टों में से कई युवा कंपनियां हैं जिन्होंने चुपचाप गंभीर व्यवसाय बनाए हैं, और ऐसा कार्यक्रम उन्हें बैंकों और नीति निर्माताओं के साथ एक ही स्थान पर रहने की अनुमति देता है जिनके साथ उन्हें भविष्य में काम करना होगा।

फिनासा के परिचालन निदेशक, डेनियल लॉरेंस ने टिप्पणी की: 'दक्षिण अफ्रीकी फिनटेक परिपक्व हो गया है। इस वर्ष के फाइनलिस्टों की सूची बैंकों और फिनटेक कंपनियों से भरी हुई है जो मिलकर समस्याओं का समाधान कर रही हैं जिन्हें अधिकांश दक्षिण अफ्रीकियों ने कभी नहीं देखा है, लेकिन जिन पर वे हर दिन भरोसा करते हैं। यह काम मंच के लायक है, और 26 नवंबर को इसे मिलेगा।'

कार्यक्रम 26 नवंबर को केप टाउन में होगा। फिनासा इस रात का उपयोग पूरे उद्योग के लिए एक महत्वपूर्ण घोषणा करने की योजना बना रहा है। उपस्थिति केवल अनुरोध पर संभव है, और फिनासा स्थानों का वितरण करता है। आवेदन 12 नवंबर तक www.finasa.org.za/awards पर स्वीकार किए जाते हैं, और मतदान बंद होने की तारीख 13 नवंबर है। 2026 के विजेताओं की पूरी सूची टेकसेंट्रल 30 नवंबर को प्रकाशित करेगा।

मध्य एशिया के देश और अजरबैजान क्यूआर कोड के माध्यम से एक एकीकृत नकद रहित भुगतान प्रणाली विकसित कर रहे हैं
और पढ़ें
podrobno.uz

मध्य एशिया के देश और अजरबैजान क्यूआर कोड के माध्यम से एक एकीकृत नकद रहित भुगतान प्रणाली विकसित कर रहे हैं

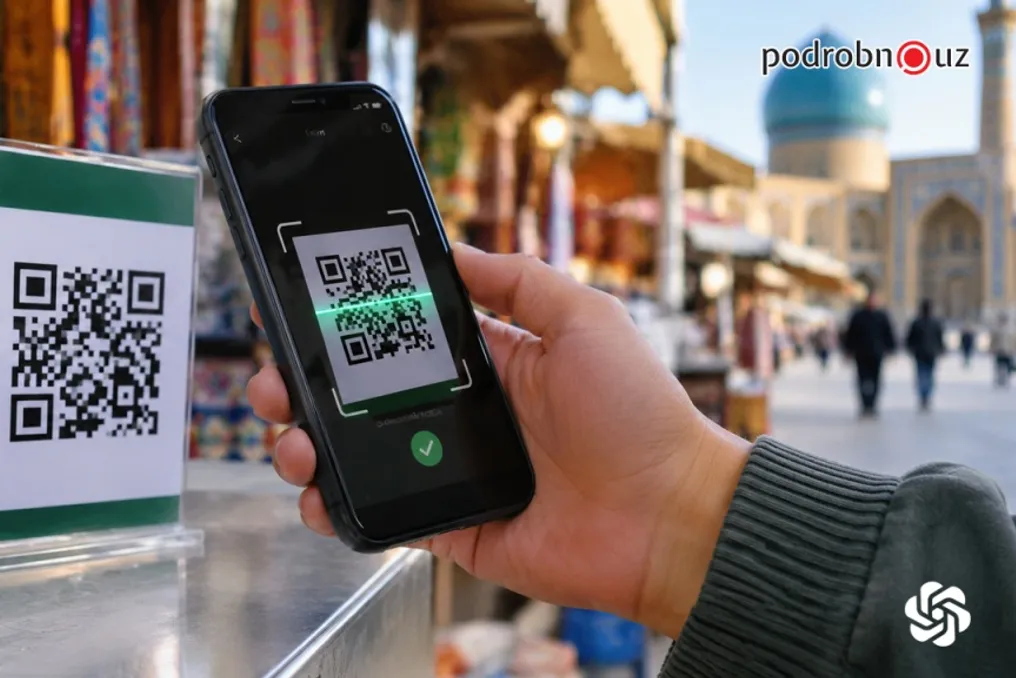
भविष्य में उज़्बेकिस्तान के निवासी कजाकिस्तान, किर्गिस्तान, ताजिकिस्तान और अजरबैजान में खरीदारी के भुगतान की प्रक्रिया को सरल बना सकेंगे, क्योंकि उन्हें अतिरिक्त एप्लिकेशन स्थापित करने या विनिमयकों का उपयोग करने की आवश्यकता नहीं होगी। पांच देशों के केंद्रीय बैंकों ने अपनी राष्ट्रीय तत्काल भुगतान प्रणालियों के एकीकरण पर काम करने के लिए एक समझौते पर हस्ताक्षर किए हैं, जिससे पर्यटकों को अपने सामान्य बैंकिंग एप्लिकेशन के माध्यम से क्यूआर कोड का उपयोग करने की अनुमति मिलेगी।

यह प्रारंभिक समझौता दोशानबे में राष्ट्रीय और केंद्रीय बैंकों के प्रतिनिधियों की बैठक के दौरान किया गया था। इस पहल में उज़्बेकिस्तान, अजरबैजान, कजाकिस्तान, किर्गिस्तान और ताजिकिस्तान भाग ले रहे हैं।

परियोजना के विकास के लिए एक संयुक्त कार्य समूह का गठन किया जाएगा, जिसमें बैंकों और राष्ट्रीय भुगतान प्रणालियों के विशेषज्ञ शामिल होंगे। समूह का कार्य तकनीकी पहलुओं, जिसमें भुगतान संदेशों के आदान-प्रदान का प्रारूप, आवश्यक विवरण की संरचना और गणना के सुरक्षा मानक शामिल हैं, को सहमत करना है। काम पूरा होने पर, इस प्रणाली को धीरे-धीरे लागू करने के लिए एक रोडमैप प्रस्तुत किया जाएगा।

यह उम्मीद की जाती है कि एकीकृत तंत्र को लागू करने से क्षेत्र में यात्रा करने वाले नागरिकों के लिए दैनिक वित्तीय लेनदेन काफी आसान हो जाएंगे, साथ ही पारस्परिक व्यापार और पर्यटन विनिमय को भी बढ़ावा मिलेगा।

मध्य एशिया में क्यूआर भुगतान के एकीकरण पर कई महीनों से चर्चा चल रही है। पक्षों ने एक अलग अतिराष्ट्रीय नियामक बनाने के बजाय, तकनीकी मानकों, डिजिटल पहचान प्रक्रियाओं और डेटा विनिमय नियमों के मानकीकरण पर ध्यान केंद्रित करने का निर्णय लिया है।

कुछ द्विपक्षीय समाधान पहले से ही काम कर रहे हैं; उदाहरण के लिए, अक्टूबर 2025 में किर्गिस्तान और कजाकिस्तान ने अपने बैंकों के बीच क्यूआर भुगतान तंत्र शुरू किया। इसके अलावा, उज़्बेकिस्तान और कजाकिस्तान राष्ट्रीय क्यूआर कोड का उपयोग करके आपसी भुगतानों को तैयार करने की प्रक्रिया में हैं, जिससे उज़्बेकिस्तान के नागरिक कजाकिस्तान में सामान खरीद सकेंगे और कजाकिस्तान के नागरिक उज़्बेकिस्तान की यात्रा के दौरान ऐसा कर सकेंगे।

I4C ने AI का उपयोग करके साइबर हमलों के खतरे के बारे में बैंकों और फिनटेक कंपनियों को चेतावनी दी, 5884 आईपी पतों का उल्लेख किया
और पढ़ें
www.aajtak.in

I4C ने AI का उपयोग करके साइबर हमलों के खतरे के बारे में बैंकों और फिनटेक कंपनियों को चेतावनी दी, 5884 आईपी पतों का उल्लेख किया

आर्टिफिशियल इंटेलिजेंस (एआई) न केवल प्रौद्योगिकी और व्यवसाय के क्षेत्र को बदल रहा है, बल्कि यह साइबर अपराधियों के हाथों में एक नया उपकरण भी बन रहा है। देश में डिजिटल बैंकिंग और ऑनलाइन भुगतानों के बढ़ते उपयोग के कारण, धोखेबाजों ने हमले का एक नया तरीका विकसित किया है। पारंपरिक हैकिंग के बजाय, अपराधी अब डिजिटल प्रणालियों, गैर-बैंकिंग वित्तीय कंपनियों (एनबीएफसी) और फिनटेक प्लेटफॉर्म पर हमला करने के लिए एआई-आधारित एजेंटों का उपयोग करते हैं। ये हमले लाखों रुपये के अनाधिकृत लेनदेन करने के लिए सिस्टम की कमजोरियों का मशीन गति से लाभ उठाते हैं।

इस संबंध में, गृह मंत्रालय के तत्वावधान में काम कर रहे इंडियन साइबर क्राइम कोऑर्डिनेशन सेंटर (I4C) और इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय के तहत आने वाली CERT-In एजेंसी ने गंभीर चिंता व्यक्त की है। दोनों संगठनों ने बैंकों, एनबीएफसी, फिनटेक कंपनियों, भुगतान एग्रीगेटर्स और भुगतान गेटवे से जुड़े संस्थानों के लिए चेतावनियाँ जारी की हैं। उनमें बताया गया है कि साइबर अपराधी वित्तीय लाभ के लिए एआई एजेंटों का उपयोग कर रहे हैं। फंड वितरण प्रणालियों और भुगतान एपीआई के माध्यम से बड़ी रकम के अनाधिकृत लेनदेन के मामले दर्ज किए गए हैं।

जांच एजेंसी के सूत्रों के अनुसार, 5884 एआई एजेंट लगातार ऑनलाइन मोड में रहते हैं और फिनटेक कंपनियों को लक्षित करते हैं। इस तथ्य ने साइबर सुरक्षा में चिंता बढ़ा दी है। हालांकि, I4C की आधिकारिक चेतावनी में 5884 एआई एजेंटों की कोई विशिष्ट संख्या नहीं बताई गई है; आधिकारिक दस्तावेज़ केवल एआई का उपयोग करके स्वचालित साइबर हमलों के खतरे और लाखों रुपये के अनाधिकृत लेनदेन के जोखिम की पुष्टि करता है।

AI अटैकर थ्रेट रिसर्च की वेबसाइट पर उपलब्ध आंकड़ों के अनुसार, साइबर हमलों से जुड़े 5884 आईपी पते पहचाने गए थे। इन पतों को घटना रिपोर्टों, स्वतंत्र विश्लेषण और अन्य तकनीकी सबूतों के आधार पर पंजीकृत किया गया था। इन आईपी पतों के होस्टिंग नेटवर्क का अनुमान दुनिया भर में 60 देशों में फैला हुआ है। उपलब्ध डेटा से पता चलता है कि एशिया में 2954 और उत्तरी अमेरिका में 2397 आईपी पते पंजीकृत हैं। फिर भी, इस आईपी पतों की संख्या को सीधे सक्रिय एआई एजेंटों की संख्या नहीं माना जा सकता है।

एआई एजेंटों का उपयोग करके साइबर हमलों की विधि पारंपरिक हैकिंग से अलग है। अपराधी पहले बैंक या वित्तीय संस्थान के डिजिटल बुनियादी ढांचे में कमजोरियों का पता लगाते हैं। फिर वे एआई-आधारित उपकरणों और एजेंटिक एआई फ्रेमवर्क का उपयोग करके इन कमजोरियों का फायदा उठाने की कोशिश करते हैं। यह तकनीक हमले के कई चरणों को स्वचालित करने की अनुमति देती है, जिससे कम समय में बड़ी संख्या में डिजिटल ऑपरेशन करना संभव हो जाता है।

आधिकारिक चेतावनी में बताए गए खतरों के अनुसार, साइबर अपराधी चार मुख्य चरणों में ऐसे हमले कर सकते हैं। पहले वे पुराने सॉफ़्टवेयर और सर्वरों को निशाना बनाते हैं। इसके बाद भुगतान एपीआई और धन हस्तांतरण प्रणालियों तक पहुंचने के प्रयास होते हैं। फिर अवैध रूप से स्थानांतरित धन को मल्टी-अकाउंट के माध्यम से विभिन्न खातों में भेजा जाता है। अंत में, वे कानून प्रवर्तन एजेंसियों द्वारा जांच से बचने के लिए डिजिटल सबूतों को नष्ट करने का प्रयास करते हैं।

साइबर अपराधी सबसे पहले उन सॉफ़्टवेयर, सर्वर और डिजिटल प्लेटफार्मों की पहचान करते हैं जिन्हें समय पर अपडेट नहीं किया गया है। कई वित्तीय संस्थानों के सर्वर और आईटी सिस्टम गलत कॉन्फ़िगरेशन के कारण इंटरनेट से जुड़े होने पर असुरक्षित बने रहते हैं। हमलावर इन तकनीकी खामियों का उपयोग करके सिस्टम तक अनधिकृत पहुंच प्राप्त करने का प्रयास करते हैं। एक्सेस प्राप्त करने के बाद, वे नेटवर्क के अन्य हिस्सों में घुसपैठ के रास्ते खोज सकते हैं।

ग्राहकों की शिकायतों को दर्ज करने के लिए बनाए गए ऑनलाइन इंटरफेस भी साइबर अपराधियों के लिए लक्ष्य बन रहे हैं। यदि ऐसे प्लेटफॉर्म की सुरक्षा कमजोर है, तो हमलावर उनके माध्यम से कंपनी के आंतरिक डिजिटल नेटवर्क तक पहुंचने का प्रयास कर सकते हैं। इस प्रकार, यहां तक कि सामान्य बाहरी इंटरफ़ेस भी पूरी वित्तीय प्रणाली के लिए खतरा पैदा कर सकता है। इसलिए, कंपनियों को अपनी सभी इंटरनेट-उन्मुख प्रणालियों की सुरक्षा और कॉन्फ़िगरेशन नियमित रूप से जांचना चाहिए।

डिजिटल सिस्टम तक पहुंच प्राप्त करने के बाद, हैकर्स का अगला लक्ष्य भुगतान और धन हस्तांतरण से संबंधित एपीआई होते हैं। एपीआई, या एप्लिकेशन प्रोग्रामिंग इंटरफ़ेस, डिजिटल इंटरफ़ेस होते हैं जिनके माध्यम से विभिन्न सॉफ्टवेयर और सिस्टम इंटरैक्ट करते हैं। बैंक और फिनटेक कंपनियां इनका उपयोग भुगतान, धन हस्तांतरण और फंड वितरण संचालन करने के लिए करती हैं। यदि इन एपीआई की सुरक्षा में कोई गड़बड़ी होती है, तो इसका वित्तीय संचालन पर असर पड़ सकता है।

यहीं पर एआई एजेंट साइबर अपराधियों के लिए खतरनाक हथियार बन सकते हैं। एजेंटिक एआई फ्रेमवर्क की मदद से हमले की कई प्रक्रियाओं को स्वचालित किया जा सकता है। यह एक साथ कई कार्य करने और सिस्टम की कमजोरियों का तेजी से उपयोग करने की अनुमति देता है। जहां पहले साइबर अपराधियों को प्रत्येक प्रक्रिया के लिए मानवीय हस्तक्षेप की आवश्यकता होती थी, वहीं अब एआई स्वचालन हमले को तेज कर सकता है। इससे बैंकों और फिनटेक कंपनियों को हमले का पता लगाने और उसे रोकने के लिए बहुत कम समय मिलता है।

भुगतान प्रणाली या फंड वितरण एपीआई के माध्यम से अनाधिकृत लेनदेन होने के बाद, ...

लोकप्रिय