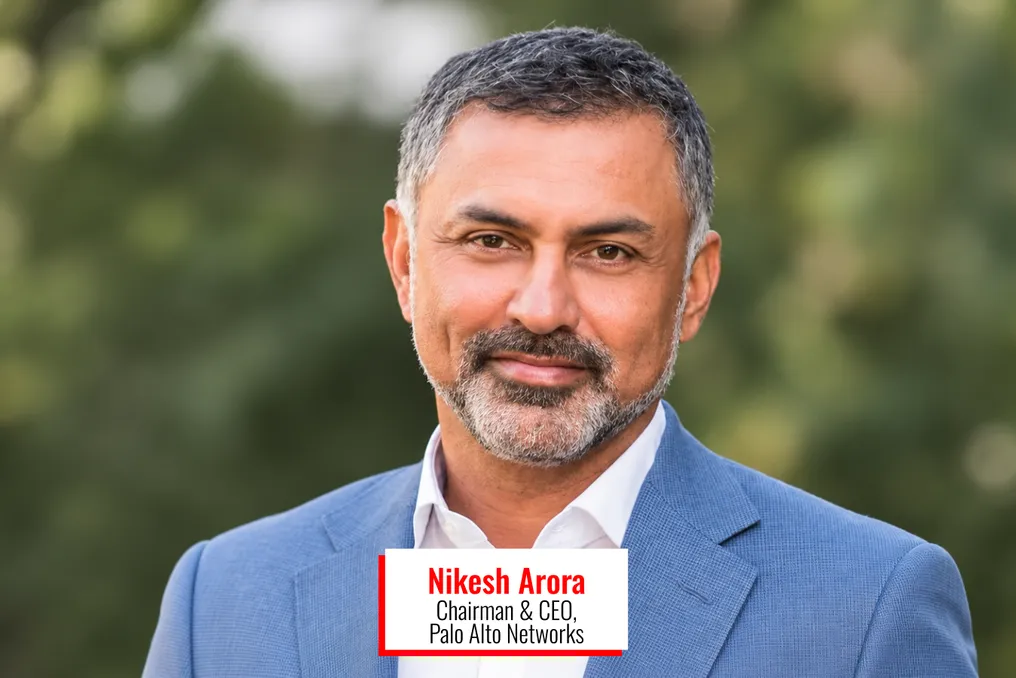
पालो अल्टो नेटवर्क्स के निकेश अरोड़ा: एआई की भेद्यता खोजने की क्षमता कंपनियों की उन्हें ठीक करने की क्षमताओं से आगे निकल गई है
और पढ़ें
YourStory [india, en]
yourstory.com

पालो अल्टो नेटवर्क्स के निकेश अरोड़ा: एआई की भेद्यता खोजने की क्षमता कंपनियों की उन्हें ठीक करने की क्षमताओं से आगे निकल गई है

निकेश अरोड़ा, पालो अल्टो नेटवर्क्स के अध्यक्ष और सीईओ ने सॉफ्टवेयर कमजोरियों का पता लगाने और संभावित हमले के मार्गों की पहचान करने के लिए उन्नत आर्टिफिशियल इंटेलिजेंस (एआई) मॉडल के बढ़ते उपयोग पर चिंता व्यक्त की है।

हालांकि ऐसी क्षमताएं साइबर सुरक्षा को मजबूत करने में मदद कर सकती हैं, लेकिन वे हमलावरों को कॉर्पोरेट सिस्टम में कमजोरियों का फायदा उठाने के अधिक तेज़ तरीके भी प्रदान कर सकती हैं। जैसा कि अरोड़ा ने लिंक्डइन पोस्ट में बताया, मुख्य समस्या यह सुनिश्चित करना है कि संगठन उतनी ही गति से कमजोरियों की जांच, प्राथमिकता और मरम्मत कर सकें जितनी तेज़ी से एआई उन्हें खोजता है।

अरोड़ा ने इस बात पर जोर दिया कि अधिकांश संगठनों के पास आवश्यक गति से पैच स्थापित करने के लिए पर्याप्त संसाधन नहीं हैं, खासकर छोटे व्यवसायों के पास। छोटे व्यवसायों में अक्सर सुरक्षा विशेषज्ञों की कमी होती है, जबकि बड़ी कंपनियों को मौजूदा अनुप्रयोगों पर पैच का परीक्षण करना पड़ता है। इसके अलावा, उन्होंने उल्लेख किया कि विभिन्न मॉडल कमजोरियों के विभिन्न प्रकारों का पता लगाते हैं, इसलिए कोई एक मॉडल पूर्ण कवरेज प्रदान नहीं कर सकता है।

भेद्यता का पता लगाना केवल प्रारंभिक चरण है। टीमों को इसकी पुष्टि करनी होगी, जोखिम का आकलन करना होगा, एक पैच विकसित करना होगा, विफलताओं के लिए इसका परीक्षण करना होगा और फिर इसे लागू करना होगा। झूठे अलार्म, या गलत सूचनाएं, समय की बर्बादी का कारण बनती हैं, और अप्रमाणित पैच सेवाओं को बाधित कर सकते हैं।

समस्या का पैमाना बढ़ रहा है। यूएस नेशनल इंस्टीट्यूट ऑफ स्टैंडर्ड्स एंड टेक्नोलॉजी ने बताया कि 2020 और 2025 के बीच इसकी भेद्यता डेटाबेस में जमा किए गए रिकॉर्ड की संख्या में 263% की वृद्धि हुई है। 2025 में लगभग 42,000 रिकॉर्ड समृद्ध किए गए थे, लेकिन यह अपर्याप्त साबित हुआ। अप्रैल 2026 में, संस्थान ने जोखिम के आधार पर प्राथमिकता देने का निर्णय लिया, जिसमें शोषण योग्य कमजोरियों और महत्वपूर्ण सॉफ़्टवेयर पर ध्यान केंद्रित किया गया।

एआई डेवलपर्स अब खोज को मरम्मत से जोड़ना शुरू कर रहे हैं। एंथ्रोपिक का ग्लासविंग प्रोजेक्ट, जिसे अप्रैल 2026 में पालो अल्टो नेटवर्क्स की भागीदारी के साथ शुरू किया गया था, चयनित संगठनों को रक्षात्मक सुरक्षा उद्देश्यों के लिए क्लॉड मिथोस प्रीव्यू तक पहुंच प्रदान करता है। एंथ्रोपिक ने बताया कि भागीदारों ने जून तक उच्च या गंभीर गंभीरता की 10,000 से अधिक कमजोरियों की पहचान की और कार्यक्रम का विस्तार लगभग 150 अतिरिक्त संगठनों तक किया।

4 नवंबर को ओपनएआई ने बताया कि लिनक्स कर्नेल का एक नियंत्रित पाइपलाइन ने स्थानीय स्तर की विशेषाधिकार वृद्धि की 948 कमजोरियों के लिए उम्मीदवार पैच उत्पन्न किए, जो उपयोगकर्ता को अधिक एक्सेस अधिकार प्राप्त करने की अनुमति देते हैं। मानव शोधकर्ताओं ने इन परिणामों की समीक्षा की इससे पहले कि उन्हें क्यूरेटर को सौंपा जाए।

4 नवंबर को भारत में CERT-In ने एक चेतावनी जारी की कि मशीन इंटेलिजेंस और भुगतान एपीआई का उपयोग करने वाले हमलावर गैर-बैंकिंग ऋण संस्थानों, फिनटेक कंपनियों, भुगतान प्रदाताओं और क्रिप्टोकरेंसी प्लेटफॉर्म को लक्षित कर रहे हैं। एजेंसी ने एआई के माध्यम से कमजोरियों से सुरक्षा और एआई सुरक्षा ऑडिट पर 2026 के लिए एक मार्गदर्शिका भी प्रकाशित की।

अरोड़ा अस्थायी उपाय के रूप में वर्चुअल पैच के पक्षधर हैं। उनका तर्क है: 'सबसे स्पष्ट समाधान वर्चुअल पैच है। यह एक समय-परीक्षणित तकनीक है जो वर्तमान में एंडपॉइंट, डब्ल्यूएएफ, क्लाउड और नेटवर्क उपयोग परिदृश्यों के लिए साइबर विक्रेताओं द्वारा उपलब्ध है।'

डब्ल्यूएएफ एक वेब एप्लिकेशन फ़ायरवॉल है जो वेबसाइटों और अनुप्रयोगों के ट्रैफ़िक को फ़िल्टर करता है। वर्चुअल पैच एक सुरक्षा नियम है जो प्रभावित सॉफ़्टवेयर को बदले बिना भेद्यता के ज्ञात शोषण विधि को ब्लॉक करता है। यह स्थायी अपडेट के परीक्षण के लिए समय देता है, लेकिन कमजोरी को दूर नहीं करता है। ओपन वर्ल्डवाइड एप्लीकेशन सिक्योरिटी प्रोजेक्ट चेतावनी देता है कि यह केवल उस ट्रैफ़िक की सुरक्षा करता है जिसकी प्रणाली जांच करती है, और नियमों के विविध रूपों को नहीं पहचानता है।

अरोड़ा एक सामान्य भेद्यता रजिस्ट्री बनाने और सुरक्षा हस्ताक्षर, या डिटेक्शन नियमों के विकास में तेजी लाने का आह्वान करते हैं। वह परिचालन प्रौद्योगिकियों पर भी जोर देते हैं - ऐसी प्रणालियाँ जो ऊर्जा, जल आपूर्ति और परिवहन जैसे भौतिक प्रक्रियाओं को नियंत्रित या मॉनिटर करती हैं। इन प्रणालियों को अपडेट करना जटिल हो सकता है, क्योंकि रुकावट सुरक्षा या मुख्य सेवाओं को प्रभावित कर सकती है।

समान कहानियाँ

आर्टिफिशियल इंटेलिजेंस ने साइबर सुरक्षा को एक हथियारों की दौड़ में बदल दिया है जिसे कंपनियाँ नज़रअंदाज़ नहीं कर सकतीं
और पढ़ें
techcentral.co.za

आर्टिफिशियल इंटेलिजेंस ने साइबर सुरक्षा को एक हथियारों की दौड़ में बदल दिया है जिसे कंपनियाँ नज़रअंदाज़ नहीं कर सकतीं

साइबर खतरे, जो आर्टिफिशियल इंटेलिजेंस के कारण अधिक परिष्कृत होते जा रहे हैं, दुनिया भर की कंपनियों को हमलों की लहर पर प्रतिक्रिया करने के लिए मजबूर कर रहे हैं। इन हमलों में सुपरमार्केट में रेफ्रिजरेटर हैक करने से लेकर Binance प्लेटफॉर्म पर बड़े पैमाने पर क्रिप्टोकरेंसी चोरी और व्यापक रूप से उपयोग किए जाने वाले वेब सॉफ़्टवेयर में समस्याओं तक शामिल हैं।

खतरों की यह वृद्धि आईटी विभागों पर महत्वपूर्ण दबाव डालती है, जहाँ कर्मचारियों को सॉफ़्टवेयर में कमजोरियों को दूर करने के लिए चौबीसों घंटे काम करना पड़ता है। इसके जवाब में, कुछ कंपनियाँ बढ़ते कार्यभार को प्रबंधित करने के लिए एआई-आधारित सुरक्षा उपकरणों में निवेश बढ़ाना शुरू कर रही हैं।

यूरोपीय सुपरमार्केटों पर हालिया साइबर हमले ने समस्या की गंभीरता को रेखांकित किया। यह तीन हफ्तों में दूसरा ऐसा हमला था, जब हैकर्स ने रेफ्रिजरेटर और फ्रीजर का तापमान बढ़ाया, जिससे खुदरा विक्रेताओं को लाखों डॉलर का सामान फेंकना पड़ा।

बुकिंग.कॉम सेवा मंच पर सुरक्षा निदेशक, मार्नी विलिन्ग ने टिप्पणी की कि स्थिति 'बहुत ऊंचे दांव वाली बिल्ली-चूहे की अंतहीन खेल' है। उन्होंने आगे कहा कि एक मार्ग को ब्लॉक करने के बाद भी, हमलावर जल्दी से अगले पर चले जाते हैं, और कंपनी के सैकड़ों इंजीनियर अब एआई-आधारित सुरक्षा प्रणालियों को विकसित करने में लगे हुए हैं।

कॉमन वल्नरेबिलिटीज एंड एक्सपोजर्स (CVE) के अंतर्राष्ट्रीय रजिस्ट्री के अनुसार, तीसरी तिमाही 2026 में सॉफ़्टवेयर या कंप्यूटर सिस्टम में लगभग 37,000 कमजोरियाँ दर्ज की गईं, जो पिछले वर्ष की तुलना में तीन गुना अधिक है।

जर्मन होस्टिंग कंपनी Ionos के तकनीकी निदेशक, मार्कस नोगा, जो सात मिलियन ग्राहकों को सेवा प्रदान करती है, ने कहा कि इस पैमाने की घटनाएँ साप्ताहिक या यहाँ तक कि हर कुछ दिनों में होती हैं, जबकि पहले वे महीनों में होती थीं।

जुलाई में कमजोरियों में तेज वृद्धि के बाद Ionos ने अपनी सुरक्षा विधियों को बदल दिया, खतरों का पता लगाने के लिए एआई-आधारित निगरानी प्रणाली लागू की और अपने सिस्टम में पैच स्थापित करने के लिए एआई-समर्थित उपकरणों का उपयोग चौबीसों घंटे किया।

एआई से जुड़े साइबर खतरों के बढ़ने के बीच NSE नेटवर्क की कमजोरियों की जांच कर रहा है
और पढ़ें
business-standard.com

एआई से जुड़े साइबर खतरों के बढ़ने के बीच NSE नेटवर्क की कमजोरियों की जांच कर रहा है

नेशनल स्टॉक एक्सचेंज (NSE) के मुख्य कार्यकारी अधिकारी और प्रबंध निदेशक, आशीष कुमार चौहान ने शनिवार को कहा कि एआई-आधारित साइबर हमलों के बढ़ते खतरे के मद्देनजर NSE अपनी नेटवर्क के सभी तत्वों की कमजोरियों के लिए गहन जांच कर रहा है। उन्होंने ब्रोकरों से साइबर सुरक्षा क्षमताओं को मजबूत करने का आग्रह किया।

एनएसई इंडिया एसोसिएशन ऑफ मेंबर्स (Anmi) द्वारा आयोजित वार्षिक पूंजी बाजार सम्मेलन में, चौहान ने इस बात पर जोर दिया कि भारत भर में ट्रेडिंग बुनियादी ढांचे की अखंडता सुनिश्चित करना प्रत्येक बाजार प्रतिभागी का प्राथमिक कार्य होना चाहिए।

उन्होंने आने वाले वर्षों में नई कमजोरियों के उभरने की संभावना के बारे में चेतावनी दी और उद्योग संघ से जोखिमों की पहचान करने, प्रतिक्रिया उपायों के समन्वय और बाजार प्रतिभागियों को उन्हें दूर करने में सहायता प्रदान करने के लिए एक विशेष कार्य समूह बनाने का आह्वान किया।

चौहान ने बताया कि एक्सचेंज सेमिनार और अन्य प्रकार की सहायता के माध्यम से ब्रोकरों का समर्थन करने के लिए तैयार है, और यह प्रतिभागियों की प्रणालियों को मजबूत करने के लिए नियामक के साथ सहयोग करेगा। उन्होंने उन ब्रोकरों को सलाह दी जिन्हें आंतरिक तकनीकी क्षमताएं नहीं हैं, कि वे या तो स्वयं उनका विकास करें या बाहरी सलाहकारों को नियुक्त करें।

एआई द्वारा संचालित साइबर हमलों के हालिया मामलों का हवाला देते हुए, चौहान ने उल्लेख किया कि यदि व्यक्तिगत सदस्य कमजोरियों को दूर नहीं करते हैं, तो इससे बाजार की व्यापक नेटवर्क संरचना की अखंडता खतरे में पड़ सकती है। इसके अलावा, उन्होंने क्वांटम कंप्यूटिंग द्वारा प्रस्तुत दीर्घकालिक समस्या पर उठाया, जो सुरक्षित संचार के लिए उपयोग की जाने वाली क्रिप्टोग्राफ़िक प्रणालियों सहित क्रिप्टोग्राफ़िक प्रणालियों को प्रभावित कर सकती है।

चौहान ने जोड़ा कि बाजार प्रतिभागियों को एआई हमलों से उत्पन्न तत्काल खतरे के साथ-साथ इन जोखिमों के लिए भी तैयारी करनी चाहिए। हालांकि तकनीक ने NSE के शुरुआती दिनों से ही पूंजी बाजारों के कामकाज में केंद्रीय भूमिका निभाई है, लेकिन खतरों के विकसित होने पर बाजार प्रतिभागियों को पीछे नहीं रहना चाहिए।

अंत में, चौहान ने इस बात पर जोर दिया कि बाजार में विश्वास बनाए रखने के लिए एक्सचेंजों, ब्रोकर्स और अन्य संस्थानों द्वारा समन्वित प्रयासों की आवश्यकता है, और एक्सचेंज इन कठिनाइयों से पारिस्थितिकी तंत्र को उबरने में मदद करने के लिए उद्योग संगठनों और नियामक के साथ काम करेगा।

एआई की मदद से भेद्यताओं का पता लगाना दोगुना हो गया है और सुरक्षा विशेषज्ञों में चिंता पैदा कर रहा है
और पढ़ें
olhardigital.com.br

एआई की मदद से भेद्यताओं का पता लगाना दोगुना हो गया है और सुरक्षा विशेषज्ञों में चिंता पैदा कर रहा है

आर्टिफिशियल इंटेलिजेंस सॉफ्टवेयर में कमजोरियों का पता लगाने की प्रक्रिया को तेज कर रहा है, जिससे उन्हें ठीक करने में लगने वाला समय कम हो रहा है। रॉयटर्स द्वारा опроसित साइबर सुरक्षा विशेषज्ञों ने डिजिटल सेवाओं में नई रुकावटों का अनुमान लगाया है, क्योंकि कंपनियाँ और सरकारें इन खामियों के शोषण के लिए तैयारी करने की कोशिश कर रही हैं।

VulnCheck द्वारा किया गया एक अध्ययन, जिसे आने वाले दिनों में प्रकाशित किया जाना है, से पता चलता है कि पिछले वर्ष की तुलना में खोजी गई डिजिटल कमजोरियों की संख्या दोगुनी हो गई है। यूरोपीय सरकारी वेबसाइटों पर इस सप्ताह दर्ज की गई समस्याएं उस दबाव को दर्शाती हैं जो ऐसी खोजें पैदा कर सकती हैं।

बुधवार को PHP में कमजोरियों का पता चलने के बाद रुकावटें शुरू हुईं, जो इंटरनेट के कई हिस्सों में उपयोग की जाने वाली प्रोग्रामिंग भाषा है। हमलों को रोकने के लिए, ऑपरेटरों ने जल्दी से अपनी प्रणालियों को ठीक करना शुरू कर दिया। कुछ ने साइटों को अस्थायी रूप से बंद कर दिया क्योंकि वे संभावित घुसपैठ से पहले अपडेट लागू नहीं कर सके थे।

यह सुधारों की दौड़ एक ऐसे सप्ताह में हुई जो पहले से ही अन्य सुरक्षा समस्याओं से चिह्नित था। Node.js और Plex में कमजोरियाँ सामने आईं, साथ ही LiteLLM एआई प्लेटफॉर्म और Railway डेवलपमेंट प्लेटफॉर्म से संबंधित घटनाएं भी हुईं। भारतीय प्रमाणन प्राधिकरण eMudhra ने भी अत्यंत कमजोर क्रिप्टोग्राफ़िक कुंजी के उपयोग के कारण ध्यान आकर्षित किया, जिससे इंटरनेट उपयोगकर्ताओं के खतरे में पड़ने की संभावना थी।

क्लाउडफ्लेयर के सीईओ मैथ्यू प्रिंस ने रॉयटर्स को बताया कि वह नेटवर्क के कामकाज के लिए महत्वपूर्ण सॉफ्टवेयर में अन्य गंभीर कमजोरियों के बारे में जानते हैं। उनके आकलन के अनुसार, क्षेत्र को आगे कठिन महीनों का सामना करना पड़ेगा। उन्होंने टिप्पणी की: 'मुझे लगता है कि हमारे कुछ साल होंगे जब हर हफ़्ते ऐसा लगेगा जैसे आसमान गिर रहा है।'

पहले जटिल कार्यक्रमों में कमजोरियों की खोज के लिए विशेष ज्ञान की आवश्यकता होती थी। उनके शोषण के लिए उपकरणों का विकास हफ्तों या महीनों तक चल सकता था, जिससे सिस्टम के जिम्मेदार लोगों को सुधार तैयार करने और अपडेट वितरित करने के लिए समय मिल जाता था। हालांकि, आर्टिफिशियल इंटेलिजेंस इस समय अंतराल को कम कर रहा है। मॉडल बड़ी कोडबेस का लगातार विश्लेषण करने, समस्याओं को खोजने और कुछ ही घंटों में शोषण के लिए उपकरण विकसित करने में मदद कर सकते हैं।

रनसेफ सिक्योरिटी के सीटीओ शेन फ्राई ने इस प्रक्रिया की गति में बदलाव पर जोर दिया। उन्होंने कहा: 'जो मौलिक और निर्विवाद रूप से बदल रहा है, वह यह समय है जो कमजोरियों का पता लगाने और हमलावरों द्वारा उनका उपयोग करने के बीच लगता है।'

इस स्थिति को देखते हुए, सुरक्षा टीमों को केवल कोड में त्रुटियों की पहचान करने से परे कार्यों से निपटना होगा। विशेषज्ञों को प्रतिक्रिया समय में कमी की चिंता है, लेकिन इस बात पर कोई आम सहमति नहीं है कि कमजोरियों का तेज पता सफल हमलों की लहर का कारण बनेगा।

फाइल ट्रांसफर टूल curl के प्रमुख डेवलपर डेनियल श्टेनबर्ग बताते हैं कि एआई मॉडल द्वारा पाई गई कुछ कमजोरियाँ जटिल और शोषण करने में कठिन हैं। सुरक्षा कंपनी ArmorCode के रामी रहमान ने भी इस बात पर जोर दिया कि अधिक कमजोरियों का प्रकाशन जरूरी नहीं कि सफल हमलों की संख्या में वृद्धि का मतलब हो। PHP का मामला इस अंतर का उदाहरण है: खतरा खुफिया कंपनी Hunt.io ने आक्रामक शोषण प्रयासों का पता लगाया, लेकिन बताया कि गुरुवार दोपहर तक अमेरिकी पूर्वी तट पर ट्रैक किए गए हमलावरों ने अभी तक इस कमजोरी का उपयोग करने के लिए कार्यात्मक उपकरण विकसित नहीं किया था।

प्रिंस ने कमजोरी से जुड़े घुसपैठ के संकेतों के बारे में बताया। फिर भी, उनका मानना है कि समस्याओं का तेज पता दीर्घकालिक लाभ ला सकता है, जिससे वर्षों से छिपी हुई त्रुटियों को ठीक किया जा सकता है।

लोकप्रिय
