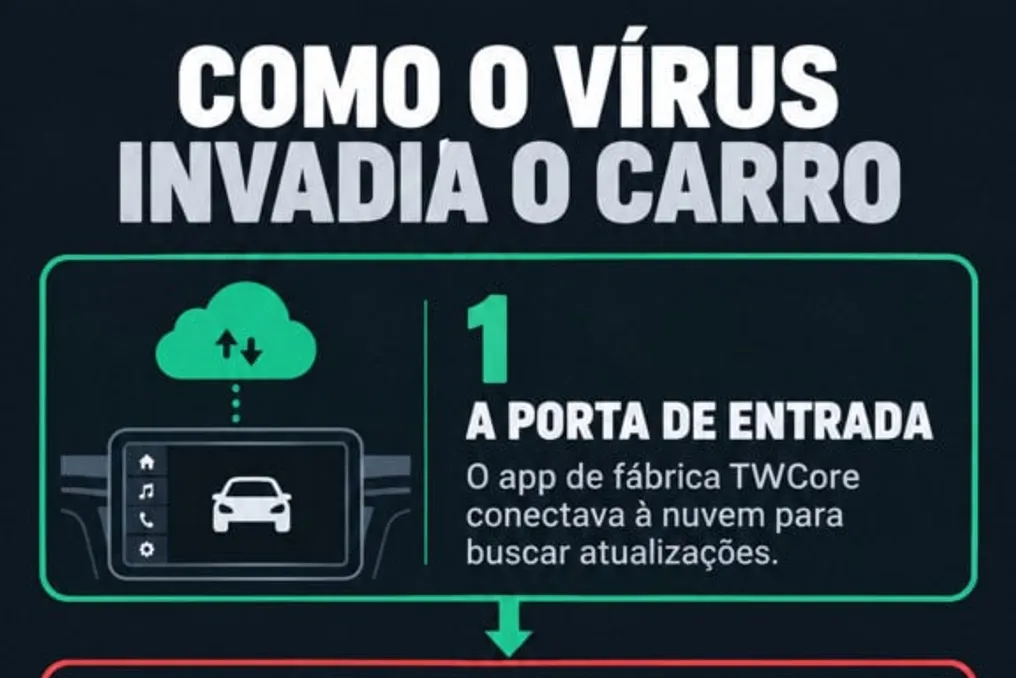
Kaspersky कंपनी के विशेषज्ञों ने एंड्रॉइड ऑपरेटिंग सिस्टम का उपयोग करने वाले वाहनों में मल्टीमीडिया सिस्टम को संक्रमित करने के लिए विशेष रूप से बनाए गए पहले वायरस की पहचान की है। यह दुर्भावनापूर्ण कोड उन मॉडलों को लक्षित कर रहा था जो शेन्ज़ेन ड्राइविंग कंट्रोल टेक्नोलॉजी के हिस्से के रूप में चीनी कंपनी DoFun द्वारा प्रदान किए गए सॉफ़्टवेयर का उपयोग करते थे।
यह ध्यान रखना महत्वपूर्ण है कि वायरस किसी विशिष्ट कार ब्रांड से जुड़ा नहीं था, बल्कि 'DoFun के सॉफ्टवेयर इंफ्रास्ट्रक्चर और थीम स्टोर का उपयोग करने वाले एंड्रॉइड और कस्टमाइज़्ड सिस्टम वाले यूनिवर्सल मल्टीमीडिया सेंटर' को प्रभावित करता था, जैसा कि प्रौद्योगिकी विशेषज्ञ लियोनार्डो ला रोसा ने Olhar Digital को दिए एक साक्षात्कार में समझाया।
इस ऑपरेशन को BADBOX और MoYu Group से जुड़े साइबर अपराधियों को जिम्मेदार ठहराया गया है। विशेषज्ञ के अनुसार, ये समूह 'कमजोर एंड्रॉइड इकोसिस्टम - जैसे कि सस्ते टीवी बॉक्स, और अब DoFun कंपनी के समाधान का उपयोग करने वाले ऑटोमेकर मल्टीमीडिया सेंटर - के बड़े पैमाने पर संक्रमण में विशेषज्ञ ऑपरेटर हैं।'
इस सॉफ़्टवेयर के डेवलपर को साइबर सुरक्षा सेवा के शोधकर्ताओं द्वारा सूचित किया गया था। Kaspersky की जानकारी के अनुसार, पाई गई कमजोरियों को ठीक कर दिया गया है, जो सैद्धांतिक रूप से इस घटना को बंद कर देता है। हालांकि, इसने संभावित रूप से अधिक गंभीर भविष्य की घटनाओं का मार्ग प्रशस्त किया है।
वायरस उपयोगकर्ता के लिए मल्टीमीडिया केंद्रों को चुपके से संक्रमित करता था। Kaspersky ने बताया कि यह सिस्टम में पहले से मौजूद संसाधन का उपयोग करता था। आर्टिफिशियल इंटेलिजेंस विशेषज्ञ स्टेफानो लेवोराटो ने Olhar Digital को दिए एक साक्षात्कार में स्पष्ट किया, 'इसका मतलब यह नहीं है कि किसी ने स्वचालित रूप से वाहन के नियंत्रण, ब्रेक या त्वरण तक पहुंच प्राप्त कर ली है।'
व्यावहारिक रूप से, संक्रमित मीडिया केंद्र धीमा हो जाता था और अधिक इंटरनेट डेटा का उपभोग करता था, जो एक मामूली असुविधा लग सकती है। फिर भी, ला रोसा ने जोर देकर कहा, 'मुख्य खतरा 'खुले दरवाजे' की अवधारणा में निहित है।'
जब मैलवेयर वाहन के केंद्रीय ब्लॉक में बैकडोर स्थापित करता है, तो यह डिवाइस दूरस्थ कमांड पर प्रतिक्रिया करना शुरू कर देता है। निदेशक चेतावनी देते हैं: 'अपराधी इस कनेक्शन तक पहुंच को अन्य साइबर अपराधियों को बेचने का निर्णय ले सकता है ताकि वे आपके वाहन के आईपी पते का उपयोग करके डिजिटल अपराधों को छिपा सकें।'
इसके अलावा, भविष्य में अधिक आक्रामक मॉड्यूल को शामिल करने की संभावना है जो ड्राइवर के व्यक्तिगत डेटा, खातों और नेविगेशन इतिहास को एकत्र कर सकते हैं।
वास्तविक खतरा वर्तमान लक्षण में नहीं है, बल्कि उस पुल में है जिसे कल के हमले के लिए बनाया गया था।
लेवोराटो, जो ब्राज़ीलियाई सोसाइटी ऑफ इनोवेशन (SBI) के सह-संस्थापक और ब्राजील में ग्लोबल इनोवेशन इंस्टीट्यूट (GInI) के राष्ट्रीय निदेशक हैं, एक अन्य पहलू पर प्रकाश डालते हैं: 'हमें बहुत सावधान रहना चाहिए कि हम अवसर को तथ्य में न बदल दें। जहाँ तक हमें पता है, इस बात का कोई सबूत नहीं है कि मैलवेयर ने वाहन की महत्वपूर्ण प्रणालियों तक पहुंच प्राप्त की है।'
वह बताते हैं कि समझौता किए गए वातावरण के भीतर विकास की केवल क्षमता मौजूद है। लेवोराटो के विचार में, ब्रेकिंग, स्टीयरिंग या आधुनिक वाहन की पावरट्रेन जैसी प्रणालियों तक पहुंचने के लिए हैकर को अभी भी अन्य सुरक्षा बाधाओं को पार करना होगा।
ला रोसा के लिए, यह मामला एक महत्वपूर्ण मोड़ का प्रतीक है, क्योंकि उनके शब्दों में, यह बॉटनेट को कंप्यूटर और स्मार्टफोन के क्षेत्र से ऑटोमोटिव इंटरनेट ऑफ थिंग्स के क्षेत्र में आधिकारिक तौर पर स्थानांतरित करता है। वह देखते हैं: 'अपराधियों ने समझा है कि आधुनिक वाहन पहियों पर बड़े स्मार्टफोन बन गए हैं, लेकिन अक्सर उनमें प्रमुख मोबाइल फोन की तरह सुरक्षा और अपडेट चक्र के मामले में उतनी परिपक्वता नहीं होती है।'
ला रोसा आगे बताते हैं कि 'यह प्रतिमान बदलाव है। हैकर्स ने देखा है कि दुनिया भर के गैरेज में अप्रयुक्त और खराब तरीके से संरक्षित कंप्यूटिंग शक्ति का एक महासागर मौजूद है।'
विशेषज्ञ यह भी इंगित करता है कि 'जैसे-जैसे ऑटोमेकर सुविधा के लिए सेंसर और वाहन कमांड के साथ इंफोटेनमेंट सिस्टम को अधिक एकीकृत करते हैं, हमले की सतह बढ़ती जाती है।'
वह निष्कर्ष निकालते हैं: 'ऑटोमोटिव बाजार को फर्मवेयर और सॉफ़्टवेयर के साथ उसी स्तर की सुरक्षा के साथ व्यवहार करना सीखना चाहिए जैसे वह यांत्रिक इंजीनियरिंग के साथ करता है।'
ला रोसा इस बात पर भी जोर देते हैं कि मल्टीमीडिया केंद्रों में बॉटनेट का यह मामला साइबर अपराधियों के लिए एक प्रकार के 'अवधारणा प्रमाण' (Proof of Concept) के रूप में कार्य करता है। इसने प्रदर्शित किया कि हमलावरों ने अंदर घुसपैठ करने और लाइट और इंटरनेट का उपयोग करने में कामयाबी हासिल की थी।
'भविष्य में वास्तविक खतरा यह है कि अंदर आने के बाद, वे कमरों में दरवाजे खोलने की कोशिश करेंगे - जहां लॉक, जियोलोकेशन, सेंसर और वाहन की मुख्य प्रणालियाँ स्थित हैं।'
लेवोराटो के लिए, यह मामला 'आवश्यक रूप से समान या बदतर हमलों के लिए रास्ता नहीं बनाता है'। यह केवल प्रदर्शित करता है कि इस प्रकार का हमला मौजूद है और इसे बड़े पैमाने पर लागू किया जा सकता है।
इस घटना का मुख्य महत्व इस विशिष्ट मैलवेयर द्वारा पहुंचाए गए नुकसान में नहीं है, बल्कि नए ऑटोमोटिव तकनीकी वातावरण के संबंध में इसके द्वारा दिए गए चेतावनी में है।
इस खतरे का सामना करने के लिए क्या करें? ला रोसा सलाह देते हैं: 'पहली सलाह हमेशा वाहन के सॉफ़्टवेयर को अद्यतित रखना और निर्माता या डीलर द्वारा प्रदान किए गए आधिकारिक अपडेट को प्राथमिकता देना है।'
विशेषज्ञ की दूसरी सलाह: 'मल्टीमीडिया केंद्र में सुविधाओं को अनलॉक करने के प्रयास में 'रूटिंग' प्रक्रियाओं, समानांतर फ़र्मवेयर स्थापित करने या आधिकारिक स्टोर से बाहर स्रोतों से एप्लिकेशन डाउनलोड करने से सख्ती से बचें।'
निदेशक ने यह भी सिफारिश की: 'यदि आप यूनिवर्सल या संशोधित एंड्रॉइड इंफोटेनमेंट कॉम्प्लेक्स सिस्टम का उपयोग करते हैं, तो अपने सबसे गोपनीय खातों को उससे कनेक्ट करने या उसके माध्यम से वित्तीय लेनदेन करने से बचें।'
अंत में, परिचालन संकेतों पर ध्यान देना चाहिए: यदि कार की स्क्रीन असामान्य फ्रीजिंग दिखाना शुरू कर देती है, अत्यधिक और अस्पष्ट इंटरनेट ट्रैफ़िक खपत होती है, या कार शुरू करते समय अजीब व्यवहार होता है, तो सिस्टम की अखंडता की जांच के लिए ब्रांड की तकनीकी सहायता से संपर्क करना चाहिए।
लेवोराटो जोड़ते हैं कि 'जिम्मेदारी पूरी तरह से उपभोक्ता पर नहीं डाली जा सकती। वाहन प्रणाली का एक हिस्सा ऐसा है जिसे मालिक बस नियंत्रित नहीं कर सकता।'
उनके विचार में, फर्मवेयर कमजोरियों को ठीक करना, वाहन प्रणालियों का एकीकरण, अपडेट सुरक्षा और खतरों की निगरानी ऑटोमेकर और उनके आपूर्तिकर्ताओं पर निर्भर करती है।