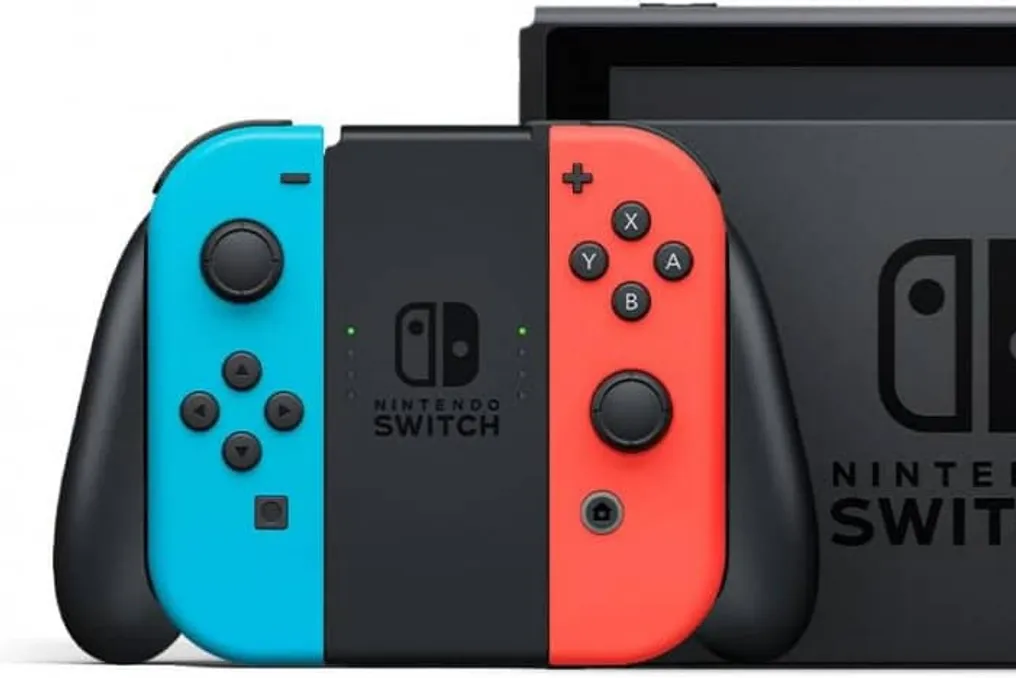
मूल Nintendo Switch मालिकों को सुरक्षा खामी के कारण जल्द से जल्द सिस्टम अपडेट करने की सलाह दी जाती है। यह भेद्यता हमलावरों को अनधिकृत कोड चलाने और डिवाइस में संग्रहीत डेटा चुराने की अनुमति दे सकती है।
यह विशिष्ट खामी केवल उन उपयोगकर्ताओं को प्रभावित करती है जो 'स्मार्टफोन पर भेजें' कार्यक्षमता का उपयोग करते हैं, जो कंसोल से स्क्रीनशॉट और वीडियो को मोबाइल फोन पर स्थानांतरित करने की अनुमति देता है। इस प्रक्रिया के लिए, स्विच एक QR कोड उत्पन्न करता है जिसे स्मार्टफोन द्वारा पढ़ा जा सकता है।
जोखिम इस प्रक्रिया में निहित है: यदि कोई तीसरा पक्ष उपयोगकर्ता से पहले कोड को स्कैन करता है, तो वह स्विच के साथ एक कनेक्शन स्थापित कर सकता है और इस कनेक्शन का उपयोग अनधिकृत कोड चलाने या कंसोल में संग्रहीत जानकारी तक पहुंचने के लिए कर सकता है।
चूंकि उपयोगकर्ता खाते का डेटा स्विच में सहेजा जाता है, इसलिए तीसरे पक्ष द्वारा संभावित पहुंच एक गंभीर सुरक्षा जोखिम प्रस्तुत करती है।
अन्य गेम और तकनीकी विवरण
अतिरिक्त रूप से, यह भेद्यता उन लोगों को भी प्रभावित कर सकती है जो भौतिक कार्ट्रिज का उपयोग करके सुपर मारियो कार्ट: होम सर्किट खेलते हैं, क्योंकि यह गेम पास के अन्य खिलाड़ियों के साथ वायरलेस संचार बनाने के लिए एक QR कोड का उपयोग करता है।
निन्टेंडो ने 10 सितंबर को इस भेद्यता का खुलासा किया, फर्मवेयर अपडेट 23.0.0 जारी करने के तुरंत बाद। CVE-2026-82079 के रूप में वर्गीकृत समस्या को स्टैक-आधारित बफर ओवरफ्लो भेद्यता के रूप में वर्णित किया गया है, जो वाई-फाई नेटवर्क की सीमा के भीतर हमलावरों द्वारा दुर्भावनापूर्ण कोड निष्पादन की अनुमति देता है।
यह ध्यान रखना महत्वपूर्ण है कि खामी विशेष रूप से Nintendo Switch के मूल मॉडल को प्रभावित करती है जिसमें 23.0.0 से पहले के फर्मवेयर संस्करण हैं; Nintendo Switch 2 इस समस्या के अधीन नहीं है।