MiniMax опубликовала результаты криптоанализа, полученные с помощью внутренней модели
Подробнее
Pandaily
pandaily.com

MiniMax опубликовала результаты криптоанализа, полученные с помощью внутренней модели

Компания MiniMax обнародовала результаты автоматизированных экспериментов по криптоанализу, проведенных с использованием своей внутренней исследовательской системы, которую она назвала MiniMax's Internal Model, или MIM. Обзор компании, опубликованный в ее блоге на английском языке и в публичном репозитории 20 ноября, описывает выявленные компанией результаты, касающиеся академических разработок, кандидатов из исторических соревнований и примеров публичных задач.

Результаты были сгруппированы в три основные области: анализ прошлых кандидатов конкурса NIST, изучение криптографических конструкций, прошедших рецензирование, а также разработка более быстрых решателей для математических задач. Компания подчеркивает, что эти категории не следует трактовать как доказательство того, что система искусственного интеллекта взломала шифрование, используемое в повседневном общении.

MiniMax прямо заявляет, что данная работа не влияет на действующие криптографические стандарты. Исторические кандидаты, представленные на конкурс стандартизации, не являются эквивалентом окончательно выбранных стандартов, а примеры публичных задач проверяют специфические параметры, а не каждое внедрение соответствующей криптосистемы.

Среди заявленных результатов MiniMax сообщает, что MIM решила 94 задачи в рамках вызовов TII McEliece, включая 55, которые компания считает ранее нерешенными. Кроме того, были представлены улучшения анализа параметров HAWK и обнаружены слабые места в некоторых ранних разработках. Эти данные представляют собой выводы самой компании; количество решенных задач не является свидетельством восстановления ключей из 94 активных сервисов или компрометации целого семейства стандартизированных алгоритмов.

Компания представляет эти эксперименты как проверку способности поддерживать математическое рассуждение в сочетании с работой над реализацией. Хотя она утверждает о практических результатах и повышении скорости по сравнению с предыдущими анализами, такие сравнения зависят от выбранных целей, параметров, оборудования и эталонных методов. Издание Pandaily не проводило независимого воспроизведения экспериментов или проверки заявленных преимуществ производительности.

Что касается раскрытия информации, MiniMax сообщила, что предварительно поделилась результатами с авторами соответствующих схем. Ее обзор репозитория перечисляет технические отчеты и артефакты концептуального доказательства, выпущенные 20 ноября. Однако уведомление о предварительной публикации является заявлением компании, а не подтверждением того, что все авторы одобрили находки или завершили необходимые корректирующие действия.

Сама модель MIM не является общедоступным релизом; компания предоставляет доступ для тестирования по заявке квалифицированным исследователям. Следовательно, публичные исследовательские артефакты должны отличаться от открытых весов модели или общедоступного продукта. Pandaily ознакомился только с объявлением и обзором репозитория, не загружая и не выполняя эксплойт-код, не воспроизводя атаки и не проводя операционную работу по восстановлению ключей. Независимый криптографический анализ остается необходимым для установления масштаба и значимости заявлений.
Похожие сюжеты

Simplex AI выпустила код Linger для локальных персональных агентов
Подробнее
pandaily.com

Simplex AI выпустила код Linger для локальных персональных агентов

Компания Simplex AI сделала общедоступным программный код Linger — персонального агента, который спроектирован для работы на собственном компьютере пользователя с использованием локальных языковых моделей. Проект был освещен в китайских изданиях 20 ноября. Основатель проекта, Тони Чжан, ранее руководил проектом DeepSeek-VL.

Linger является продуктом Simplex AI, а не релизом от DeepSeek. Центральный агент системы, получивший название Another Me, предназначен для структурирования информации из электронной почты, календарей, чатов и совещаний в единую базу знаний пользователя. Он также способен определять задачи, требующие последующего выполнения, и делегировать их другим агентам. В описании проекта также упоминаются возможности работы через браузер и на рабочем столе с возможностью вмешательства человека при необходимости. Следует отметить, что эти функции описаны разработчиками и не прошли независимое тестирование продукта.

Компонент локального вывода, названный PolyStrata, распределяет нагрузки моделей типа 'mixture-of-experts' между памятью графического процессора (GPU), системной оперативной памятью (RAM) и хранилищем SSD, вместо того чтобы требовать размещения всех экспертов на видеокарте. Чаще используемые эксперты остаются ближе к GPU, тогда как менее востребованные части могут обслуживаться через другие уровни памяти.

Simplex AI сообщает, что модель Qwen3.8-Flash-Next с 125 миллиардами параметров генерирует 45,5 токена в секунду на видеокарте RTX 3060 с 12 ГБ видеопамяти и 64 ГБ оперативной памяти, а также 179 токенов в секунду на RTX 5090 с 32 ГБ. Эти показатели являются измерениями скорости декодирования от производителя и не представляют собой полных временных характеристик задач агента или гарантий эквивалентного качества облачных моделей. Дополнительные таблицы планирования оборудования включают симуляции конфигураций бюджета памяти, что ограничивает сравнения между различными машинами.

Публичное размещение кода не означает неограниченное лицензирование. Основная лицензия изменяет Apache 2.0, добавляя дополнительные условия: запуск Linger в качестве хостируемой или управляемой услуги для третьих лиц требует письменного разрешения производителя, а удаление или изменение брендинга фронтенда возможно только при наличии коммерческой лицензии. Условия разрешают внутреннюю коммерческую работу и использование в качестве бэкенда собственных приложений организации.

На момент проверки на основном веб-сайте были отмечены, что загрузки для macOS, Windows и Linux в виде готовых пакетов ожидаются в будущем, несмотря на то, что исходный код и документация по настройке были доступны публично. Доступность кода не следует путать с выпуском готового установщика. Кроме того, локальный вывод не гарантирует полностью автономную работу, поскольку подключенные приложения, голосовые команды, удаленные модели и фоновые задания с использованием внешних подписок могут передавать данные внешним провайдерам. В документации по безопасности описываются утверждения и проверки серверов, а не песочница, изолирующая агентов от файлов владельца. Издание Pandaily не устанавливало программное обеспечение и не воспроизводило заявленные производительность.

Huawei представила архитектуру безопасности Kirin 9050 с поддержкой постквантовой криптографии
Подробнее
technode.com

Huawei представила архитектуру безопасности Kirin 9050 с поддержкой постквантовой криптографии

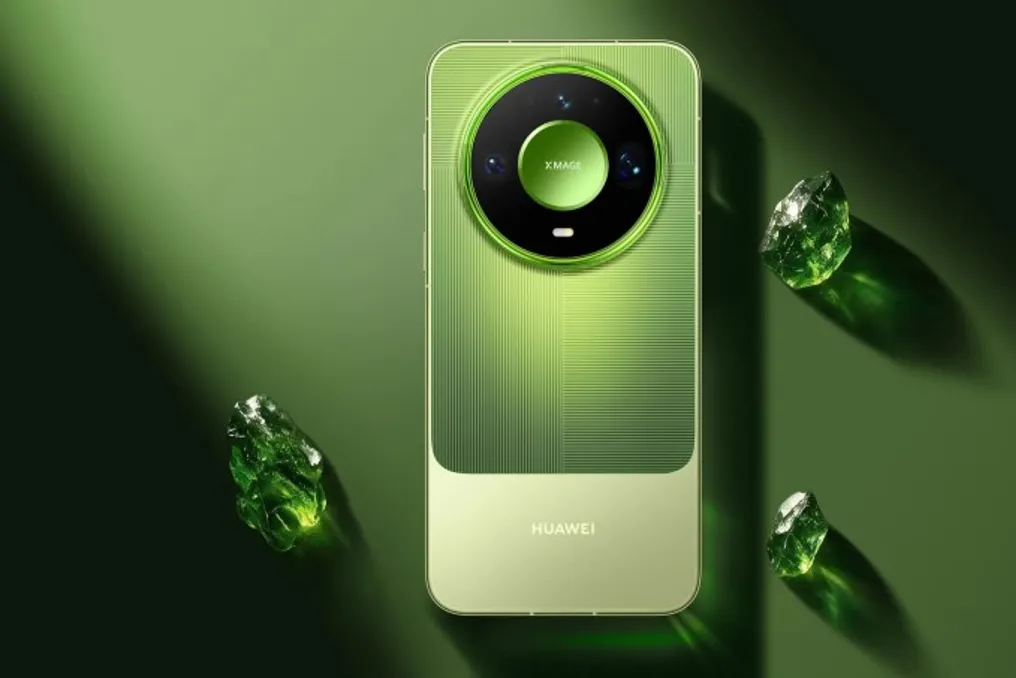
Компания Huawei в среду раскрыла детали архитектуры безопасности серии чипов Kirin 9050. Было заявлено, что мобильные чипы поддерживают постквантовую криптографию и прошли тестирование на устойчивость к квантовым атакам.

Согласно информации от Huawei, данная архитектура объединяет мобильный процессор безопасности с встроенным чипом защищенного элемента и получила сертификацию безопасности CCRC EAL5+.

Эти два компонента безопасности функционируют совместно для обеспечения защиты данных, конфиденциальности, а также безопасности коммуникаций и безопасной загрузки системы. Постквантовая криптография разработана для защиты информации от потенциальных будущих квантовых компьютеров, которые могут поставить под угрозу широко применяемые методы шифрования.

Данное раскрытие информации последовало за недавними техническими обзорами Huawei, касающимися вычислительных, графических и дисплейных возможностей Kirin 9050.

Компания по кибербезопасности предупреждает о мошенничестве после сбоев в Microsoft
Подробнее
rtp.pt

Компания по кибербезопасности предупреждает о мошенничестве после сбоев в Microsoft

Компания по кибербезопасности выпустила предупреждение об увеличении мошенничества, последовавшего за эксплуатационными сбоями в Microsoft. В результате этих инцидентов Центр кибербезопасности призвал всех пользователей удвоить внимание и осторожность.

Что касается влияния этих сбоев, сообщалось о коллапсе в Microsoft, который затронул сектор здравоохранения. Однако правительство заверило, что работа государства оставалась нормальной в течение периода технических проблем.

Популярное