Узбекистан вошел в мировую десятку по выявлению вредоносных файлов на компьютерах
Подробнее
Podrobno.uz [uz]
podrobno.uz

Узбекистан вошел в мировую десятку по выявлению вредоносных файлов на компьютерах

Узбекистан занял девятое место в мировом рейтинге по доле пользователей, на чьих компьютерах были обнаружены вредоносные файлы. В третьем квартале 2026 года среди пользователей защитного программного обеспечения «Лаборатории Касперского» в стране вредоносные программы, способные повредить устройство или украсть данные, были выявлены у 25,25 % пользователей.

На конференции Kaspersky CyberSecurity Weekend 2026, проходившей в Ташкенте, было отмечено, что средний мировой показатель за аналогичный период составил 10,88 %. В данном рейтинге Узбекистан находится между Республикой Конго и Камеруном; выше него расположены Туркменистан, Таджикистан и Афганистан. Следует подчеркнуть, что статистика учитывает только пользователей продуктов компании, которые дали согласие на передачу данных об угрозах без раскрытия личной информации.

По данным компании, за период с января по сентябрь 2026 года, 53,2 % пользователей в Узбекистане хотя бы раз сталкивались с такими угрозами. Среди сотрудников компаний этот процент составил 44,1 %, а опасные файлы, поступающие непосредственно из интернета, обнаруживали 29,4 % пользователей, при этом почти 14 % корпоративных клиентов фиксировали подобные инциденты. Эти показатели рассчитаны за девять месяцев, что не позволяет проводить прямое сравнение с данными за один квартал.

Валерий Зубанов, управляющий директор «Лаборатории Касперского» в Казахстане, Центральной Азии и Монголии, прокомментировал причины высокого места Узбекистана. Он предположил, что это связано не столько с повышенным интересом хакеров к стране, сколько с особенностями потребительских привычек и использованием различных сервисов. Например, более высокий риск возникновения проблем существует там, где люди часто обмениваются документами через флеш-накопители. Также на ситуацию влияют частота обновления программ и установка средств защиты.

Эксперты предупреждают, что для бизнеса существуют дополнительные риски, связанные с ростом активности бэкдоров — программ, обеспечивающих скрытый доступ посторонних лиц к компьютеру, и стилеров, предназначенных для кражи паролей и учетных данных. Такие атаки могут привести к потере критически важной информации или временной остановке производственных процессов.

Зубанов рекомендовал компаниям сосредоточиться на обучении персонала основам кибербезопасности: своевременное обновление программного обеспечения, безопасное хранение паролей и недоверие к подозрительным звонкам и файлам. Анна Кулашова, вице-президент компании по развитию бизнеса в России, странах СНГ и Монголии, добавила, что нельзя неосмотрительно загружать внутренние корпоративные документы в общедоступные сервисы искусственного интеллекта.

Ранее министр цифровых технологий Шерзод Шерматов призывал организации Узбекистана активизировать меры по укреплению защищенности своих систем и проводить регулярные проверки на предмет наличия уязвимостей.
Похожие сюжеты

В Узбекистане заблокировано около 2,1 миллиона попыток доступа к мошенническим сайтам
Подробнее
podrobno.uz

В Узбекистане заблокировано около 2,1 миллиона попыток доступа к мошенническим сайтам

С января по сентябрь 2026 года в Узбекистане было заблокировано почти 2,1 миллион попыток перехода на фишинговые ресурсы. Эти поддельные страницы создаются с целью хищения банковских данных и паролей пользователей.

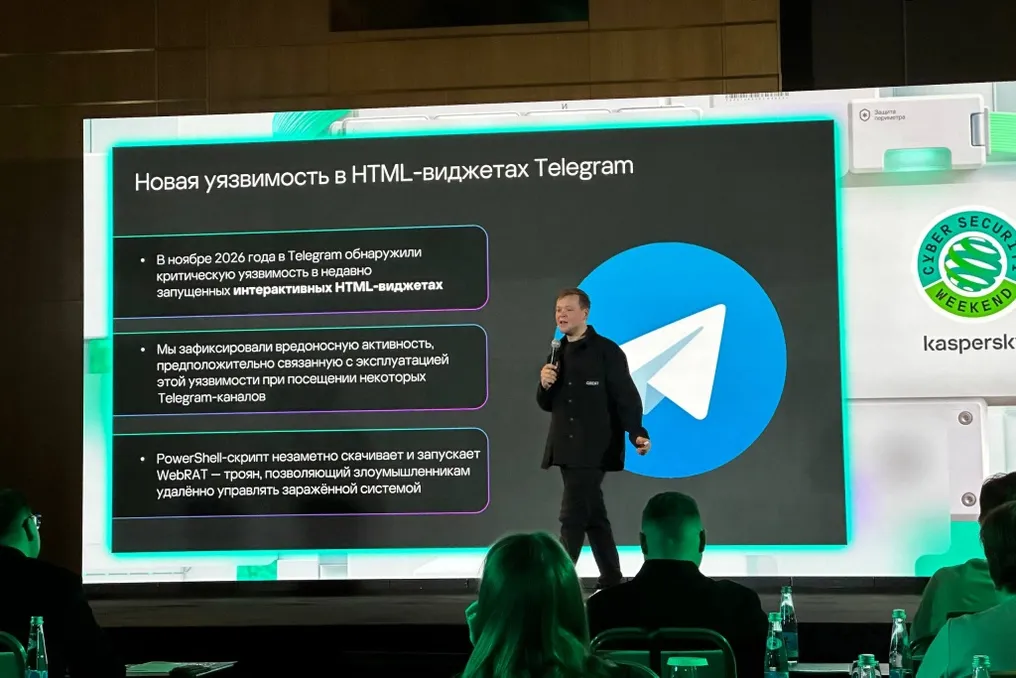
Согласно данным, представленным на мероприятии Kaspersky CyberSecurity Weekend 2026 в Ташкенте, в третьем квартале 2026 года количество подобных попыток превысило показатели первого квартала 2025 года более чем втрое. Важно отметить, что остановка попытки открытия опасного сайта защитной программой не гарантирует, что пользователь стал жертвой мошенников.

Как осуществляется обман

Одним из часто встречающихся методов обмана являются электронные письма, имитирующие сообщения от работодателей или известных онлайн-сервисов. В ходе учебных проверок в компаниях Узбекистана было выявлено, что 13% персонала кликнули по ссылкам в письмах, касающихся якобы истечения срока действия пароля. Кроме того, 7% сотрудников отреагировали на уведомление об утверждении рабочего аккаунта ChatGPT, а еще 6% — на сообщение о предполагаемом некорректном использовании медицинской страховки.

Эти сценарии были частью контролируемого тестирования, направленного на оценку восприимчивости сотрудников к мошенническим схемам, поэтому полученные результаты не свидетельствуют о фактическом взломе учетных записей.

Использование новых технологий в мошенничестве

Константин Исаков, эксперт по кибербезопасности, сообщил о другой тактике: злоумышленники рассылали сообщения с обещаниями выплаты компенсаций. Для повышения доверия они использовали легитимный сервис Google, однако переходы по ссылкам могли вести на поддельные веб-страницы.

Эксперты также отмечают, что мошенники активно применяют искусственный интеллект для создания убедительных сообщений, свободных от грамматических ошибок. Следовательно, даже хорошо составленное письмо не должно считаться безопасным, если оно внезапно требует перейти по ссылке, сообщить пароль или подтвердить данные банковской карты.

Рекомендации для пользователей и компаний

Валерий Зубанов, управляющий директор «Лаборатории Касперского» в регионах Казахстана, Центральной Азии и Монголии, акцентировал внимание на том, что компаниям необходимо не только приобретать средства защиты, но и проводить обучение сотрудников правилам безопасности. Обычным пользователям специалисты советуют всегда проверять адрес сайта и никогда не вводить пароли или коды из СМС по ссылкам, содержащимся в подозрительных сообщениях.

Ранее пользователи Telegram получали предупреждения о фальшивых уведомлениях, требующих пройти «проверку безопасности» в течение двенадцати часов; на самом деле, подобные сообщения используются для кражи учетных записей.

Популярное