Утечка в Caixa раскрыла личные данные 7,6 миллионов клиентов пенсионного фонда
Подробнее
Tecnoblog
tecnoblog.net

Утечка в Caixa раскрыла личные данные 7,6 миллионов клиентов пенсионного фонда

Клиенты Caixa Vida e Previdência начали получать уведомления по электронной почте в этот четверг, 12 ноября, о взломе систем финансового учреждения. По оценкам, были скомпрометированы личные данные не менее 7,6 миллионов человек.

Согласно отправленному сообщению, несанкционированный доступ к системам Caixa был обнаружен 6 ноября 2026 года. Этот взлом привел к сбору личной информации, включая имя, CPF, дату рождения, национальность, адрес электронной почты и номер телефона.

Сама Caixa заявляет, что на данный момент нет никаких признаков того, что эти утечки данных стали общедоступными или использовались ненадлежащим образом. Тем не менее, это предупреждение считается актуальным, поскольку такая информация может быть использована в качестве основы для мошенничества, например, в поддельных телефонных звонках, имитирующих сотрудников банка.

В отчете о случившемся, направленном в Комиссию по ценным бумагам (CVM), Caixa сообщила, что хакерская атака затронула 7,6 миллиона клиентов Caixa Vida e Previdência, подразделение, управляемое Caixa Seguridade. Эта цифра включает как нынешних, так и бывших клиентов.

Caixa Vida e Previdência предлагает различные услуги, такие как страхование жизни, планы частного пенсионного обеспечения, туристическое страхование и защита от несчастных случаев. Поэтому лица, которые владеют или ранее имели доступ к этим продуктам, должны быть внимательны к риску мошеннических контактов.

Важно отметить, что взлом не затронул данные клиентов Caixa Econômica Federal как банка, а также данные других дочерних компаний, таких как Caixa Cartões или Caixa Loterias.

В соответствии с действующим законодательством Caixa уже уведомила об инциденте Национальное агентство по защите данных (ANPD) и заявила о внедрении мер по снижению неправомерного доступа к своим системам.
Похожие сюжеты

Серверы Microsoft Outlook и Microsoft 365 вышли из строя по всему миру; зафиксировано более 100 тысяч жалоб
Подробнее
www.aajtak.in

Серверы Microsoft Outlook и Microsoft 365 вышли из строя по всему миру; зафиксировано более 100 тысяч жалоб

Рабочий процесс миллионов офисов по всему миру внезапно остановился в четверг из-за сбоя серверов электронной почтовой службы Outlook и сервиса Microsoft 365 от технологического гиганта Microsoft. Эта техническая неполадка вызвала трудности у тысяч пользователей при отправке, получении электронной почты и входе в свои учетные записи.

Согласно платформе DownDetector, которая отслеживает состояние онлайн-сервисов, проблема с Outlook началась около 1 часа дня по Восточному времени. Вскоре количество жалоб резко возросло, достигнув пика, когда было зарегистрировано более 100 000 сообщений, связанных с Outlook.

Аналогично, более 15 000 пользователей сообщили о проблемах с Microsoft 365. Компания Microsoft подтвердила этот сбой в социальной сети X и сообщила, что ее команда проводит расследование ситуации.

Первоначально казалось, что проблема ограничена США, однако позже компания признала, что ее воздействие может быть глобальным. Microsoft заявила: «Пока мы работаем над снижением влияния, мы подтверждаем, что эта проблема может повлиять на подключение к услугам Microsoft 365 для пользователей в любом регионе».

Компания уточнила, что на часть ее инфраструктуры возросло чрезмерное количество нагрузки в нескольких регионах, что привело к проблемам с подключением. Для выравнивания нагрузки Microsoft начала перераспределять сетевой трафик по своей глобальной инфраструктуре.

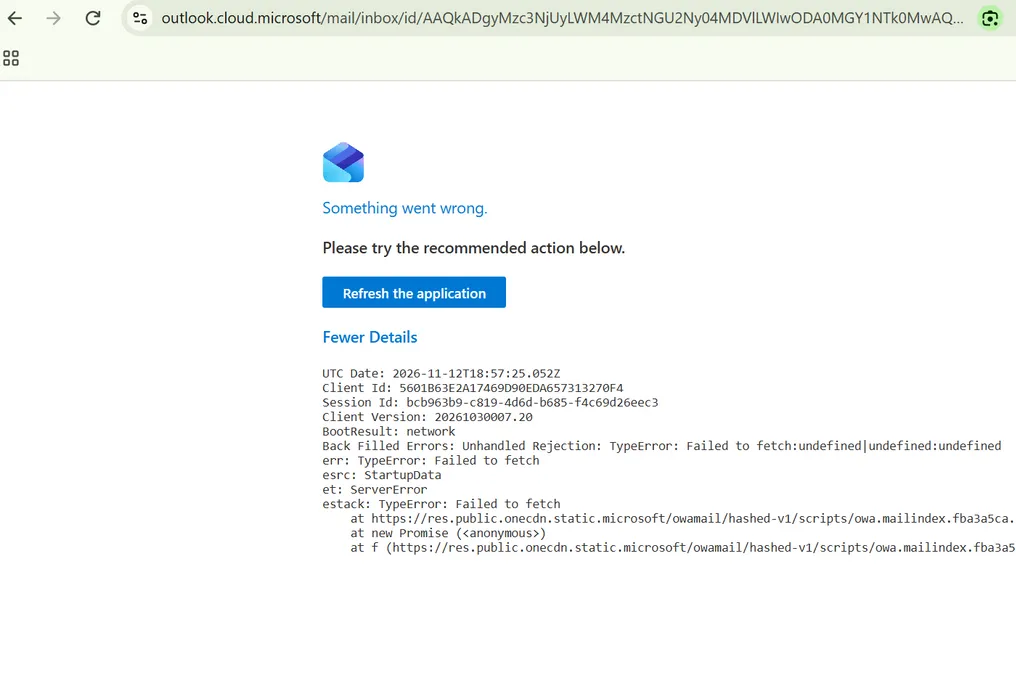
Во время этого сбоя страница состояния Microsoft (status.cloud.microsoft), которая должна была предоставлять информацию, также столкнулась с ошибкой загрузки. Тем не менее, компания уведомила пользователей о возможности получения обновлений через Центр администратора по кодам EX1550543 и MO1550821. На момент публикации инженеры продолжали работать над полным устранением проблемы.

Кибератака раскрыла личные данные миллионов клиентов Caixa Vida e Previdência
Подробнее
olhardigital.com.br

Кибератака раскрыла личные данные миллионов клиентов Caixa Vida e Previdência

Кибератака затронула Caixa Vida e Previdência, что привело к раскрытию личных данных нынешних и бывших клиентов учреждения, включая имена и номера CPF. Хотя инцидент был обнаружен в пятницу, 6-го числа, о нем стало известно только в этот четверг, 12-го.

Компания, являющаяся дочерней структурой Caixa Seguridade, подтвердила несанкционированный доступ к своим системам и копирование регистрационной и личной информации за пределы своей технологической среды. Затронутая база данных содержит записи 7,6 миллиона активных клиентов, хотя официальное сообщение не уточняет, сколько человек действительно пострадали от утечки.

Помимо имен и CPF, скомпрометированные данные могут включать адреса, номера телефонов, электронные адреса и даты рождения в части записей. Caixa Seguridade заявляет, что на данный момент не обнаружено признаков нарушения финансовой или аутентификационной информации, что охватывает суммы полисов, пенсионные остатки, банковские реквизиты и пароли.

После выявления неправомерного доступа компания приняла немедленные меры, заблокировав механизмы, использованные в атаке, и внедрив новые уровни защиты. Было начато техническое расследование при содействии специализированной консалтинговой фирмы по судебной экспертизе для определения точных обстоятельств произошедшего.

Национальное агентство по защите данных (ANPD) в настоящее время контролирует действия учреждения, уделяя особое внимание прозрачности и смягчению возможных убытков для субъектов данных. Агентство заявило, что может запросить дополнительные разъяснения у Caixa, если сочтет это необходимым.

Клиенты, чьи телефоны или электронные адреса были раскрыты, а также группы, классифицированные как уязвимые, уведомляются и получают рекомендации по предотвращению мошенничества. Caixa также предоставила канал электронной почты для ответа на вопросы пострадавших.

В день обнародования инцидента безопасности пользователи начали сообщать о проблемах с использованием Pix от Caixa. По данным Downdetector, который отслеживает жалобы на цифровые услуги, записи о сбоях появились около 10 утра в этот четверг (12) и увеличились в течение утра, превысив тысячу уведомлений к 13 часам.

Сообщения включали трудности с доступом к приложению, проведением переводов и отправкой или получением платежей. Downdetector указал, что 55% жалоб касались проблем с мобильным приложением, 28% были связаны с переводами, а 14% — с интернет-банкингом, то есть доступом через браузер.

На данный момент нет никакой информации, устанавливающей прямую связь между нестабильностью Pix и кибератакой, подвергнутой Caixa Vida e Previdência. Оригинальная статья по этой теме была первоначально опубликована в Olhar Digital.

FGC выявил несанкционированный доступ и раскрыл личные данные клиентов
Подробнее
olhardigital.com.br

FGC выявил несанкционированный доступ и раскрыл личные данные клиентов

Гарантийный фонд кредитов (FGC) уведомил об обнаружении несанкционированного доступа к личным данным своих клиентов. Компрометированная информация включает имена, CPF, адреса электронной почты и даты рождения.

Организация, ответственная за FGC, официально сообщила об этом инциденте Национальному агентству по защите данных (ANPD). Хотя точное число пострадавших лиц не раскрыто, FGC заверил, что все клиенты, чьи данные были скомпрометированы, получили уведомление.

Подозрение на взлом было обнаружено 26 октября. Сразу после выявления проблемы FGC принял меры безопасности, ограничив доступ к затронутым системам, деактивировав нерегулярные учетные записи и усилив мониторинг, а также сохранив все необходимые доказательства для расследования.

При содействии специализированных компаний FGC в настоящее время выясняет реальный масштаб доступа, проверяя, было ли осуществлено копирование, распространение или неправомерное использование этой информации.

Даже при отсутствии конкретных доказательств того, что данные были раскрыты или использованы ненадлежащим образом, FGC предупреждает, что полученная информация может способствовать более правдоподобным попыткам мошенничества. По этой причине учреждение советует пострадавшим клиентам проявлять крайнюю осторожность при телефонных звонках, сообщениях и электронных письмах от лиц, утверждающих, что они представляют FGC.

В официальном заявлении фонд заявил, что в результате инцидента не было выявлено финансовых потерь. Расследование продолжается при поддержке специализированных компаний с целью выяснения масштаба доступа и подтверждения отсутствия копирования, распространения или неправомерного использования данных.

Важно отметить, что FGC функционирует как некоммерческая частная ассоциация, действующая как своего рода гарантия для защиты средств вкладчиков и инвесторов в случае возникновения трудностей у банка, например, Банка Master.

Популярное