CERT-In получила доступ к мощной AI-модели Mythos для обеспечения безопасности государственных порталов
Подробнее
Aaj Tak
www.aajtak.in

CERT-In получила доступ к мощной AI-модели Mythos для обеспечения безопасности государственных порталов

Индийское агентство по кибербезопасности Computer Emergency Response Team - India (CERT-In) получило безопасный доступ к модели Claude Mythos, которая поможет усилить кибербезопасность. Эта информация стала известна благодаря медиа-отчетам.

Mythos представляет собой мощную модель искусственного интеллекта от Anthropic, разработанную для поддержки задач в сфере кибербезопасности. Компания представила Mythos в апреле текущего года. Согласно сообщениям, CERT-In уже использует Mythos для обнаружения уязвимостей и слабых мест в системах.

Этот шаг произошел вскоре после того, как CERT-In сообщило, что некоторые агенты ИИ получили несанкционированный доступ к ряду избранных индийских организаций, хотя тогда конкретные организации не назывались.

По имеющимся данным, CERT-In планирует проводить тестирование Claude Mythos крайне осторожно. Этот процесс будет осуществляться постепенно и является длительной процедурой.

Согласно отчету Money Control, в настоящее время CERT-In тестирует Mythos в изолированной, контролируемой среде, не подключая к ней никаких внешних цифровых устройств.

CERT-In проводит испытания не только с Mythos, но и с другими моделями ИИ. Эти альтернативные модели обладают примерно 80-85% функциональности, аналогичной Mythos. Это позволяет государственной структуре использовать множество моделей в процессе тестирования, избегая зависимости от какой-либо одной системы.

Claude Mythos был впервые запущен в апреле этого года. Первоначально доступ к нему предоставлялся лишь ограниченному кругу организаций. Изначально был запущен проект Glasswing, который ограничивал доступ только для отобранных учреждений. Claude Mythos спроектирован таким образом, чтобы выявлять недостатки в области кибербезопасности.

Похожие сюжеты

सीएम Йоги рассказал о бессилии полиции против земельных мафиози
Подробнее
www.aajtak.in

सीएम Йоги рассказал о бессилии полиции против земельных мафиози

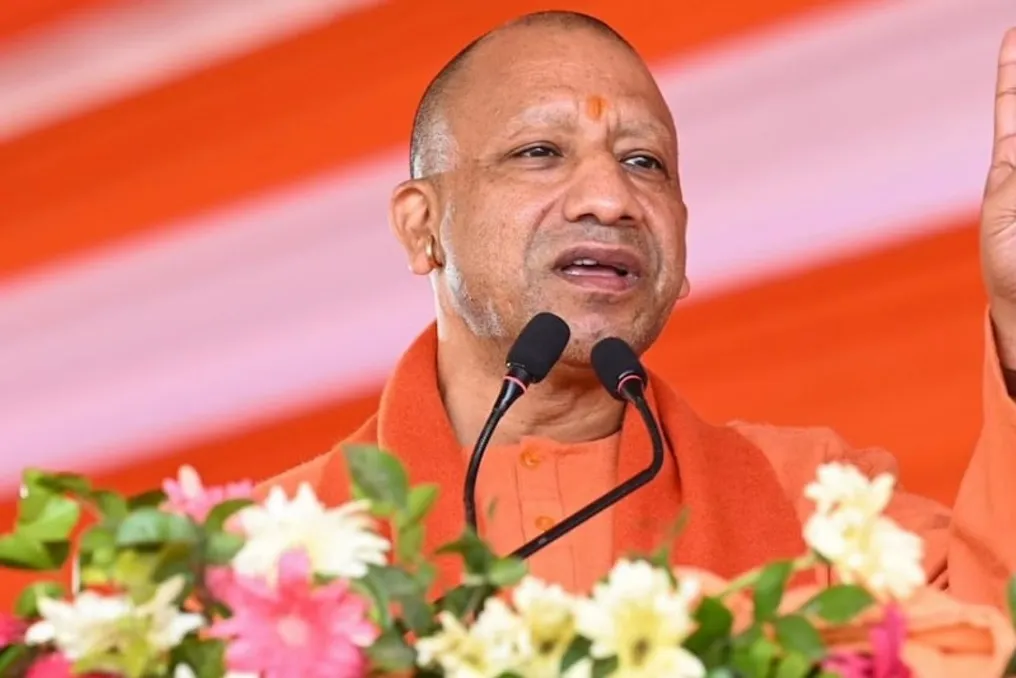
Главный министр Уттар-Прадеш Йоги Адитьянатх сделал важные замечания об использовании искусственного интеллекта (ИИ) во время мероприятия «TechSangam 2026», проходившего в Лакхнау. Он заявил, что ИИ может быть помощником, но не должен принимать окончательные решения. Министр также осветил контроль над преступниками с помощью технологий и расширение судебно-медицинских возможностей в штате. На этом мероприятии он поделился случаем с земельным мафиози, который зарегистрировал государственную землю на свое имя, и тогда положение полиции было крайне плачевным.

На мероприятии «TechSangam 2026» в Государственном институте судебной экспертизы Уттар-Прадеш (UPSIFS) в Лакхнау главный министр Йоги Адитьянатх говорил о важности искусственного интеллекта, кибербезопасности и судебной экспертизы. По его мнению, технологии должны использоваться для улучшения человеческой жизни, но человек не должен полностью зависеть от технологий.

Главный министр Йоги Адитьянатх подчеркнул: «Искусственный интеллект может быть нашим помощником, но ИИ не должен быть нашим судьей. Мы должны руководствоваться собственным разумом, а не разумом ИИ. Если мы начнем делать все, полагаясь на него полностью, эта сила может стать угрозой для нас». Он упомянул, что в настоящее время в Лакхнау обсуждаются ИИ и современные технологии, в то время как десять лет назад представить подобные мероприятия в Уттар-Прадеш было бы несбыточной мечтой.

Министр также упомянул землю, на которой сейчас расположен Государственный институт судебной экспертизы Уттар-Прадеш. Он рассказал, что изначально эта земля была в беспорядке. Земельный мафиози подделал документы и зарегистрировал эту землю на свое имя. Йоги Адитьянатх сообщил, что ему об этом сообщила тогдашняя Глава полиции Уттар-Прадеш. Он сказал, что даже самая большая гражданская полиция мира была бессильна перед земельными мафиози.

По словам министра, он запросил соответствующее дело у главы полиции и провел расследование. После этого был возбужден первый уголовный иск (FIR). Когда обвиняемый прибыл в Верховный суд, был возбужден второй уголовный иск. В конечном итоге этот человек сдался и начал просить прощения.

Приводя в пример популярный телесериал CID, министр объяснил, что раньше пять членов семьи смотрели этот сериал вместе. В этом сериале показывалось, что после смерти человека можно было добраться до преступника, изучив волосы или ногти. Он отметил, что тогда такие проверки были невозможны, но сегодня эта работа выполняется с помощью современных методов судебной экспертизы. С помощью науки и технологий стало трудно избежать наказания для преступников.

Главный министр Йоги Адитьянатх привел пример мафиози, который совершил свое первое преступление в Уттар-Прадеш в 1980 году. Когда его правительство предприняло действия против него в 2017 году, его отправили в Пенджаб. Он рассказал, что потребовалось три года, чтобы вернуть этого мафиози из Пенджаба в Уттар-Прадеш, для чего правительству пришлось обратиться в Верховный суд. По словам министра, в конце концов, спустя 42 года, этот мафиози получил наказание.

Министр также сообщил, что ранее в Уттар-Прадеш не было достаточных возможностей для судебно-медицинской экспертизы. Образцы ДНК могли находиться в списке ожидания до десяти лет. Из-за отсутствия своевременного доступа к научным доказательствам обвиняемые избегали юридической ответственности. Он сообщил, что теперь в штате готово 12 судебно-медицинских лабораторий и доступно более 150 мобильных криминалистических комплексов. С помощью современных средств образцы могут быть исследованы, а отчеты представлены суду.

Министр продолжил, что до 2017 года в Уттар-Прадеш было всего два киберполицейских участка и четыре судебно-медицинские лаборатории, а уровень осуждения составлял менее 30 процентов. В настоящее время киберполицейские участки созданы во всех 75 округах штата, и ведется работа по созданию судебно-медицинских лабораторий в каждом дивизионе. Он заключил, что на «TechSangam 2026» обсуждаются такие темы, как ИИ, киберсудебная экспертиза, квантовые технологии и защита данных. Цель этого мероприятия — связать технологические инновации с общественной безопасностью, надежной судебной системой и новыми возможностями для образования, исследований и занятости молодежи.

Обнаружение уязвимостей с помощью ИИ удвоилось и вызывает беспокойство у экспертов по безопасности
Подробнее
olhardigital.com.br

Обнаружение уязвимостей с помощью ИИ удвоилось и вызывает беспокойство у экспертов по безопасности

Искусственный интеллект ускоряет процесс обнаружения уязвимостей в программном обеспечении, сокращая время, отведенное на их исправление. Эксперты по кибербезопасности, опрошенные Reuters, прогнозируют новые перебои в работе цифровых сервисов, поскольку компании и правительства пытаются подготовиться к эксплуатации этих недостатков.

Исследование, проведенное компанией VulnCheck и запланированное к публикации в ближайшие дни, показывает, что количество обнаруженных цифровых уязвимостей удвоилось по сравнению с предыдущим годом. Проблемы, зарегистрированные на этой неделе на государственных сайтах в Европе, демонстрируют давление, которое могут вызвать подобные открытия.

Перебои начались в среду после обнаружения уязвимостей в PHP, языке программирования, который используется во многих частях интернета. Чтобы предотвратить атаки, операторы спешно занимались исправлением своих систем. Некоторые временно отключили сайты, поскольку не могли применить обновления до возможных вторжений.

Эта гонка за исправлениями произошла в неделю, которая уже была отмечена другими проблемами безопасности. Были раскрыты уязвимости в Node.js и Plex, а также инциденты, связанные с платформой искусственного интеллекта LiteLLM и платформой разработки Railway. Индийский сертификационный орган eMudhra также привлек внимание из-за использования крайне слабого криптографического ключа, что могло поставить под угрозу пользователей интернета.

Мэттью Принс, генеральный директор Cloudflare, заявил Reuters, что знает о других серьезных уязвимостях в программном обеспечении, жизненно важном для функционирования сети. По его оценке, сектор столкнется с трудными месяцами впереди. Он отметил: «Думаю, у нас будет несколько лет, когда каждую неделю будет казаться, что небо падает».

Ранее поиск уязвимостей в сложных программах требовал специализированных знаний. Разработка инструментов для их эксплуатации могла занимать недели или месяцы, предоставляя ответственным за системы время для подготовки исправлений и распространения обновлений. Однако искусственный интеллект сокращает этот промежуток времени. Модели способны непрерывно анализировать большие базы кода, находить проблемы и помогать разрабатывать инструменты для эксплуатации всего за несколько часов.

Шейн Фрай, технический директор RunSafe Security, подчеркнул изменение темпа этого процесса. Он заявил: «То, что фундаментально и неоспоримо меняется, — это время, необходимое как для обнаружения уязвимостей, так и для того, чтобы противники смогли их использовать».

В свете этой ситуации команды безопасности должны справляться с задачами, выходящими за рамки простого выявления ошибок в коде. Специалистов беспокоит сокращение времени реагирования, однако нет единого мнения о том, что ускоренное обнаружение уязвимостей приведет к волне успешных атак.

Даниэль Штенберг, ведущий разработчик инструмента передачи файлов curl, отмечает, что некоторые уязвимости, найденные моделями ИИ, являются сложными и трудноэксплуатируемыми. Рами Рахман из компании по безопасности ArmorCode также подчеркивает, что публикация большего числа уязвимостей не обязательно означает увеличение числа успешных атак. Случай с PHP служит примером этой разницы: компания по разведке угроз Hunt.io обнаружила агрессивные попытки эксплуатации, но сообщила, что к 14 часам четверга по восточному побережью США злоумышленники, которые отслеживались, по-видимому, еще не смогли разработать функциональный инструмент для использования этой уязвимости.

Принс сообщил о признаках вторжений, связанных с уязвимостью. Тем не менее, он считает, что ускоренное обнаружение проблем может принести долгосрочную пользу, позволяя исправлять ошибки, которые оставались скрытыми годами.
Популярное
