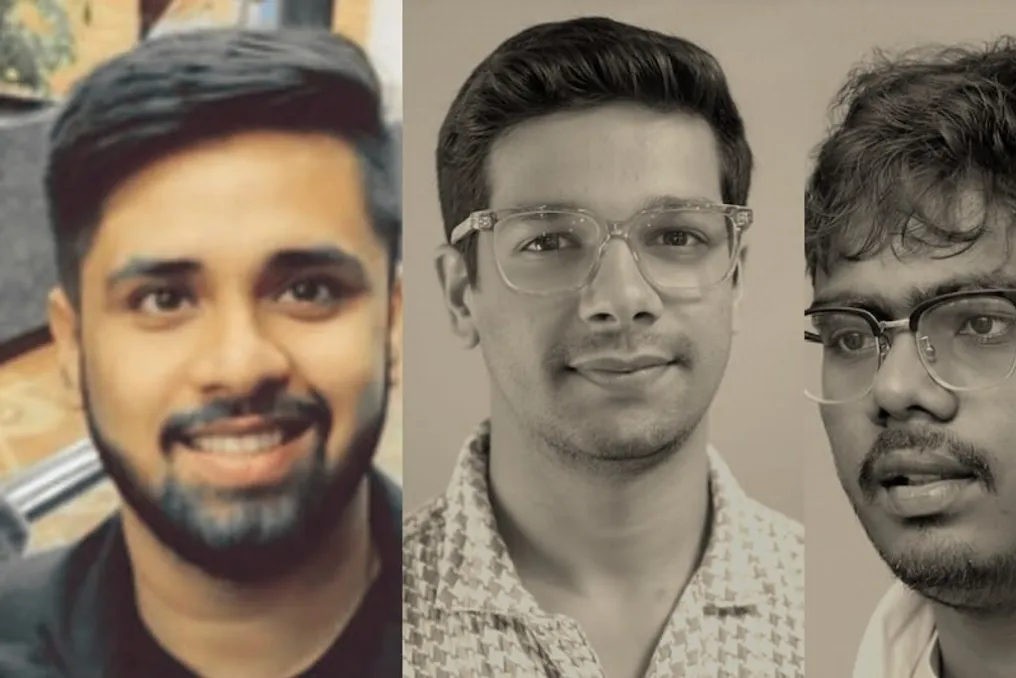
В сфере искусственного интеллекта активно обсуждаются достижения трех индийских специалистов по кибербезопасности. Эти исследователи применили чат-бот Claude от Anthropic для проверки уязвимостей в системе OpenAI. Примечательно, что они смогли протестировать безопасность крупной платформы ИИ, используя возможности искусственного интеллекта.
Исследователями являются Харш Джайсвал, Мохан Педхапати и Рахул Мани. Все трое связаны с компанией по кибербезопасности Hacktron AI. Они проводили тестирование безопасности систем OpenAI в рамках программы Bug Bounty компании.
Согласно отчету, исследователям удалось найти уязвимость на общедоступном форуме OpenAI. Эта проблема была связана с тем, как система обрабатывает определенные файлы изображений. Специалисты обнаружили, что эту слабость можно использовать для выполнения кода на сервере форума.
После этого они задействовали Claude. С помощью ИИ они смогли понять данную уязвимость, написать код, отладить его и подготовить эксплойт. По данным отчета, весь этот процесс занял менее 72 часов.
Однако история не закончилась на одной уязвимости. Исследователи продолжили тестирование этой первоначальной проблемы и обнаружили еще одну слабость. Благодаря ей им удалось получить доступ к учетным записям некоторых сотрудников OpenAI, используя токены входа.
Далее команда смогла найти способ проникнуть в закрытую среду GitHub OpenAI через аккаунт сотрудника. Таким образом, объединив различные уязвимости, исследователи продемонстрировали, насколько серьезной проблемой безопасности может стать даже небольшая слабость.
Важно понимать, что Claude не взломал OpenAI самостоятельно. Исследователи сами обнаружили уязвимости и установили между ними связь. Claude помог ускорить процесс кодирования, отладки и выполнения других технических задач.
В состав этой команды входили Харш Джайсвал, Мохан Педхапати и Рахул Мани. Мохан Педхапати является техническим директором и соучредителем Hacktron AI, а Харш Джайсвал также является соучредителем компании. Рахул Мани имеет опыт работы в области пентестинга и программ Bug Bounty.
Согласно отчету, в ходе этого тестирования команда потратила менее 3000 долларов США на токены ИИ, что эквивалентно примерно 2,5 лакх рупий. Впоследствии OpenAI устранила эти уязвимости и выплатила исследователям вознаграждение в размере 6500 долларов США, что составляет около 6,2 лакх рупий.
Этот случай демонстрирует, что ИИ сегодня выходит за рамки простого ответа на вопросы или написания кода. Специалисты по кибербезопасности также используют инструменты ИИ для ускорения исследований уязвимостей и тестирования безопасности. Однако это поднимает и важный вопрос: если такие инструменты ИИ будут использованы ненадлежащим образом, это может создать новые вызовы для кибербезопасности.