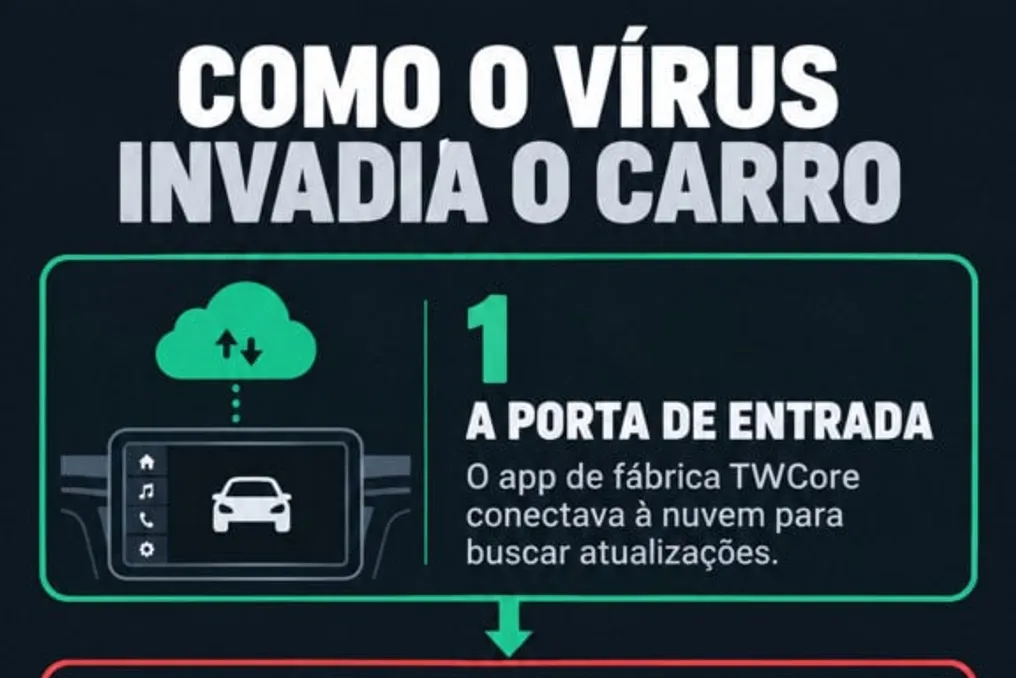
Специалисты компании Kaspersky выявили первый вирус, созданный специально для заражения мультимедийных систем в автомобилях, использующих операционную систему Android. Этот вредоносный код был нацелен на модели, которые использовали программное обеспечение от китайской компании DoFun, входящей в состав Shenzhen Driving Control Technology.
Важно отметить, что вирус не был привязан к какой-либо конкретной марке автомобиля, а воздействовал на «универсальные мультимедийные центры с Android и кастомизированными системами, использующие инфраструктуру программного обеспечения и магазин тем DoFun», пояснил специалист по технологиям Леонардо Ла Роза в интервью Olhar Digital.
Данная операция была приписана киберпреступникам, связанным с сетями BADBOX и MoYu Group. По словам специалиста, эти группы являются «операторами, специализирующимися на массовом заражении уязвимых экосистем Android — таких как недорогие ТВ-боксы, а теперь и мультимедийные центры автопроизводителей, использующих решения китайской компании DoFun».
Разработчик данного программного обеспечения был уведомлен исследователями службы кибербезопасности. Согласно информации от Kaspersky, обнаруженные уязвимости были исправлены, что теоретически закрывает этот инцидент. Однако это открыло путь для потенциально более серьезных будущих инцидентов.
Вирус заражал мультимедийные центры незаметно для пользователя. Kaspersky сообщила, что он использовал уже имеющийся в системе автомобиля ресурс. Как уточнил специалист по искусственному интеллекту Стефано Леворато в интервью Olhar Digital, «это не означает, что кто-то автоматически получил доступ к управлению, тормозам или ускорению транспортного средства».
На практике, зараженный центр медиа становился медленнее и потреблял больше интернет-данных, что может показаться незначительным неудобством. Тем не менее, Ла Роза подчеркнул: «Главная угроза заключается в концепции „открытой двери“».
Когда вредоносное ПО устанавливает бэкдор в центральный блок автомобиля, это устройство начинает реагировать на удаленные команды. Директор предупреждает: «Преступник может решить продать доступ к этому соединению другим киберпреступникам, чтобы они маскировали цифровые преступления, используя IP-адрес вашего автомобиля».
Кроме того, возможно внедрение более агрессивных модулей в будущем, способных собирать личные данные, связанные учетные записи и историю навигации водителя.
Настоящая опасность кроется не в текущем симптоме, а в мосте, который был построен для атаки завтрашнего дня.
Леворато, который является соучредителем Бразильского общества инноваций (SBI) и Национальным директором Global Innovation Institute (GInI) в Бразилии, акцентирует внимание на другом аспекте: «Мы должны быть очень осторожны, чтобы не превратить возможность в факт. Насколько нам известно, нет доказательств того, что вредоносное ПО достигло критических систем автомобиля».
Он отмечает, что существует лишь потенциал для эволюции внутри скомпрометированной среды. По мнению Леворато, чтобы достичь таких систем, как торможение, рулевое управление или силовая установка современного автомобиля, хакеру все еще придется преодолеть другие барьеры безопасности.
Для Ла Розы этот случай знаменует собой поворотный момент, поскольку, по его словам, он официально отмечает переход ботнетов из области компьютеров и смартфонов в сферу автомобильного Интернета вещей. Он наблюдает: «Преступники поняли, что современные автомобили превратились в большие смартфоны на колесах, но часто им не хватает той же зрелости в плане безопасности и цикла обновлений, что есть у флагманского мобильного телефона».
Ла Роза продолжает, указывая, что «это смена парадигмы. Хакеры заметили, что существует океан недоиспользуемой и плохо защищенной вычислительной мощности в гаражах по всему миру».
Специалист также указывает, что «по мере того как автопроизводители все больше интегрируют информационно-развлекательные системы с датчиками и командами автомобиля ради удобства, поверхность атаки только увеличивается».
Он заключает: «Автомобильный рынок должен научиться относиться к прошивке и программному обеспечению с таким же уровнем безопасности, как к механической инженерии».
Ла Роза также подчеркивает, что данный случай с ботнетом в мультимедийных центрах служит своего рода «доказательством концепции» (Proof of Concept) для киберпреступников. Это продемонстрировало, что злоумышленники смогли проникнуть внутрь и использовать свет и интернет.
«Реальная опасность в будущем заключается в том, что, оказавшись внутри, они начнут пытаться открыть двери в комнаты — где находятся блокировки, геолокация, датчики и основные системы автомобиля».
Для Леворато этот случай «не обязательно создает путь для аналогичных или худших атак». Он лишь демонстрирует, что такой тип атаки существует и может быть реализован в больших масштабах.
Основное значение этого эпизода заключается не столько в ущербе, причиненном этим конкретным вредоносным ПО, сколько в предупреждении, которое он несет относительно новой технологической среды автомобиля.
Что делать перед лицом этой угрозы? Ла Роза советует: «Первый совет — всегда поддерживать программное обеспечение автомобиля в актуальном состоянии и отдавать предпочтение официальным обновлениям, предоставляемым производителем или дилером».
Другой совет специалиста: «Категорически избегать процедур „рутирования“, установки параллельных прошивок или загрузки приложений из источников, отличных от официальных магазинов, в попытке разблокировать функции в мультимедийном центре».
Директор также рекомендовал: «Если вы используете универсальную или модифицированную Android-систему информационно-развлекательного комплекса, избегайте подключения ваших наиболее конфиденциальных учетных записей или проведения финансовых транзакций через него».
Наконец, следует обращать внимание на операционные признаки: если экран автомобиля начинает демонстрировать нехарактерные зависания, чрезмерное и необъяснимое потребление интернет-трафика или странное поведение при запуске автомобиля, стоит обратиться в службу технической поддержки марки для проверки целостности системы.
Леворато добавляет, что «ответственность не может быть полностью переложена на потребителя. Существует часть автомобильной системы, которую владелец просто не может контролировать».
По его мнению, исправление уязвимостей прошивки, интеграция систем автомобиля, безопасность обновлений и мониторинг угроз зависят от автопроизводителей и их поставщиков.