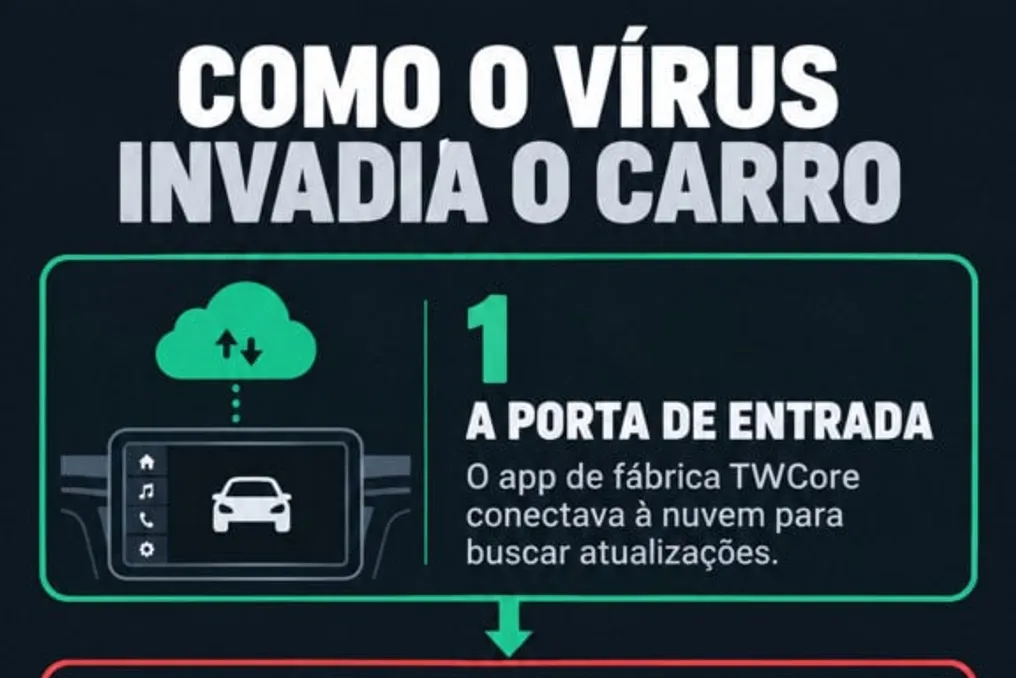
Especialistas da Kaspersky identificaram o primeiro vírus criado especificamente para infectar sistemas multimídia em carros que utilizam o sistema operacional Android. Este código malicioso foi direcionado a modelos que usavam software da empresa chinesa DoFun, parte da Shenzhen Driving Control Technology.
É importante notar que o vírus não estava vinculado a nenhuma marca específica de carro, mas afetava os «centros multimídia universais com Android e sistemas personalizados que utilizam a infraestrutura de software e a loja de temas DoFun», explicou o especialista em tecnologia Leonardo La Rosa em entrevista ao Olhar Digital.
Esta operação foi atribuída a cibercriminosos ligados às redes BADBOX e MoYu Group. Segundo o especialista, esses grupos são «operadores especializados em infecção em massa de ecossistemas vulneráveis do Android — como caixas de TV baratas, e agora centros multimídia de fabricantes de automóveis que utilizam soluções da empresa chinesa DoFun».
O desenvolvedor deste software foi notificado pelos pesquisadores da segurança cibernética. De acordo com informações da Kaspersky, as vulnerabilidades descobertas foram corrigidas, o que teoricamente encerra este incidente. No entanto, isso abriu caminho para incidentes futuros potencialmente mais graves.
O vírus infectava os centros multimídia sem que o usuário percebesse. A Kaspersky informou que ele utilizava um recurso já existente no sistema do veículo. Como esclareceu o especialista em inteligência artificial Stefano Levorato em entrevista ao Olhar Digital, «isso não significa que alguém obteve acesso automático ao controle, freios ou aceleração do veículo».
Na prática, o centro de mídia infectado ficava mais lento e consumia mais dados de internet, o que pode parecer um inconveniente insignificante. No entanto, La Rosa enfatizou: «A principal ameaça reside no conceito de „porta aberta“».
Quando o software malicioso instala uma porta dos fundos no módulo central do veículo, esse dispositivo começa a responder a comandos remotos. O diretor alerta: «O criminoso pode decidir vender o acesso a essa conexão para outros cibercriminosos, para que eles maquiem crimes digitais usando o endereço IP do seu carro».
Além disso, é possível a implementação de módulos mais agressivos no futuro, capazes de coletar dados pessoais, contas e histórico de navegação do motorista.
O verdadeiro perigo não está no sintoma atual, mas na ponte construída para o ataque de amanhã.
Levorato, que é cofundador da Sociedade Brasileira de Inovação (SBI) e Diretor Nacional do Global Innovation Institute (GInI) no Brasil, destaca outro aspecto: «Devemos ter muito cuidado para não transformar possibilidade em fato. Até onde sabemos, não há provas de que o malware tenha alcançado os sistemas críticos do veículo».
Ele observa que existe apenas potencial para evolução dentro do ambiente comprometido. Na opinião de Levorato, para alcançar sistemas como freios, direção ou powertrain de um carro moderno, o hacker ainda terá que superar outras barreiras de segurança.
Para La Rosa, este caso marca um ponto de virada, pois, segundo ele, marca oficialmente a transição dos botnets da área de computadores e smartphones para o campo da Internet das Coisas automotiva. Ele observa: «Os criminosos perceberam que os carros modernos se tornaram grandes smartphones sobre rodas, mas muitas vezes lhes falta a mesma maturidade em termos de segurança e ciclo de atualização que um smartphone topo de linha possui».
La Rosa continua, apontando que «esta é uma mudança de paradigma. Os hackers notaram que existe um oceano de capacidade computacional subutilizada e mal protegida em garagens ao redor do mundo».
O especialista também aponta que «à medida que os fabricantes de automóveis integram cada vez mais sistemas de informação e entretenimento com sensores e comandos do veículo por conveniência, a superfície de ataque só aumenta».
Ele conclui: «O mercado automotivo deve aprender a tratar firmware e software com o mesmo nível de segurança que a engenharia mecânica».
La Rosa também enfatiza que este caso de botnet em centrais multimídia serve como uma espécie de „prova de conceito“ (Proof of Concept) para cibercriminosos. Isso demonstrou que os invasores conseguiram penetrar e usar luz e internet.
«O verdadeiro perigo no futuro é que, estando dentro, eles começarão a tentar abrir portas para os cômodos — onde estão os bloqueios, geolocalização, sensores e sistemas principais do veículo».
Para Levorato, este caso «não necessariamente cria um caminho para ataques análogos ou piores». Ele apenas demonstra que esse tipo de ataque existe e pode ser implementado em grande escala.
O significado principal deste episódio não está tanto no dano causado por este malware específico, quanto no aviso que ele traz sobre o novo ambiente tecnológico do automóvel.
O que fazer diante dessa ameaça? La Rosa aconselha: «O primeiro conselho é sempre manter o software do carro atualizado e preferir as atualizações oficiais fornecidas pelo fabricante ou concessionário».
Outro conselho do especialista: «Evitar categoricamente procedimentos de „rooting“, instalação de firmwares paralelos ou download de aplicativos de fontes diferentes das lojas oficiais na tentativa de desbloquear funções na central multimídia».
O diretor também recomendou: «Se você usa um sistema Android universal ou modificado no complexo de informação e entretenimento, evite conectar suas contas mais confidenciais ou realizar transações financeiras através dele».
Por fim, deve-se prestar atenção aos sinais operacionais: se a tela do carro começar a apresentar travamentos incomuns, consumo excessivo e inexplicável de tráfego de internet ou comportamento estranho ao ligar o carro, deve-se entrar em contato com o suporte técnico da marca para verificar a integridade do sistema.
Levorato acrescenta que «a responsabilidade não pode ser totalmente transferida ao consumidor. Existe parte do sistema automotivo que o proprietário simplesmente não pode controlar».
Em sua opinião, a correção de vulnerabilidades de firmware, a integração de sistemas do veículo, a segurança das atualizações e o monitoramento de ameaças dependem dos fabricantes de automóveis e seus fornecedores.