MiniMax publica resultados de análise criptográfica obtidos com modelo interno
Leia mais
Pandaily
pandaily.com

MiniMax publica resultados de análise criptográfica obtidos com modelo interno

A empresa MiniMax divulgou os resultados de experimentos automatizados de análise criptográfica realizados utilizando seu sistema de pesquisa interno, denominado MiniMax's Internal Model, ou MIM. Um relatório da empresa, publicado em seu blog em inglês e no repositório público em 20 de novembro, descreve os resultados identificados pela empresa, relacionados a desenvolvimentos acadêmicos, candidatos de competições históricas e exemplos de problemas públicos.

Os resultados foram agrupados em três áreas principais: análise de candidatos passados do concurso NIST, estudo de construções criptográficas revisadas por pares e desenvolvimento de resolvedores mais rápidos para problemas matemáticos. A empresa enfatiza que essas categorias não devem ser interpretadas como prova de que o sistema de inteligência artificial quebrou a criptografia usada na comunicação cotidiana.

A MiniMax afirma explicitamente que este trabalho não afeta os padrões criptográficos vigentes. Os candidatos históricos apresentados ao concurso de padronização não são equivalentes aos padrões finais selecionados, e os exemplos de problemas públicos testam parâmetros específicos, e não cada implementação de um sistema criptográfico correspondente.

Entre os resultados declarados, a MiniMax informa que o MIM resolveu 94 problemas dentro dos desafios TII McEliece, incluindo 55 que a empresa considera não resolvidos anteriormente. Além disso, foram apresentadas melhorias na análise dos parâmetros HAWK e foram descobertas vulnerabilidades em alguns desenvolvimentos iniciais. Esses dados representam as conclusões da própria empresa; o número de problemas resolvidos não é evidência de recuperação de chaves de 94 serviços ativos ou comprometimento de toda uma família de algoritmos padronizados.

A empresa apresenta esses experimentos como um teste da capacidade de manter o raciocínio matemático em conjunto com o trabalho de implementação. Embora alegue resultados práticos e aumento de velocidade em comparação com análises anteriores, tais comparações dependem dos objetivos, parâmetros, hardware e métodos de referência escolhidos. A publicação Pandaily não realizou reprodução independente dos experimentos nem verificou as vantagens de desempenho alegadas.

Em relação à divulgação, a MiniMax informou ter compartilhado preliminarmente os resultados com os autores dos esquemas correspondentes. Seu relatório de repositório lista relatórios técnicos e artefatos de prova conceitual lançados em 20 de novembro. No entanto, o aviso de pré-publicação é uma declaração da empresa, e não uma confirmação de que todos os autores aprovaram as descobertas ou concluíram as ações corretivas necessárias.

O próprio modelo MIM não é um lançamento público; a empresa oferece acesso para testes mediante solicitação a pesquisadores qualificados. Portanto, os artefatos de pesquisa públicos devem diferir dos pesos abertos do modelo ou de um produto público. A Pandaily analisou apenas o anúncio e o relatório do repositório, sem baixar ou executar código de exploração, reproduzir ataques ou realizar operações de recuperação de chaves. Uma análise criptográfica independente permanece necessária para estabelecer a escala e a significância das alegações.
Histórias semelhantes

Simplex AI lança o código Linger para agentes pessoais locais
Leia mais
pandaily.com

Simplex AI lança o código Linger para agentes pessoais locais

A Simplex AI tornou o código-fonte do Linger público — um agente pessoal projetado para rodar no computador próprio do usuário usando modelos de linguagem locais. O projeto foi destacado em publicações chinesas em 20 de novembro. O fundador do projeto, Tony Zhang, anteriormente liderou o projeto DeepSeek-VL.

O Linger é um produto da Simplex AI, e não um lançamento da DeepSeek. O agente central do sistema, chamado Another Me, destina-se a estruturar informações de e-mails, calendários, chats e reuniões em uma base de conhecimento unificada do usuário. Ele também é capaz de identificar tarefas que requerem execução posterior e delegá-las a outros agentes. A descrição do projeto também menciona capacidades de funcionamento via navegador e desktop com possibilidade de intervenção humana quando necessário. Deve-se notar que essas funcionalidades foram descritas pelos desenvolvedores e ainda não passaram por testes independentes do produto.

O componente de inferência local, denominado PolyStrata, distribui as cargas de modelos do tipo 'mixture-of-experts' entre a memória da GPU, a RAM do sistema e o armazenamento SSD, em vez de exigir que todos os especialistas sejam alocados na placa de vídeo. Os especialistas mais utilizados permanecem mais próximos da GPU, enquanto partes menos solicitadas podem ser atendidas por outros níveis de memória.

A Simplex AI informa que o modelo Qwen3.8-Flash-Next com 125 bilhões de parâmetros gera 45,5 tokens por segundo em uma placa RTX 3060 com 12 GB de VRAM e 64 GB de RAM, e 179 tokens por segundo em uma RTX 5090 com 32 GB. Esses números são medições de velocidade de decodificação fornecidas pelo fabricante e não representam características temporais completas das tarefas do agente nem garantias de qualidade equivalente aos modelos em nuvem. Tabelas adicionais de planejamento de hardware incluem simulações de configurações de orçamento de memória, o que limita as comparações entre diferentes máquinas.

A disponibilização pública do código não implica licenciamento ilimitado. A licença principal modifica a Apache 2.0, adicionando condições extras: executar o Linger como um serviço hospedado ou gerenciado para terceiros requer permissão por escrito do fabricante, e a remoção ou alteração da marca do frontend só é possível mediante uma licença comercial. As condições permitem o uso comercial interno e o uso como backend de aplicações próprias da organização.

No momento da verificação, o site principal indicava que os downloads para macOS, Windows e Linux em pacotes prontos estavam previstos para o futuro, apesar de o código-fonte e a documentação de configuração estarem disponíveis publicamente. A disponibilidade do código não deve ser confundida com o lançamento de um instalador pronto. Além disso, a inferência local não garante operação totalmente autônoma, pois aplicativos conectados, comandos de voz, modelos remotos e tarefas em segundo plano que utilizam assinaturas externas podem transmitir dados a provedores externos. A documentação de segurança descreve afirmações e verificações de servidores, e não uma sandbox isolando os agentes dos arquivos do proprietário. A publicação Pandaily não instalou o software nem reproduziu o desempenho declarado.

Huawei apresenta arquitetura de segurança Kirin 9050 com suporte a criptografia pós-quântica
Leia mais
technode.com

Huawei apresenta arquitetura de segurança Kirin 9050 com suporte a criptografia pós-quântica

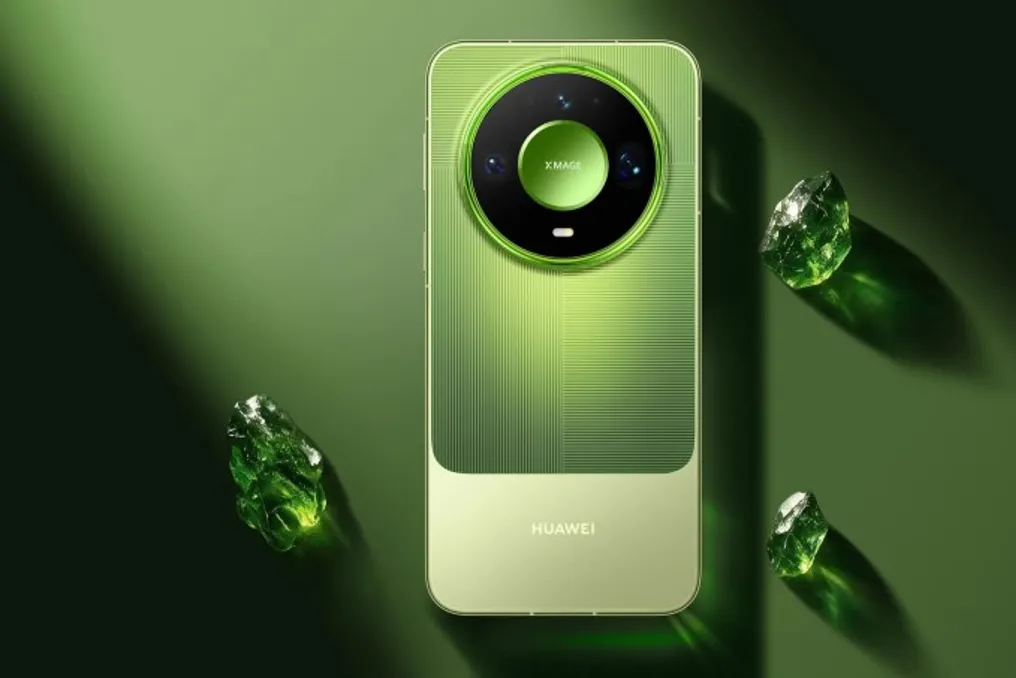
A Huawei revelou na quarta-feira os detalhes da arquitetura de segurança da série de chips Kirin 9050. Foi declarado que os chips móveis suportam criptografia pós-quântica e foram testados quanto à resistência a ataques quânticos.

De acordo com informações da Huawei, esta arquitetura combina um processador móvel de segurança com um chip de elemento seguro integrado e recebeu a certificação de segurança CCRC EAL5+.

Estes dois componentes de segurança funcionam em conjunto para garantir a proteção de dados, a confidencialidade, bem como a segurança das comunicações e o carregamento seguro do sistema. A criptografia pós-quântica foi desenvolvida para proteger informações contra potenciais futuros computadores quânticos que podem comprometer métodos de criptografia amplamente utilizados.

Esta divulgação ocorreu após recentes análises técnicas da Huawei relativas às capacidades de computação, gráficos e exibição do Kirin 9050.

Empresa de Cibersegurança alerta para fraudes após falhas registradas na Microsoft
Leia mais
rtp.pt

Empresa de Cibersegurança alerta para fraudes após falhas registradas na Microsoft

Uma empresa de cibersegurança emitiu um alerta sobre o aumento de fraudes que se seguiram a falhas operacionais ocorridas na Microsoft. Em decorrência destes incidentes, o Centro de Cibersegurança solicitou que todos os usuários redobrassem a atenção e cautela.

Em relação ao impacto dessas falhas, foi noticiado que houve um colapso na Microsoft que afetou o setor de Saúde. No entanto, o Governo assegurou que o funcionamento do Estado permaneceu normal durante o período dos problemas técnicos.

Popular