Vulnerabilidade no iOS permitia gravar áudio sem permissão do usuário
Leia mais
Olhar Digital
olhardigital.com.br

Vulnerabilidade no iOS permitia gravar áudio sem permissão do usuário

Uma vulnerabilidade de segurança foi descoberta em dispositivos iPhone e iPad que permitia que aplicativos gravassem áudio mesmo depois que o usuário proibia o acesso ao microfone.

Em alguns testes, a gravação continuou mesmo quando o dispositivo estava bloqueado ou o aplicativo estava em segundo plano, e o indicador de uso do microfone não era exibido na tela. Esta vulnerabilidade, identificada como CVE-2026-65339, foi corrigida pela Apple em atualizações de segurança.

O problema residia no serviço de áudio do sistema da Apple chamado audiomxd. Normalmente, o iOS usa o mecanismo Transparency, Consent, and Control (TCC) para verificar qual processo está solicitando acesso ao microfone e se ele tem permissão do usuário.

A vulnerabilidade permitia que o aplicativo fornecesse informações de identificação falsas ao serviço, fingindo ser o próprio audiomxd. Assim, ele poderia usar o caminho de autorização interno e iniciar a gravação, contornando a verificação de permissões do sistema.

Isso ocorria porque o serviço aceitava a identificação fornecida pelo próprio aplicativo através de um identificador chamado audit token, usado para reconhecer processos em execução. O programa podia enviar um identificador correspondente ao serviço de áudio, fazendo com que o sistema interpretasse a solicitação como uma operação interna.

A Apple eliminou esse problema. Agora, o serviço verifica a identidade real de quem solicita o acesso, obtendo essa informação do kernel do sistema. Aplicativos externos também exigem uma permissão especial que eles não podem fornecer sozinhos para substituir essa identificação.

O problema foi descoberto independentemente por dois pesquisadores: Nick Tsitsarkin da Meta Red Team X e o engenheiro de segurança Mustafa Kalap.

Kalap conseguiu reproduzir a vulnerabilidade no iOS 26.6, lançado em 27 de julho, bem como na versão beta do iPadOS 27. Seus testes mostraram que a gravação deveria começar com o aplicativo aberto, mas continuava após o aplicativo ir para segundo plano ou o dispositivo ser bloqueado.

Outro aspecto notado dizia respeito ao comportamento do indicador laranja que sinaliza o uso do microfone. Em um dos experimentos de Kalap, este indicador estava ausente tanto na Dynamic Island quanto no Centro de Controle. Nos testes de Tsitsarkin, o indicador estava ausente em uma versão anterior, mas apareceu em uma posterior.

Os aplicativos usados por Kalap foram instalados através do Xcode, ferramenta de desenvolvimento da Apple, e não passaram por verificação na App Store. Portanto, os experimentos não permitem determinar se a empresa teria detectado ou prevenido a distribuição de um programa com tal comportamento.

A vulnerabilidade afetava exclusivamente a captura de áudio através do serviço do sistema e não concedia acesso a outras permissões de privacidade. Tanto a Apple quanto os pesquisadores relataram que não havia evidências de exploração deste erro em ataques.

As primeiras atualizações de segurança foram lançadas em 17 de agosto de 2026, incluindo iOS 26.6.1 e iPadOS 26.6.1. Para dispositivos mais antigos, a empresa forneceu iOS 18.7.11 e iPadOS 18.7.11 em 26 de outubro.

A correção também foi distribuída para outros sistemas da empresa. Nas notas de atualização de agosto, a Apple descreveu o problema como uma vulnerabilidade que poderia permitir que um aplicativo divulgasse informações confidenciais dos usuários.

Como não há uma configuração capaz de bloquear este mecanismo de contorno, a instalação das atualizações de segurança fornecidas pela Apple é necessária para corrigir este erro. O artigo sobre o problema apareceu pela primeira vez no Olhar Digital.
Histórias semelhantes

Vulnerabilidade antiga da Apple é usada novamente por hackers para roubar dados de iPhones
Leia mais
olhardigital.com.br

Vulnerabilidade antiga da Apple é usada novamente por hackers para roubar dados de iPhones

Hackers começaram a usar ativamente uma vulnerabilidade antiga nos sistemas da Apple para invadir navegadores e roubar credenciais. Esta falha afeta usuários de iPhone, Mac e iPad que não instalaram as atualizações lançadas em maio de 2024, conforme relata The Hacker News.

A Agência de Segurança Cibernética e Infraestrutura dos EUA (CISA) incluiu o código CVE-2024-27834 em seu catálogo de vulnerabilidades ativamente exploradas após confirmar novos ataques. Esta vulnerabilidade foi apresentada durante a competição Pwn2Own Vancouver em março de 2024.

Embora a Apple tenha lançado correções para iOS, iPadOS, macOS, tvOS, watchOS e Safari dois meses depois, dispositivos sem atualizações permanecem vulneráveis. Isso pode ocorrer devido ao esquecimento dos usuários ou à necessidade de manter versões antigas para operar com programas desatualizados.

Para disseminar os ataques, criminosos comprometeram a ferramenta Plerdy SEO Tracker, que os administradores usam para monitorar tráfego e visitas a sites. Além disso, eles criavam páginas falsas e infectavam portais legítimos.

A infecção ocorre durante o uso do Safari. Um código em JavaScript determina o modelo do dispositivo e verifica se o sistema está desatualizado. Ao detectar uma versão vulnerável, a exploração do erro é iniciada sem a necessidade de qualquer ação por parte da vítima, como clicar em um link ou baixar arquivos.

O principal objetivo dos invasores é capturar cookies de sessão, pequenos dados armazenados no navegador que mantêm a conexão do usuário aos serviços sem exigir a reentrada de senha a cada acesso. Com esses registros, os criminosos podem clonar a sessão da vítima em outro computador e acessar e-mails e plataformas de trabalho. Este método também permite contornar a autenticação de dois fatores (2FA), que geralmente exige um código temporário além da senha.

Os ataques são ligados ao grupo APT29, também conhecido como Cozy Bear ou Midnight Blizzard, associado ao Serviço de Inteligência Estrangeira da Rússia. A CISA também alerta usuários do Brasil: dispositivos Apple que ainda não receberam correções permanecem suscetíveis à exploração desta vulnerabilidade. Portanto, é crucial verificar se há atualizações pendentes no iPhone, iPad ou Mac e instalá-las para proteger os dispositivos. O artigo sobre a vulnerabilidade antiga da Apple, que está sendo usada novamente para roubar dados de iPhones, apareceu pela primeira vez no Olhar Digital.

Apple Music adiciona recurso Selfie Sing para gravação de vídeos de karaokê no iPhone
Leia mais
tecnoblog.net

Apple Music adiciona recurso Selfie Sing para gravação de vídeos de karaokê no iPhone

A Apple está implementando uma expansão nas funcionalidades de karaokê do Apple Music. Este novo recurso, denominado Selfie Sing, foi introduzido na versão beta do iOS 27.3 e possibilita aos usuários utilizar a câmera frontal juntamente com as letras sincronizadas das canções para realizar gravações.

Durante a gravação, o usuário consegue acompanhar a letra exibida na tela enquanto canta, e posteriormente, tem a opção de ajustar o volume da sua própria voz e aplicar diversos efeitos sonoros. O vídeo resultante pode ser guardado no aplicativo Fotos ou compartilhado com terceiros, conforme relatado pelo desenvolvedor Aaron Perris, do MacRumors, que divulgou um vídeo demonstrativo da funcionalidade.

As inovações preparatórias para a próxima iteração do iOS já estão sendo observadas pouco mais de uma semana após as alterações introduzidas pelo iOS 27.2, que trouxe uma nova estética visual, conferindo à interface do aplicativo um aspecto mais 'sóbrio'. Os custos de assinatura do serviço permanecem em R$ 23,90 para o plano individual e R$ 40,90 para o plano familiar.

O Selfie Sing atua como uma evolução do Apple Music Sing, um recurso de karaokê que foi lançado no iOS 16.2 em 2022, permitindo diminuir o volume dos vocais originais em músicas compatíveis para que o usuário possa cantar junto.

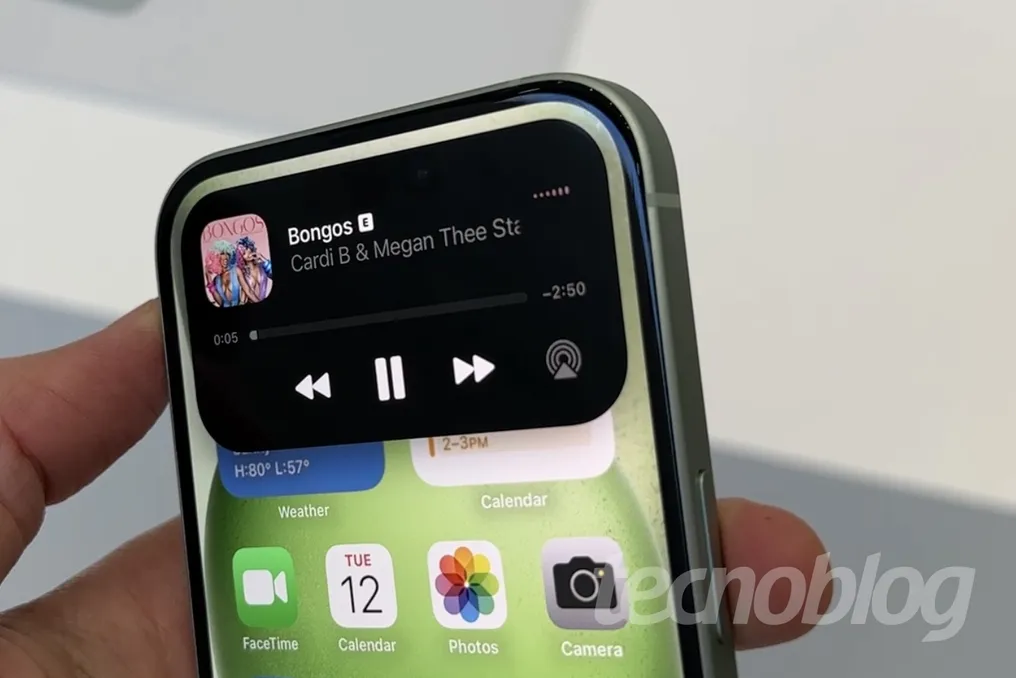
Com este novo modo, um ícone de câmera surge ao lado dos controles do Sing. Ao ser ativado, o Apple Music inicia uma interface de gravação utilizando a câmera frontal e mantém as letras sincronizadas visíveis. Após concluir a gravação, é possível balancear o volume da voz captada pelo microfone em relação ao volume da música.

Além disso, o Apple Music oferece quatro opções de efeitos para modificar a voz. No caso do iPhone Duo, o modo utiliza o formato dobrável de forma distinta: quando o aparelho está fechado, o usuário pode se filmar usando a câmera traseira principal, enquanto acompanha as letras na tela externa.

Atualmente, o Selfie Sing está disponível somente em dispositivos iPhone. De acordo com o Apple Insider, o recurso não foi encontrado em um iPad Pro rodando a mesma versão beta, embora o tablet tenha acesso ao Apple Music.

Mesmo estando em fase de testes, a Apple disponibilizou uma playlist específica para o Selfie Sing, segundo o MacRumors. Essa seleção musical inclui faixas como “Girls Just Want to Have Fun”, de Cyndi Lauper; “Like a Virgin”, de Madonna; e “Baby One More Time”, de Britney Spears.

Embora essa playlist possa estar acessível a usuários do iOS 27.2, lançado oficialmente pela companhia na semana anterior, isso não implica que o modo de gravação esteja liberado na versão atual. A Apple ainda não lançou o Selfie Sing na versão estável do sistema.

Popular