Cerca de 2,1 milhões de tentativas de acesso a sites fraudulentos foram bloqueadas no Uzbequistão
Leia mais
Podrobno.uz [uz]
podrobno.uz

Cerca de 2,1 milhões de tentativas de acesso a sites fraudulentos foram bloqueadas no Uzbequistão

De janeiro a setembro de 2026, quase 2,1 milhões de tentativas de acesso a recursos de phishing foram bloqueadas no Uzbequistão. Estas páginas falsas são criadas com o objetivo de roubar dados bancários e senhas dos usuários.

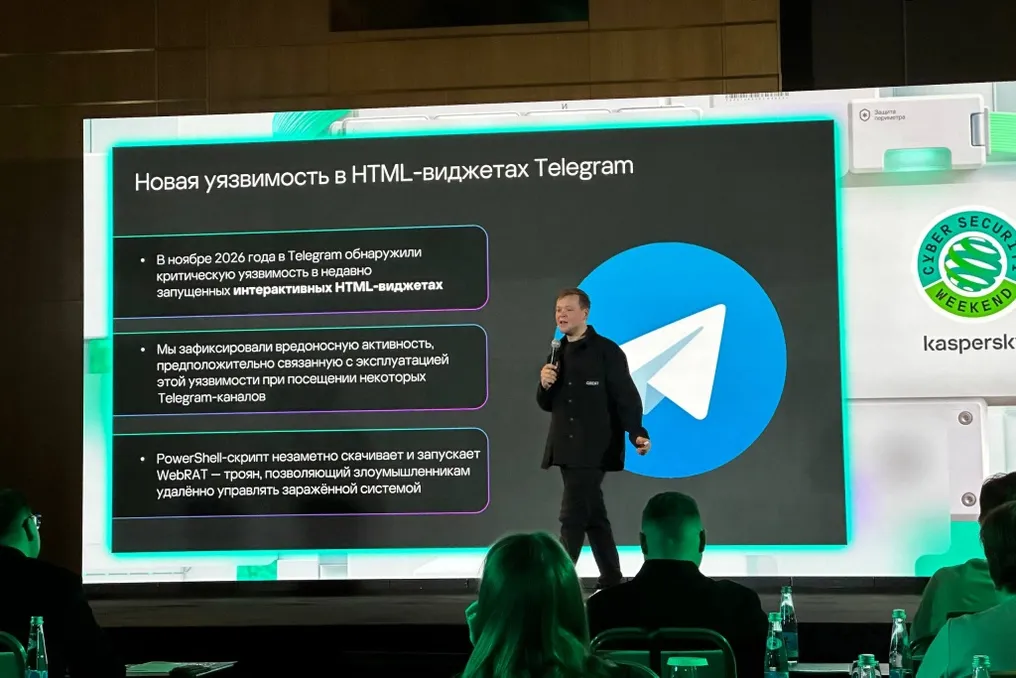
De acordo com os dados apresentados no evento Kaspersky CyberSecurity Weekend 2026 em Tashkent, no terceiro trimestre de 2026, o número de tais tentativas excedeu em mais de três vezes os indicadores do primeiro trimestre de 2025. É importante notar que o bloqueio de uma tentativa de abrir um site perigoso por um software de segurança não garante que o usuário se tornou vítima de fraudadores.

Como ocorre o golpe

Um dos métodos de fraude mais comuns são os e-mails que imitam mensagens de empregadores ou serviços online conhecidos. Durante testes simulados em empresas do Uzbequistão, foi descoberto que 13% do pessoal clicou em links em e-mails sobre o suposto vencimento de senha. Além disso, 7% dos funcionários responderam a uma notificação sobre a aprovação de uma conta de trabalho do ChatGPT, e outros 6% responderam a uma mensagem sobre o suposto uso incorreto de seguro médico.

Esses cenários fizeram parte de um teste controlado destinado a avaliar a suscetibilidade dos funcionários a esquemas de fraude, portanto, os resultados obtidos não indicam um hack real de contas.

Uso de novas tecnologias em fraudes

Konstantin Isakov, especialista em cibersegurança, relatou outra tática: os invasores enviavam mensagens prometendo pagamentos de compensação. Para aumentar a confiança, eles usavam o serviço legítimo do Google, mas os cliques nos links podiam levar a páginas da web falsas.

Os especialistas também observam que os golpistas estão usando ativamente inteligência artificial para criar mensagens convincentes, livres de erros gramaticais. Portanto, mesmo um e-mail bem redigido não deve ser considerado seguro se ele exigir subitamente que você clique em um link, forneça uma senha ou confirme dados de cartão de crédito.

Recomendações para usuários e empresas

Valery Zubanov, diretor geral da 'Kaspersky Lab' nas regiões do Cazaquistão, Ásia Central e Mongólia, enfatizou que as empresas precisam não apenas adquirir soluções de proteção, mas também realizar treinamento de funcionários sobre regras de segurança. Especialistas aconselham os usuários comuns a sempre verificar o endereço do site e nunca inserir senhas ou códigos SMS através de links contidos em mensagens suspeitas.

Anteriormente, usuários do Telegram recebiam avisos sobre notificações falsas que exigiam passar por uma 'verificação de segurança' dentro de doze horas; na verdade, tais mensagens são usadas para roubar contas.
Histórias semelhantes

Uzbequistão entra no top dez mundial na detecção de arquivos maliciosos em computadores
Leia mais
podrobno.uz

Uzbequistão entra no top dez mundial na detecção de arquivos maliciosos em computadores

O Uzbequistão ocupou o nono lugar no ranking mundial da porcentagem de usuários cujos computadores foram detectados com arquivos maliciosos. No terceiro trimestre de 2026, entre os usuários do software de segurança 'Kaspersky Lab' no país, vírus capazes de danificar dispositivos ou roubar dados foram identificados em 25,25% dos usuários.

Na conferência Kaspersky CyberSecurity Weekend 2026, realizada em Tashkent, foi observado que o indicador médio mundial para o mesmo período foi de 10,88%. Neste ranking, o Uzbequistão está posicionado entre a República do Congo e a Camarões; acima dele estão Turcomenistão, Tajiquistão e Afeganistão. Deve-se ressaltar que a estatística considera apenas usuários de produtos da empresa que consentiram em compartilhar dados de ameaças sem revelar informações pessoais.

De acordo com a empresa, no período de janeiro a setembro de 2026, 53,2% dos usuários no Uzbequistão enfrentaram tais ameaças pelo menos uma vez. Entre funcionários de empresas, esse percentual foi de 44,1%, e 29,4% dos usuários detectaram arquivos perigosos vindos diretamente da internet, enquanto quase 14% dos clientes corporativos registraram incidentes semelhantes. Esses indicadores são calculados para nove meses, o que não permite uma comparação direta com dados de um único trimestre.

Valery Zubanov, diretor geral da 'Kaspersky Lab' no Cazaquistão, Ásia Central e Mongólia, comentou sobre os motivos da alta posição do Uzbequistão. Ele sugeriu que isso está relacionado não tanto ao maior interesse de hackers no país, mas sim às peculiaridades dos hábitos de consumo e ao uso de diversos serviços. Por exemplo, existe um risco maior de problemas onde as pessoas trocam frequentemente documentos por meio de pen drives. A situação também é influenciada pela frequência de atualização de softwares e instalação de ferramentas de proteção.

Especialistas alertam que há riscos adicionais para os negócios relacionados ao aumento da atividade de backdoors — programas que garantem acesso oculto de terceiros ao computador — e stealers, projetados para roubar senhas e credenciais. Tais ataques podem levar à perda de informações críticas ou à paralisação temporária de processos produtivos.

Zubanov recomendou que as empresas se concentrem no treinamento de pessoal sobre os fundamentos da cibersegurança: atualização oportuna de software, armazenamento seguro de senhas e desconfiança em chamadas e arquivos suspeitos. Anna Kulashova, vice-presidente de desenvolvimento de negócios da empresa na Rússia, países da CEI e Mongólia, acrescentou que não se deve carregar documentos corporativos internos descuidadamente em serviços públicos de inteligência artificial.

Anteriormente, o Ministro das Tecnologias Digitais, Sherzod Shermatov, pediu que as organizações do Uzbequistão intensificassem as medidas para fortalecer a segurança de seus sistemas e realizassem verificações regulares quanto à presença de vulnerabilidades.

Popular