Black Friday 2025 registrou 29 mil tentativas de fraude em quatro dias, causando prejuízos de R$ 30,7 milhões
Leia mais
Olhar Digital
olhardigital.com.br

Black Friday 2025 registrou 29 mil tentativas de fraude em quatro dias, causando prejuízos de R$ 30,7 milhões

A Black Friday de 2025 foi marcada por um alto índice de atividades fraudulentas no comércio eletrônico brasileiro, totalizando quase 30 mil tentativas de fraude. Essas tentativas estão ligadas a prejuízos estimados em R$ 30,7 milhões, conforme aponta o Mapa da Fraude da Serasa Experian.

Durante os quatro dias analisados, foram registradas aproximadamente 7,4 mil ocorrências diárias. O receio de sofrer golpes impacta diretamente o comportamento do consumidor, visto que 86% dos entrevistados admitiram ter abandonado uma oferta promocional por temer fraudes digitais. Esses dados servem para mapear os desafios de segurança para quem planeja aproveitar as ofertas da Black Friday de 2026.

As operações suspeitas apresentaram um valor médio de R$ 1.034,77, o que representa cerca de 45% a mais do que o valor médio dos pedidos legítimos, indicando que as transações fraudulentas envolviam quantias superiores às compras normais.

O período do dia também foi relevante no levantamento: entre a meia-noite e as 5h, a participação das tentativas ultrapassou 0,6%, atingindo um pico de cerca de 1,3%. Fora desse intervalo, o percentual não alcançou 0,6%.

A sexta-feira oficial de promoções concentrou o maior volume de incidentes, com mais de 9,5 mil tentativas associadas a R$ 11,2 milhões. Ao incluir a Cyber Monday, realizada em 1º de dezembro, o número total de registros subiu para 36,3 mil.

O estudo também revelou distinções entre grupos etários; as Gerações Y e Z foram responsáveis por 71,6% das tentativas com idade identificada. Em relação aos produtos, cadarços de tênis chamaram a atenção devido ao volume de ocorrências. Por serem itens de baixo custo, eles podem ser utilizados por golpistas para validar os dados de pagamento de uma vítima antes de prosseguir com compras de maior valor. Em contrapartida, um modelo de console e uma geladeira foram os produtos que concentraram os maiores valores associados entre os itens destacados pela Serasa.

O problema de fraude não se restringiu aos dias de vendas promocionais. Ao longo de todo o mês de novembro de 2025, foram detectadas quase 180 mil tentativas de fraude no e-commerce, somando R$ 161,4 milhões em prejuízos.

Uma pesquisa conduzida pela Serasa Experian em setembro de 2026, envolvendo 1.480 participantes, detalha as ameaças que mais preocupam os consumidores. Os sites falsos lideraram as menções, citados por 53% dos respondentes. Em seguida, golpes relacionados ao Pix foram apontados por 42%, e anúncios fraudulentos em redes sociais foram mencionados por 32%.

Este cenário de ameaças digitais também é refletido nos registros gerais: na semana da Black Friday de 2025, houve um aumento de 99% nas ameaças digitais quando comparado à média das três semanas anteriores.

Eric Dhaese, vice-presidente de Autenticação e Prevenção à Fraude da Serasa Experian, enfatizou que o grande volume de transações concentrado em poucos dias exige vigilância tanto de empresas quanto de consumidores. Ele declarou: «A Black Friday concentra um volume muito elevado de transações em poucos dias e, para empresas e consumidores, isso exige atenção reforçada à segurança».

Para mitigar o risco de cair em golpes durante as compras, a Serasa oferece recomendações específicas.
Histórias semelhantes

Fraudes em telecomunicações em Moçambique caem 64% em 2025, mas métodos de burlas se tornam mais complexos
Leia mais
noticiasaominuto.com

Fraudes em telecomunicações em Moçambique caem 64% em 2025, mas métodos de burlas se tornam mais complexos

As fraudes no setor de telecomunicações em Moçambique diminuíram 64% durante o ano de 2025, totalizando 195.045 casos. No entanto, o regulador alertou que os esquemas de fraude estão se tornando mais elaborados, o que representa um obstáculo tanto para a segurança das redes quanto para a proteção dos usuários.

De acordo com o Relatório de Segurança e Resiliência das Telecomunicações 2025, publicado pelo Instituto Nacional das Comunicações de Moçambique (INCM), os incidentes registrados geraram um prejuízo financeiro acumulado de 128,31 milhões de meticais. Este dado indica que a queda no volume de ocorrências não resultou na eliminação dos danos causados pelas práticas fraudulentas.

O referido relatório foi apresentado aos provedores de serviços do setor na última terça-feira, e ele avalia a segurança e a capacidade de reação frente a fraudes, ameaças, falhas técnicas e outros problemas nos serviços de telefonia móvel, internet e transmissão televisiva.

Entre as formas de fraude mais comuns apontadas, destacam-se a modalidade conhecida como «Wangiri», que envolve ligações breves feitas para convencer os receptores a retornar a chamada, frequentemente para números internacionais ou de valor agregado. Outras modalidades incluem a SIMBOX, ligada ao desvio indevido de chamadas internacionais, e o SMS Phishing, que utiliza mensagens falsas para roubar informações pessoais, bancárias ou códigos de acesso.

Helena Fernandes, presidente do conselho de administração do INCM, observou que a redução no número de fraudes é um aspecto positivo. Contudo, ela enfatizou que a constante evolução dos métodos de fraude exige uma resposta que seja contínua e bem coordenada.

Citada no comunicado do INCM divulgado recentemente sobre o relatório, Fernandes declarou: «Embora a redução registada constitua um sinal positivo, importa reconhecer que estas e outras modalidades de fraude continuam a representar um desafio significativo para a segurança do setor e para a proteção dos consumidores. Isso exige que continuemos atentos e a modernizar os nossos sistemas de prevenção, deteção e controlo».

Adicionalmente, o documento aponta riscos decorrentes de eventos climáticos extremos. Foi mencionado que os ciclones Dikeledi e Jude causaram a paralisação de 174 estações de telecomunicações, evidenciando fragilidades nas infraestruturas e a necessidade urgente de fortalecer a redundância dos sistemas e garantir a continuidade dos serviços.

Diante desses desafios, o órgão regulador defende o fortalecimento da colaboração entre as operadoras e as entidades do setor. Isso deve ser feito por meio do compartilhamento rápido de informações, do registro sistemático de incidentes, da promoção da educação digital e da implementação de mecanismos eficientes para denunciar e prevenir fraudes.

Vulnerabilidade Crítica em Sistema de Compressão de Dados Ameaça Sites e Pode Permitir Execução Remota de Código por Hackers
Leia mais
olhardigital.com.br

Vulnerabilidade Crítica em Sistema de Compressão de Dados Ameaça Sites e Pode Permitir Execução Remota de Código por Hackers

Uma vulnerabilidade crítica no sistema de compressão de dados força as empresas de tecnologia a lançar atualizações de segurança para prevenir ataques que podem comprometer servidores e aplicativos. Esta vulnerabilidade, denominada HTTP2Shell, afeta o Brotli, uma tecnologia desenvolvida pelo Google e usada em vários elementos da infraestrutura de internet.

Esta falha é classificada como muito séria, com uma pontuação de 9,2 em uma escala de dez. Ela é capaz de causar corrupção de memória, vazamento de dados, interrupção de serviços e, sob certas circunstâncias, execução remota de código. O último cenário permite que um invasor execute comandos no sistema vulnerável.

O problema, identificado sob o código CVE-2026-111497, também é conhecido como Node2Shell e Broccoli2Shell. Entre os softwares potencialmente afetados estão Node.js, aplicativos .NET e pacotes Python que utilizam versões vulneráveis do decodificador Brotli.

De acordo com a TechRadar, muitas empresas e projetos já começaram a distribuir correções. No entanto, no momento da publicação do material, não havia confirmação de que esta vulnerabilidade estava sendo usada em ataques maliciosos reais.

O problema levou vários projetos a lançar atualizações de segurança. O Google atualizou a biblioteca Brotli em 21 de outubro, lançando as versões 1.0.10, 1.1.1 e 1.2.1. No mesmo dia, o Node.js também lançou correções. A vulnerabilidade afeta as linhas 22.x, 24.x e 26.x do ambiente de execução usado para executar código JavaScript fora dos navegadores.

No fim de semana, a Microsoft publicou uma atualização de emergência para o .NET. A empresa alertou que a exploração bem-sucedida pode levar ao aumento de privilégios em sistemas vulneráveis. Além disso, pacotes Python que usam o decodificador receberam correções em 23 de outubro.

A TechRadar listou as versões corrigidas, mas enfatizou que a existência dessas versões não significa que todos os sistemas que usam essas tecnologias sejam vulneráveis. O risco depende das versões instaladas, das bibliotecas utilizadas e de como cada aplicativo processa os dados. Também é importante lembrar que alguns programas contêm sua própria cópia do decodificador, portanto, os administradores devem verificar as dependências e atualizar os componentes realmente utilizados.

Esta corrida para corrigir o HTTP2Shell chama a atenção para um problema mais amplo: a manutenção da segurança da infraestrutura digital, que depende de muitos componentes, bibliotecas e servidores que nem sempre são atualizados regularmente.

Um aviso recente sobre PHP — outra tecnologia amplamente utilizada para criar sites — mostrou como esse problema pode se agravar se os responsáveis pela manutenção não aplicarem patches de segurança. Embora as vulnerabilidades do PHP sejam diferentes do HTTP2Shell, ambos os casos ilustram as dificuldades de proteger sistemas que dependem de componentes de software mantidos por diferentes organizações.

Segundo a CNET, a própria PHP Foundation, uma organização sem fins lucrativos que apoia a segurança e o desenvolvimento da linguagem, opera com apenas um funcionário permanente e cerca de 14 funcionários em tempo parcial, além de voluntários do conselho. A diretora executiva da organização, Elizabeth Barron, declarou à Reuters que a demanda por mudanças de segurança no código PHP aumentou devido à expansão das ameaças identificadas por inteligência artificial (IA), na ausência de um crescimento correspondente no número de funcionários.

A conscientização dos responsáveis pelos sites também é um obstáculo. Uma pesquisa citada pela CNET e realizada entre 121 proprietários de pequenas empresas que mantêm seus próprios sites mostrou que 45% nunca tinham ouvido falar de PHP, e 71% não sabiam se seu site usava essa tecnologia.

A responsabilidade pela aplicação de correções varia dependendo da infraestrutura. Alguns serviços de hospedagem gerenciada realizam atualizações para os clientes, enquanto proprietários de servidores próprios devem agir por conta própria. Para visitantes comuns de sites, atualizar o navegador ou mudar senhas não eliminará a vulnerabilidade no servidor de outra organização; a proteção depende primariamente da atualização oportuna dos componentes e da adoção de medidas de segurança adequadas pelos responsáveis pelos aplicativos.

A principal recomendação é instalar as atualizações disponíveis para os componentes afetados. Após a correção, pode ser necessário reiniciar processos e reconstruir imagens de contêineres para garantir que os serviços parem de usar versões vulneráveis.

Se não for possível aplicar a correção imediatamente, existem medidas temporárias para reduzir o risco. No caso de aplicativos Python, a solução temporária é remover os pacotes Brotli vulneráveis e as dependências opcionais que os utilizam. Os administradores também podem configurar proxies, balanceadores de carga ou firewalls de aplicativos para bloquear certas solicitações com corpos empacotados em Brotli. No entanto, essa medida não garante proteção total aos aplicativos que recebem respostas maliciosas de outros servidores e tentam descompactá-las. Para Node.js, não existe uma alternativa completa à atualização.

O apelido HTTP2Shell refere-se a outra vulnerabilidade recente conhecida como PHP2Shell, que afetou o PHP, uma linguagem amplamente usada no desenvolvimento de sites e aplicativos. Ambas as vulnerabilidades têm um aspecto preocupante em comum: sob certas condições, podem abrir caminho para a execução remota de código. Isso torna a correção particularmente importante para organizações que mantêm sistemas abertos à internet.

No entanto, as vulnerabilidades em si são diferentes e afetam componentes distintos. A correção do PHP2Shell não protege automaticamente o ambiente contra o HTTP2Shell, assim como a atualização do Brotli não resolve problemas específicos do PHP. No caso do HTTP2Shell, a TechRadar mencionou provas de conceito públicas, mas não indicou exploração confirmada no mundo real. Apesar disso, a disponibilidade das correções e a potencial gravidade do problema tornam a verificação dos sistemas afetados uma prioridade. O artigo 'Falha crítica ameaça sites e pode permitir que hackers executem códigos remotamente' apareceu pela primeira vez no Olhar Digital.

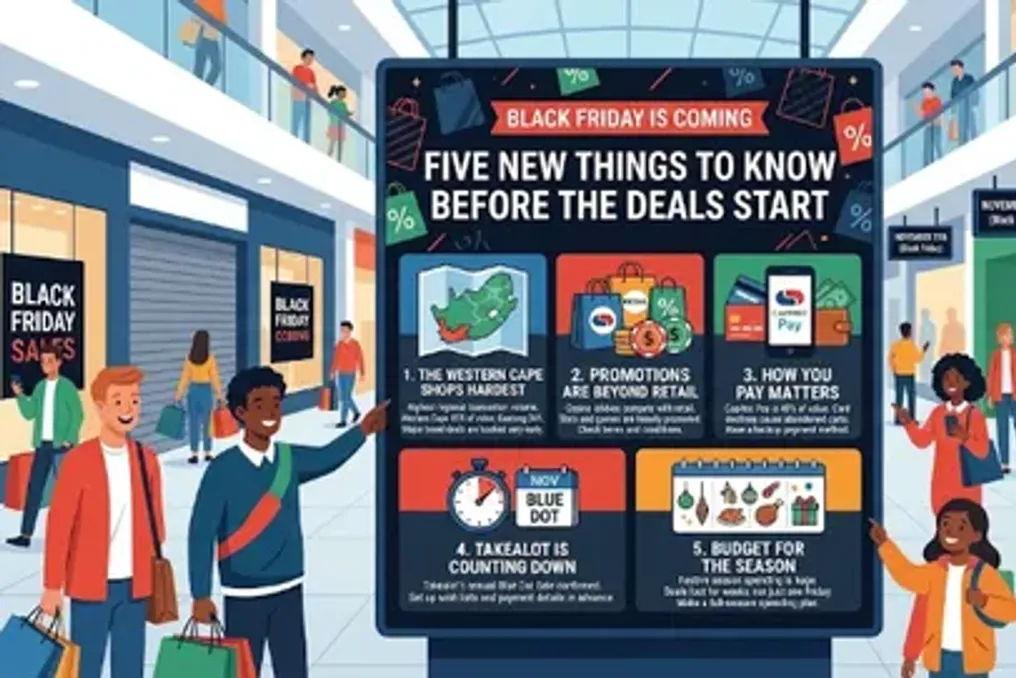
Cinco pontos importantes a saber antes das vendas da Black Friday
Leia mais
iol.co.za

Cinco pontos importantes a saber antes das vendas da Black Friday

A contagem regressiva para 27 de novembro continua, e as listas de desejos estão sendo preenchidas em todos os dispositivos móveis. Anteriormente, a Black Friday estava associada a uma única e caótica agitação matinal nas lojas, mas a temporada de promoções agora se estende por semanas e vai muito além das lojas de varejo.

As vendas do Blue Dot da Takealot foram confirmadas por mais um ano. Além disso, os cassinos estão oferecendo ativamente suas promoções sazonais na mesma tela onde os usuários comparam preços de tênis. A divisão online da Sun International demonstrou um crescimento de 35,5% no primeiro semestre deste ano, impulsionado principalmente por slots e jogos de cassino, portanto, a concorrência pela atenção em novembro não será apenas entre varejistas.

Em primeiro lugar, as lojas no Cabo Ocidental participam mais ativamente das liquidações quando os descontos começam. Às 9h da manhã na Black Friday do ano passado, a Peach Payments já processou o dobro do volume de transações em comparação com o mesmo horário em 2024. Cerca de 65% desse valor veio do Cabo Ocidental, enquanto Gauteng registrou 34%. Uma única viagem foi paga em R380.000 antes que a maioria das pessoas terminasse o café da manhã.

A Peach Payments está sediada em Woodstock, no endereço Brickfield Canvas, e atende tanto varejistas quanto casas de apostas, de modo que a mesma infraestrutura que processa pagamentos em uma loja de roupas lida com depósitos em cassinos no outro lado do aplicativo. De acordo com dados do ano passado, no novembro deste ano, o Cabo Ocidental fará compras de forma mais ativa e rápida do que o resto do país.

Em segundo lugar, as promoções não se limitam apenas às lojas. A Sun International, proprietária da GrandWest, informou que sua receita online aumentou 35,5% no primeiro semestre de 2026, em comparação com o crescimento nacional do jogo online, que foi de cerca de 19%. O crescimento ainda é impulsionado principalmente por slots e jogos de cassino entre clientes fiéis, o que leva as plataformas a usar ativamente promoções para manter o engajamento dos jogadores durante o período festivo. Giros grátis, bônus de depósito e cashback agora aparecem na mesma caixa de entrada junto com newsletters de lojas de varejo.

O mercado de cassinos online sul-africanos realiza sua própria versão de liquidação sazonal, oferecendo promoções que mudam semanalmente durante novembro e dezembro. A diferença é que a promoção de varejo é simples: você vê o preço e compra, enquanto a promoção de cassino geralmente inclui termos de apostas e limites de saque que precisam ser lidos com atenção. Verificar os termos antes de concordar é equivalente a estudar a política de devolução antes de comprar uma televisão.

Em terceiro lugar, o método de pagamento determina se você receberá um desconto. De acordo com o Relatório de Varejo Online de 2026 da Peach Payments e World Wide Worx, o Capitec Pay em alguns sistemas de pagamento processa cerca de 40% do valor do pagamento, e o crescimento dos pagamentos através de carteiras digitais foi de mais de 35% em termos anuais. O outro lado da moeda é que 61,2% dos varejistas citaram recusas de cartão como a principal razão para carrinhos abandonados. Uma recusa de cartão ao finalizar a compra na Black Friday significa que outra pessoa receberá sua transação.

Manter um método de pagamento de reserva, seja um segundo cartão, uma opção de transferência bancária instantânea ou uma carteira digital, é uma preparação básica. O mesmo se aplica ao carregamento de conta em cassinos durante uma promoção. Um depósito malsucedido no meio de uma janela de bônus pode levar à perda total da oferta. É necessário configurar os métodos de pagamento antes do início da temporada, e não quando você está olhando para o cronômetro regressivo.

Em quarto lugar, a Takealot começa a contagem novamente. A Takealot confirmou a realização de sua liquidação anual Blue Dot este ano, com descontos adicionais para participantes TakealotMORE. A lista completa de ofertas ainda não foi divulgada, mas o formato é conhecido: ofertas diárias, itens de estoque limitado e ofertas exclusivas para o aplicativo, que são rapidamente esgotados.

Na liquidação do ano passado, categorias como eletrônicos, eletrodomésticos e cosméticos foram líderes nas primeiras horas. Um passo sábio é configurar sua conta, salvar dados de pagamento e adicionar itens à lista de desejos antes do início da liquidação. Esperar pela manhã para ver significa competir com milhões de outras pessoas pelo mesmo item.

Finalmente, planeje um orçamento para toda a temporada, não apenas para uma sexta-feira. A Wonga estima os gastos na temporada festiva em R289 bilhões, e um estudo da UCT mostra que a economia festiva sul-africana é superior a R500 bilhões por ano. Este é um valor significativo de dinheiro que sai das contas entre novembro e janeiro.

A tentação é ver a Black Friday como um evento único, mas as promoções, sejam elas de varejo ou de cassino, ocorrem semanas antes e depois. Vale a pena gastar cinco minutos comparando as ofertas em seus termos reais, e não apenas no desconto anunciado, quer você esteja comparando dois televisores ou dois bônus de depósito. Entre na temporada com um valor definido em mente e um plano de como segui-lo.

Faltam seis semanas para a Black Friday, o que é tempo suficiente para elaborar um orçamento, organizar os métodos de pagamento e decidir o que você realmente quer antes que o barulho comece. As ofertas aparecerão tanto nas lojas quanto nos cassinos. Os que aproveitam melhor a temporada de promoções são aqueles que se prepararam com um plano.

Popular