Conselho de Segurança de Dados da Índia apresenta guia de responsabilidade por IA para empresas indianas
Leia mais
Business Standard
business-standard.com

Conselho de Segurança de Dados da Índia apresenta guia de responsabilidade por IA para empresas indianas

O Conselho de Segurança de Dados da Índia (DSCI) lançou um guia setorial sobre responsabilidade por inteligência artificial, focado na Índia, referente à IA agente. Este documento pode ajudar significativamente a determinar quem é responsável se um agente sair do controle ou violar suas obrigações.

Em vez de propor novos padrões, este guia esclarece como as doutrinas obrigatórias existentes se aplicam aos sistemas autônomos de IA de vários fornecedores e mostra onde exatamente reside a responsabilidade ao longo de toda a cadeia de valor que leva a IA ao uso.

Ele aborda os casos de uso da IA agente, os tipos de impacto e os riscos que esses sistemas podem criar, bem como os fatores que determinam a responsabilização. Além disso, o documento explica por que uma abordagem proporcional e claramente distribuída para governança, supervisão e responsabilidade é importante para a Índia, a fim de orientar a indústria de usuários e acelerar a adoção responsável de IA.

O relatório observa que a determinação da responsabilidade desempenhará um papel importante dependendo de onde os modelos estão hospedados, bem como quem os possui e controla. A escolha da hospedagem distribui a responsabilidade de maneira diferente. A arquitetura e a escolha da hospedagem determinam se a responsabilidade será distribuída por toda a cadeia de valor ou concentrada dentro da empresa, o que gera o paradoxo central da implantação de IA em ambientes corporativos.

O controle da arquitetura e a propriedade dos espaços de decisão eliminam o escudo externo de responsabilidade, e, provavelmente, as empresas se tornarão os principais proprietários legais tanto da infraestrutura quanto do comportamento do agente.

A responsabilidade, essencialmente, recai sobre cinco grupos que utilizam a IA: organizações usuárias, fornecedores de serviços e integradores, empresas de produtos e startups, fornecedores de ferramentas e frameworks, fornecedores de soluções de nuvem e infraestrutura, e fornecedores de modelos.

O guia adverte contra considerar a responsabilidade como uma escolha binária entre a organização usuária final e os participantes da cadeia de valor. Eles alertam que apresentar essa escolha como um 'ou' ou outro entre o usuário final e o participante superior da cadeia de valor será juridicamente incorreto, tecnicamente impreciso, comercialmente paralisante e minará as condições de igualdade de jogo.

Além disso, o relatório indica que a IA penetra nas empresas por vários caminhos, como navegadores, copilotos, IA generativa em software corporativo, bem como modelos e ferramentas de IA. Cada um desses caminhos carrega sua própria questão de responsabilidade, portanto, cada caminho requer atenção e estudo cuidadoso. Riscos desconhecidos ou não identificados podem levar a empresa a ser responsabilizada sem ter a capacidade de tomar medidas.
Histórias semelhantes

Riscos ocultos de segurança cibernética da IA: Como assistentes diários ameaçam dados corporativos
Leia mais
iol.co.za

Riscos ocultos de segurança cibernética da IA: Como assistentes diários ameaçam dados corporativos

A principal desvantagem da integração da inteligência artificial nos fluxos de trabalho diários é que os mecanismos de proteção críticos são implementados somente depois que a tecnologia já está profundamente enraizada no trabalho. Empresas e especialistas integraram rapidamente ferramentas generativas em suas operações desde o início, considerando a gestão de dados e a privacidade do usuário como questões secundárias.

Como resultado, as medidas de segurança reativas modernas se assemelham mais a um adesivo sobre rachaduras estruturais crescentes do que a uma solução robusta e abrangente para o problema. Essa vulnerabilidade é especialmente notável entre pequenas e médias empresas (PMEs).

De acordo com os dados do Índice de Segurança de Dados da Microsoft, impressionantes 32% dos incidentes de segurança relatados pelas empresas inquiridas foram diretamente relacionados ao uso de IA generativa.

A instalação de barreiras defensivas após a implantação deixou de ser apenas um problema operacional isolado; tornou-se um dilema global generalizado, afetando vários setores e fronteiras. Muito poucas organizações modernas permanecem intocadas, à medida que as equipes de liderança tentam avaliar seu nível real de exposição dentro de rastros digitais em expansão.

Um estudo da Morgan Stanley para 2026 destaca essa tensão, mostrando que 90% das empresas inquiridas consideram os dados corporativos como a principal fonte de riscos operacionais, sendo que 56% apontam suas ferramentas internas de IA como o motor desse risco. No entanto, é preocupante que apenas 41% mantêm um registro rigoroso e centralizado dos modelos de IA ativos, juntamente com uma propriedade departamental designada.

Cibercriminosos atacam intencionalmente essas 'zonas cinzentas' institucionais, aperfeiçoando táticas desenvolvidas para explorar o atrito operacional causado pela implementação descontrolada de IA. O phishing de credenciais continua sendo a arma escolhida principal.

Conforme observado no Relatório de Defesa Digital da Microsoft para 2026, contas legítimas comprometidas agora representam 20% de todos os acessos iniciais violados às redes corporativas. O relatório enfatiza uma verdade fundamental: a inteligência artificial não muda os fundamentos tradicionais de segurança — ela apenas fornece aos adversários uma maneira mais rápida e escalável de tirar proveito de deficiências organizacionais conhecidas.

Quando um perfil corporativo conectado ao espaço de trabalho de IA é invadido, cada arquivo proprietário, registro de cliente ou documento estratégico inserido nesse ecossistema torna-se instantaneamente acessível aos invasores.

Historicamente, os funcionários individuais representavam o elo mais fraco no perímetro de defesa de uma organização. A dependência profunda das ferramentas diárias de IA apenas intensifica esse fator humano. Quando um funcionário pega uma planilha confidencial do OneDrive e a carrega em um assistente pessoal de IA não verificado para cumprir um prazo urgente da tarde, ele ignora inadvertidamente cada firewall, controle de acesso e política interna destinada a proteger essa propriedade intelectual. Na maioria das vezes, essa violação ocorre sem má intenção ou consciência das consequências de longo prazo para a empresa.

Para combater essa vulnerabilidade, as empresas devem estabelecer imediatamente limites claros e executáveis que definam quais categorias de dados podem interagir com mecanismos de IA, reforçar essas políticas com verificações de conformidade rigorosas e estabelecer uma propriedade clara da propriedade intelectual.

Manter um equilíbrio disciplinado entre os insights de negócios fornecidos aos modelos de IA e o quão profundamente essas plataformas regulamentam o trabalho diário é um dos desafios mais urgentes de cibersegurança enfrentados pela liderança hoje — e este desafio só aumentará no futuro.

Especialista aponta que privacidade de dados se torna questão de avaliação de startups de IA na Índia
Leia mais
yourstory.com

Especialista aponta que privacidade de dados se torna questão de avaliação de startups de IA na Índia

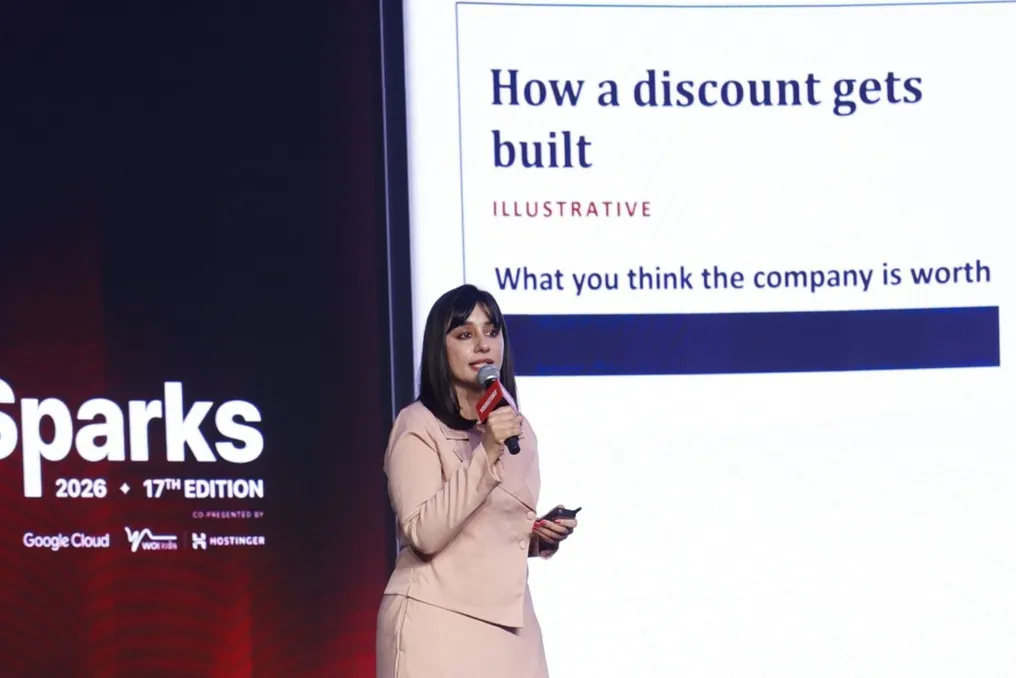
À medida que as startups indianas criam ativamente produtos baseados em inteligência artificial, a forma como elas gerenciam dados pessoais pode determinar o valor futuro dessas empresas. Shivarti Bajaj, sócia gerente da RSD Bajaj Global Law Firm, destacou no simpósio anual YourStory TechSparks 2026 que a privacidade não pode mais ser vista como uma questão secundária.

Segundo ela, os fundadores não estão apenas lançando produtos; eles estão formando ativos que podem ser avaliados, vendidos, desvalorizados ou até confiscados se não forem criados e não atenderem aos requisitos adequadamente. Bajaj observou: «Quando criamos produtos, estamos criando empresas, ativos».

A propriedade intelectual permanece a primeira linha de defesa. Marcas comerciais protegem as marcas criadas por empresas D2C, patentes são importantes para inovações em tecnologias profundas, e direitos autorais e proteção de design cobrem criadores, semicondutores e hardware de Internet das Coisas. No entanto, Bajaj apontou que um risco mais novo e menos compreendido são os conjuntos de dados que as empresas coletam e geram.

Para ilustrar a seriedade da situação, ela citou o exemplo da aquisição do negócio operacional da Yahoo pela Verizon. O valor inicial da transação foi de US$ 4,83 bilhões, mas após a divulgação de dois grandes vazamentos de dados pela Yahoo, o preço foi reduzido em US$ 350 milhões, e a Verizon assumiu parte dos litígios relacionados.

Bajaj afirmou que compradores e investidores agora consideram os custos de remediação ao determinar o preço. Independentemente de a empresa operar nos setores D2C, edtech, tecnologias profundas ou IA, ela pode esperar uma redução na avaliação se não tiver um mapa de dados, não puder provar o consentimento, colaborar com fornecedores que processam dados sem contratos ou não tiver um plano de resposta a vazamentos.

Na Índia, essas questões estão se tornando extremamente relevantes. As Regras de Proteção de Dados Pessoais (DPDP Rules) estão sendo implementadas em fases durante 18 meses, a partir de 13 de novembro de 2025, com obrigações totais entrando em vigor até maio de 2027. Após a plena entrada em vigor, as multas legais podem chegar a 250 crore de rúpias por violações de segurança e até 200 crore de rúpias por cada caso de não apresentação de relatório de vazamento ou processamento incorreto de dados de crianças.

Bajaj enfatizou: «Não estamos falando de alguns milhares. São coisas muito sérias que exigem grande conformidade».

Ela também demonstrou quão rápido a regulamentação pode evoluir. Após o uso indevido de imagens geradas por IA através do Grok no X em janeiro deste ano, o governo introduziu regras de mídia sintética até fevereiro. Essas regras exigem que o conteúdo gerado por IA seja rotulado e contenha metadados identificando a ferramenta utilizada, o que significa que a lacuna entre o incidente e a regulamentação foi de pouco mais de um quarto de ano.

Embora ainda não haja uma lei específica de IA na Índia, suas diretrizes de governança de IA estabelecem sete princípios orientadores focados em confiança, consentimento e responsabilidade. Para Bajaj, a conclusão mais importante para os desenvolvedores é o princípio de «privacidade por design». Isso significa garantir a conformidade, a consistência dos dados e os mecanismos de consentimento no nível do código, design e cadeia de suprimentos desde o início.

O consentimento deve ser específico. Dados coletados para um propósito, como reconhecimento facial, não podem ser usados para treinar um modelo. A retirada do consentimento também deve ser tão simples quanto fornecê-lo. Ao contrário de muitos regimes mundiais que estabelecem a idade de consentimento digital entre 13 e 16 anos, a Índia considera qualquer pessoa menor de 18 anos como criança, exigindo consentimento parental verificado.

Ela citou o exemplo americano do Everalbum, um aplicativo de fotos que usava imagens de clientes para treinar modelos de reconhecimento facial sem consentimento adequado. Eventualmente, a empresa foi ordenada a excluir não apenas os dados, mas também os modelos construídos com eles. Bajaj declarou: «Seus dados de treinamento carregam direitos — direitos de privacidade, direitos de propriedade intelectual».

A responsabilidade também não pode ser terceirizada. Sob a estrutura DPDP, a responsabilidade recai sobre o fiduciário dos dados, e os vazamentos devem ser relatados ao Conselho de Proteção de Dados em até 72 horas. Plataformas que atuam como intermediárias enfrentam prazos ainda mais rigorosos e devem responder a deepfakes e outros conteúdos de IA usados indevidamente em questão de horas.

Bajaj pediu enfaticamente aos fundadores que mapeiem seus dados pessoais, revelem o que está sendo usado para treinar modelos, especifiquem cada fornecedor nas notificações aos usuários e obtenham consentimento específico. Em sua opinião, se isso for feito corretamente, a privacidade por design protegerá a avaliação da empresa e ajudará a Índia a criar propriedade intelectual para o mundo. Ela concluiu: «Você constrói uma empresa por dinheiro, mas, no final, você a constrói por valor».

Popular