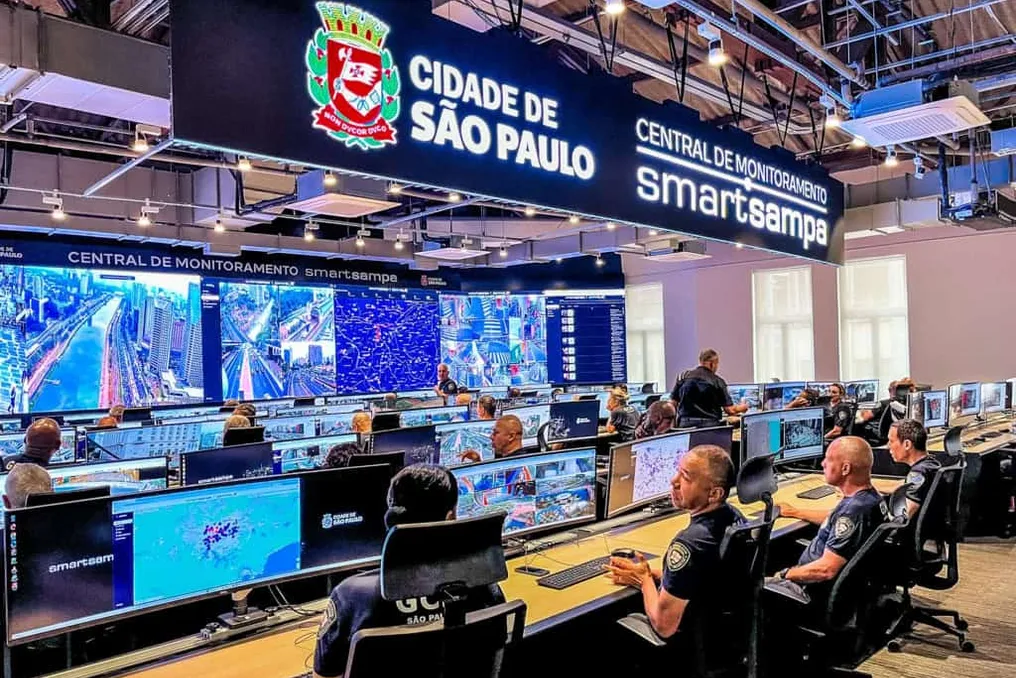
Uma vulnerabilidade no Smart Sampa, o sistema de vigilância operado pela Prefeitura de São Paulo, possibilitou o acesso não autorizado a mais de 58 mil câmeras. Essa exposição ocorreu após dados confidenciais ficarem disponíveis na internet por aproximadamente onze meses, afetando locais críticos como hospitais, escolas e creches.
De acordo com o UOL, o material comprometido incluía credenciais de acesso e informações relativas a agentes de segurança. Embora a prefeitura tenha atribuído o vazamento a um servidor específico e negado qualquer falha nos protocolos de segurança do programa, o repositório público continha 181 pares de logins e senhas de usuários autorizados, dados de mais de seis mil agentes de segurança, além de instruções para replicar o sistema em dispositivos móveis e computadores.
Com essas informações obtidas, jornalistas conseguiram visualizar imagens de veículos e pessoas circulando pelas vias da capital paulista, bem como acessar câmeras instaladas em centros de atendimento a dependentes químicos, creches e hospitais. Além disso, foi possível acessar a plataforma da Sentinelx, fornecedora da tecnologia, sem a necessidade de passar pelo processo de autenticação de dois fatores.
Após ser notificada, a prefeitura implementou reforços de segurança. Uma investigação adicional revelou interfaces que, segundo um especialista em tecnologia entrevistado pelo UOL, poderiam permitir o envio de dados sem uma verificação adequada da identidade do remetente. Os riscos iam além das imagens, pois as credenciais também davam acesso a registros e informações pessoais contidas na base de dados.
Rafael Alcadipani, professor da Fundação Getulio Vargas (FGV) e especialista em segurança pública, alertou que o acesso às imagens poderia expor a movimentação de equipamentos de segurança e autoridades, afirmando que tal estrutura estatal poderia ser usada pelo crime contra o próprio Estado. Pedro Saliba, pesquisador da Data Privacy Brasil, também manifestou sua crítica, classificando o incidente como uma 'falha gravíssima em termos de privacidade e vigilância'.
Saliba enfatizou que os sistemas de monitoramento devem aderir aos princípios da Lei Geral de Proteção de Dados (LGPD), incluindo transparência, necessidade, finalidade e segurança no manuseio das informações. As questões sobre a proteção de dados se somam à falta de clareza sobre o uso de reconhecimento facial. A Prefeitura informou que não possui acesso ao código-fonte, aos modelos de inteligência artificial ou às bases usadas para treinar os algoritmos, e que não realiza auditorias independentes desses modelos.
Outro ponto de atenção levantado pelos registros de abordagens é o seguinte: entre novembro de 2024 e maio de 2026, 268 indivíduos foram levados a delegacias após alertas do reconhecimento facial, mas foram posteriormente liberados. Desses casos, 75 apresentaram inconsistências na identificação, 181 tinham mandados desatualizados e 12 tiveram problemas cadastrais.
Em comunicado oficial, a Prefeitura de São Paulo alegou que o vazamento foi causado ilegalmente por um servidor, que foi identificado, afastado e está sob investigação da Corregedoria da Guarda Civil Metropolitana. A administração refutou a ideia de fragilidades nos mecanismos de segurança e contestou a classificação do evento como uma falha na plataforma. A prefeitura também detalhou que reforçou a proteção com a implementação de senhas exclusivas, autenticação em duas etapas e validação via SMS para a criação de novas senhas, mencionando ainda a fiscalização do Tribunal de Contas do Município e a contratação de consultoria especializada em governança e privacidade.
O Smart Sampa emprega reconhecimento facial para localizar pessoas desaparecidas ou procuradas e para identificar veículos furtados ou roubados. No entanto, a exposição dos dados coloca em xeque tanto os controles de acesso quanto a salvaguarda das informações coletadas por esta extensa rede de vigilância urbana.