Biznesni Q-Kun uchun tayyorlash: Kvant hisoblashlarning kriptografik ishonchga tahdidi
Batafsil
TechCentral
techcentral.co.za

Biznesni Q-Kun uchun tayyorlash: Kvant hisoblashlarning kriptografik ishonchga tahdidi

Har bir yirik tashkilotda koʻplab odamlar tushunmaydigan juda qimmatli narsa mavjud – bu kriptografik ishonch. U kompaniyalarga onlayn bankchilik orqali milliardlab mablagʻlarni qayta ishlashga, bulutda kontakt-markazlarini boshqarishga va hatto butun dunyo boʻylab masofaviy xodimlarni autentifikatsiya qilishga imkon beradi. Biroq, «Q-Kun» konsepsiyasi bu vaziyatni tubdan oʻzgartirishga qodir.

Kvant hisoblashlar kvant fizikasi tamoyillari asosida qurilgan ilgʻor soha boʻlib, u eng kuchli superkompyuterlardan ham eksponensial ravishda tezroq murakkab muammolarni hal qilish imkonini beradi. Yaqinda Xitoy AQShning eng yaxshi mashinalarini ortda qoldirib, dunyodagi eng tezkor superkompyuterni yaratgani kuzatildi. Kvant kompyuterlari kriptografik kalitlar kabi murakkab matematik muammolarni soniyalarda hal qila oladi, chunki hozirgi eng tezkor superkompyuterlarning ularni buzishi uchun trilyonlarca yil kerak boʻlar edi.

Bularning barchasi bizni Q-Kun tushunchasiga olib keladi – bu kvant kompyuterlari standart ochiq kalitli shifrlashni buzish uchun yetarli darajada kuchli boʻlishadigan nazariy yoki yaqinlashayotgan lahza. Haqiqatan ham, Q-Kun sodir boʻladimi? Google kompaniyasi oʻz tizimlarini postkvant kriptografiyasiga migratsiya qilish uchun 2029 yil muddatini belgiladi. Bundan tashqari, AQSh hukumati yaqinda 2028 yilga kvant kompyuterini ishlab chiqish chaqirigʻi berdi.

Bu shuni anglatadiki, kvant hisoblashlar kriptografik ishonchni qiymatini yoʻqotishi yoki yoʻq qilishi mumkin boʻlgan juda real xavf mavjud. Lekin nima boʻlsa, bu hech qachon sodir boʻlmasa? Albatta, bu faqat ilmiy-fantastik qoʻrqitish boʻlishi umidida muammoni eʼtiborsiz qoldirishdan koʻra, noxush kejimlardan saqlanish uchun oldindan tayyorgarlik koʻproq muhimdir.

Noqulay haqiqat shundaki, koʻplab direktorlar kengashlari xavf mavjud emasdek harakat qilmoqda, shu paytda standartlashtirish organlari, tartibga soluvchilar va yetakchi texnologik kompaniyalar mavjud kriptografiyaning oʻrnini yaratish ustida ishlamoqda.

Holatni inkor etish

Bugun mijoz brauzerda qulf belgisini yoki agent bulut platformasiga kirganda, ochiq kalitli kriptografiya ishlatiladi: internet koʻzi ostida ikkita begona odam maxf kalitni kelishadi, bu kalitni hujumchilar klassik kompyuterlar yordamida tiklay olmaydi. Biroq, kriptografik jihatdan ahamiyatli imkoniyatlarga ega kvant kompyuteri bu taxminni toʻliq oʻzgartiradi. Avval xavfsiz deb hisoblangan narsa zaif nuqtaga aylanishi mumkin, chunki hujumchilarga yopiq kalitlarni ochiq shakldan olish real imkoniyat beradi, bu esa ularga himoyalangan maʼlumotlarni oʻqish yoki soxtalashtirish imkonini beradi.

Himoyasini mustahkamlashga intilayotgan kompaniyalar ikki xil xavf bilan duch kelishadi. Aniqqor xavf Q-Kun dan keyin yuzaga keladi, bu paytda hujumchilar shifrlangan sessiyalarga kirib olishadi – masalan, mijozlar va portalatlar, agentlar va kompaniya bulut xizmatlari oʻrtasidagi yoki hatto internetdagi ichki tizimlar orasidagi – va ularni dekriptatsiya qilishadi. Ikkinchi, yanada xavfliroq xavf allaqachon sodir boʻlmoqda. U «Hozir yigʻish, keyin dekriptatsiya qilish» (Harvest Now, Decrypt Later, HNDL) deb ataladi. Hujumchilar bugun oʻqiy olmaydigan shifrlangan trafikni ushlab olishlari va uni arzon narxda saqlashi mumkin. Keyin, Q-Kun sodir boʻlganda, kecha «xavfsiz» boʻlgan aloqa ertangi kundagi sizib chiqishga aylanadi.

Nima uchun hozir harakat qilish kerak?

Kvant hisoblashlarga tayyorlanishni ikkinchi darajali IT loyihasi sifatida qarash mumkin emas. Maxfiylik va autentifikatsiyaning asosini tashkil etuvchi mexanizm – yaʼni ishonch – ishdan chiqqanda, bu oddiy konfiguratsiya xatosi emas, balki boshqaruv muammosiga aylanadi. Kvant hisoblashlardagi taraqqiyot uzoqroq kvant holatlari va foydalanish uchun koʻproq mos keladigan kubitlarga oʻxshash birdaniga yutuqlar orqali sodir boʻladi. Bu taraqqiyot Google postkvant kriptografiyasiga migratsiya qilish boʻyicha ichki muddatlarini tezlashtirgani bilan tasdiqlanadi.

Dunyoning eng yirik bulut muhitlaridan birini boshqaradigan va kvant uskunalarini ishlab chiqadigan bunday miqyosdagi kompaniya jadvalini tezlashtirayotganida, «nazariy» yoki «juda erta» deb chezdiruvchi direktorlar kengashlari xavfli oʻyin oʻynashadi. Passivlik tobora asossiz xavfni boshqarish qaroriga aylanmoqda. Kriptografik infratuzilmaning keyingi avlodining standartlashtirilishi allaqachon boshlangan. AQSh Milliy standartlar va texnologiyalar instituti (NIST) postkvant algoritmlarni tanlab belgilagan: kalitlarni oʻrnatish uchun ML-KEM, shuningdek raqamli imzolar uchun ML-DSA va SLH-DSA. Bundan tashqari, Fips 206 standarti loyihasi ishlab chiqilmoqda va bu gʻoyalarni rasmiy xavfsizlik stekiga chuqurroq integratsiya qilmoqda.

Bular mahsulotlarni taklif qiluvchilar tomonidan «kvantga chidamli» mahsulotlarni taqdim etishda foydalanadigan asosiy elementlardir. Biznes rahbariyeti barcha batafsil maʼlumotlarni bilishi shart emas, lekin ularning mavjudligi quyidagilarni anglatishini tushunishi kerak: sanoat «agar» savolidan «qancha tez» savoliga oʻtdi. Yevropa Ittifoqi raqamli operatsion chidamlilik toʻgʻrisidagi direktivasi (DORA) «kvant tartibga solish» emas, ammo u moliyaviy tashkilotlar va ularning muhim xizmat koʻrsatuvchilari kriptografiyaga qayerda va qanday tayanayotganini tushunishlari kerakligini talab qiladi. U ularni tahdid yoki texnologiya modellaridagi oʻzgarishlar paytida barqarorlikni saqlash qobiliyatini isbotlashga majbur qiladi.

Tashkilotlar hozir nima qila oladi? Bir amaliy qadam – bu materiallarning kriptografik spetsifikatsiyasini (cryptographic bill of materials) talab qilishdir, bu biznesning mijozlar kirishi, toʻlov oqimlari, API shlyuzlari va masofaviy kirish kabi muhim funksiyalar uchun ochiq kalitli kriptografiyaga qayerga bogʻliqligini koʻrsatuvchi qisqa xarita hisoblanadi. Ushbu aniq koʻrinishsiz, «kvant strategiyasi» haqidagi har qanday suhbat shunchaki taxmin boʻladi.

Bulut aloqalari va kontakt-markazlari tashkilotning mijozlar va jamoatchilik interneti bilan eng sezgir oʻzaro aloqalarining kesishish nuqtasida joylashgan. Yetkazib beruvchilarni tanlashda kompaniyalar oʻz kriptografik himoyasining katta qismini topshirishadi. Faqat ishlash vaqtini va funksiyalarni soʻrash yetarli emas; biznes birlashtirilgan aloqa yetkazib beruvchilari sertifikatlarni miqyosda qanday aylantirishlari, tokenlar hayot davomini qanday qisqartirishlari va ekotizim rivojlanishi bilan ML-KEM va ML-DSA kabi postkvant standartlarini qanday joriy etishni rejalashtirishlari haqida savollar berishi kerak.

Q-Kunning aniq sanasi faqat keyinchalik, ehtimol, buzilish yoki jim, ammo shoshilinch standart yangilanishi tufayli aniq boʻladi. Balki, u hech qachon sodir boʻlmasin. Shunga qaramay, kvant hisoblashlarga tayyorgarlikni raqamli ishonchni himoya qilish boʻyicha kengroq majburiyati qismi sifatida koʻrib chiqqan direktorlar kengashlari kamida, hamma nazariy boʻlsa ham, ishonchli himoyani taʼminlaydilar va agar Google va boshqalar haqsiz boʻlsa, ishonchli javob va himoya liniyasiga ega boʻladilar. Qolganlar esa, hech qachon kelmaydigan uchrashuvga taklif kutganlik sababini tushuntirishga majbur boʻladilar.
Oʻxshash hikoyalar

Birinchi kvant kompyuterlari Braziliya ga yetib keldi va milliy ilmiy tadqiqotlarda yutuqni belgiladi
Batafsil
olhardigital.com.br

Birinchi kvant kompyuterlari Braziliya ga yetib keldi va milliy ilmiy tadqiqotlarda yutuqni belgiladi

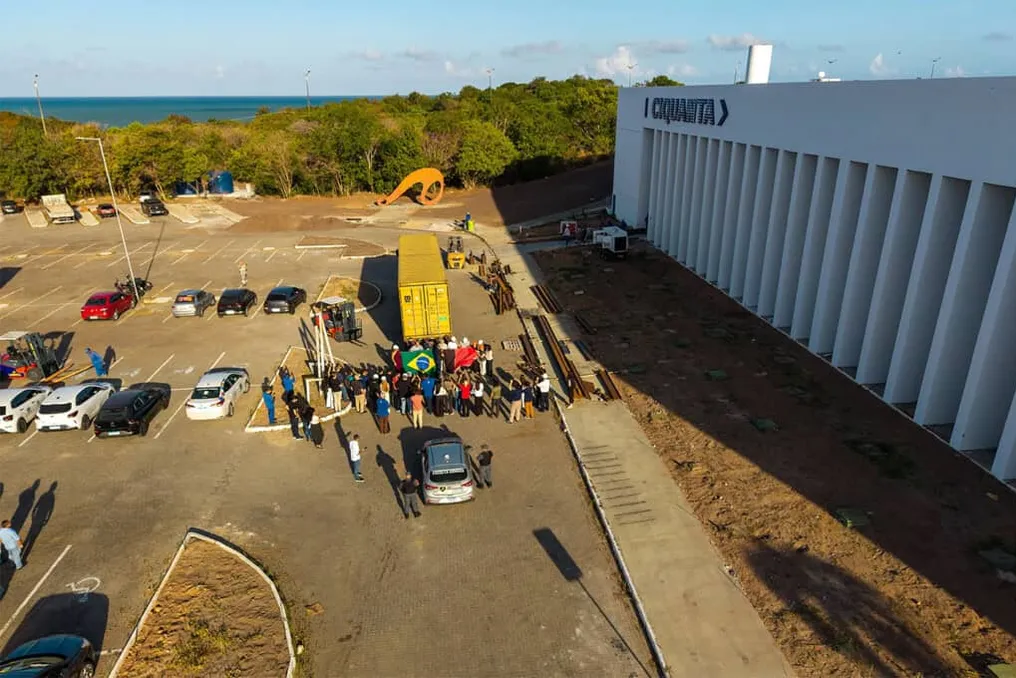
Latino-Amerikadagi birinchi kvant kompyuterlari dushanba kuni, yaʼni 16-suni Braziliya ga kiritildi va bu mahalliy ilmiy tadqiqotlar uchun muhim taraqqiyotni ifodalaydi. Xitoyda ishlab chiqarilgan ushbu jihozlar Paraiba shtatining João Pessoa shahriga oʻrnatiladi va bu texnologiyaga Braziliya olimlariga kirish imkonini beradi, bu avval faqat bir nechta mamlakatlarga xos edi.

Bu tashabbus faqat mashinalarni ishga tushirishdan iborat emas; u texnologiya transferi va kasbiy malaka oshirishni ham oʻz ichiga oladi, maqsad esa Braziliyaning oʻz kvant kompyuterlarini ishlab chiqara olishiga yordam berishdir.

Mashinalar Paraiba Kvant Kompyuteri va Texnologiyalari Xalqaro Markazida (Ciquanta) joylashgan eski Sanʼat Stantsiyasi binosida joylashtiriladi. Shtat tomonidan taxminan 150 million BRL miqdoridagi mablagʻ ajratilishi bilan, loyiha universitetlar, korxonalar va tadqiqot markazlarini tibbiyot, sanoat, energiya va raqamli xavfsizlik sohalarida innovatsiyalar yaratish salohiyatiga ega hududga bogʻlashni maqsad qilgan.

Asosiy farq maʼlumotlarni qayta ishlash birligida yotadi. Anʼanaviy kompyuterlar faqat nol yoki birni ifodalaydigan bitlar bilan ishlaydi, kvant kompyuterlari esa qubitlardan foydalanadi. Qubitlar ushbu holatlarning kombinatsiyasini namoyon etish qobiliyatiga ega, bu kvant superpozitsiyasi deb ataladigan xususiyatdir.

Boshqa muhim tushuncha — bu qubitlar oʻrtasida korrelyatsiyalar hosil qiluvchi miltillanishdir. Bunday xususiyatlar anʼanaviy mashinalar ishlatadigan hisoblash usullaridan farqli boʻlgan hisoblash usullarini ishlab chiqishga imkon beradi, bu esa baʼzi muammo turlarini yuqori samaradorlik bilan hal qilish potentsialini taqdim etadi.

Kvant kompyuteri barcha vazifalarda tabiiy ravishda tezroq emas va joriy uskunalarni almashtirmaydi. Paraiba Ilm, Texnologiya, Innovatsiya va Oliy Taʼlim Vazirligi (Secties)ning maʼlumotlariga koʻra, uning ustunligi aniq foydalanish sohalarida, ayniqsa murakkab simulyatsiyalar va keng imkoniyatlar doirasini oʻz ichiga olgan vazifalarda namoyon boʻladi.

Masalan, tibbiyot va farmatsevtika sanoatida bu texnologiya molekulyar xatti-harakatni simulyatsiya qilish va yangi moddalarni kashf etishda yordam beradi. Logistika sohasida u yoʻnalishlarni optimallashtirishi mumkin. Bundan tashqari, energiya, qishloq xoʻjaligi, iqlim va moliya Ciquanta uchun ustuvor sektorlardir.

Raqamli xavfsizlik boshqa hayotiy yoʻnalishni tashkil etadi. Juda ilgʻor kvant kompyuterlari mavjud kriptografiya tizimlariga zarar yetkazishi mumkin. Shu sababli, tadqiqotchilar ham bunday tahdidga qarshi maʼlumotlarni himoya qilish uchun maxsus yaratilgan kvantdan keyingi kriptografiyani ishlab chiqishga eʼtibor qaratishlari kerak.

Kvant kompyuterlari superoʻtkazgich zanjirlarga asoslangan protsessorlardan foydalanadi. Ushbu komponentlarning toʻgʻri ishlashi uchun ular mutlaq noldan juda yaqin haroratda ishlashi kerak, bu esa -273,15 daraja Selsiyusga teng nazariy chegaradir.

Chiplar superoʻtkazgich materiallardan qurilgan protsessorlarda materiallarning xususiyatlarini saqlab qolish uchun mutlaq noldan yaqin ishlashni talab qiladi. Paraiba Ilm, Texnologiya, Innovatsiya va Oliy Taʼlim Vaziri va Fizika doktori Claudio Furtado Olhar Digital intervyusida jarayonni batafsil tushuntirdi. U sovutishning azotli suyuq helium-3 va helium-4 aralashmasidan foydalanib, juda past haroratga erishganini tushuntirdi.

Furtado qoʻshimcha qilib, chip texnologiyasi superoʻtkazgich va yaxshi ishlashni taʼminlash uchun 10 ming kelvin atrofida ishlaydi. Bu harorat diapazoni zarur, chunki chip superoʻtkazgichlardan yasalgan Josephson ulanishlari bilan qurilgan.

U termik nazorat protsessorlarning kvant holatlarini saqlab qolish uchun muhimligini taʼkidladi, chunki issiqlik kvant koherensiyasining yoʻqolishiga sabab boʻlishi va hisoblashlarga zarar yetkazishi mumkin. Shunday qilib, komponentlar xona atrof-muhit harorati taxminan 21°C boʻlsa ham, sovutish tizimi ichida izolyatsiya qilinadi.

Jihozlar Xitoy Elektron Texnologiya Guruhining Korporatsiyasi (CETC) tomonidan ishlab chiqarilgan va osiyo mamlakatidan Pernambukuya, Suape portiga yetib kelgan. Keyinchalik, yukni kamaytirish uchun nazorat ostida va nazorat qilingan tezlikda yoʻllar orqali João Pessoa ga yetib bordi.

Vazir markazni joylashtirish uchun eski Sanʼat Stantsiyasini tanlash sababini mos keladigan infratuzilma va jihozlarni joylashtirish uchun qulay arxitektura xususiyatlari, masalan, kompyuterlar uchun nişlarni joylashtirish imkonini beruvchi baland tomosiga koʻrsatib, asoslab berdi. Bino laboratoriyalar, yordamchi maydonlar va tadqiqotchilar xonalari qabul qilish uchun moslashtirilmoqda.

Biroq, jismoniy tuzilma loyihaning faqat bir qismi hisoblanadi. Xitoy ishlab chiqaruvchisi bilan hamkorlik dizayn va chip ishlab chiqarish, kriogenika, sensorlar, texnik xizmat koʻrsatish, telemetriya, dasturiy taʼminot va kriptografiya boʻyicha bilimlar transferini oʻz ichiga oladi.

Braziliya mutaxassislarni tayyorlash allaqachon boshlandi. Dastlabki guruh onlayn kursda ishtirok etdi va keyin amaliy mashgʻulotlar uchun Xitoyga safar qildi, ular Xitoy jamoasi bilan birga jihozlarni yigʻishda hamkorlik qilishlari kerak. Yangi guruhlar doimiy ravishda shakllantiriladi.

Furtado shuni tushuntirdiki, shartnoma texnologik zanjirning turli bosqichlarini qamrab oladi va Braziliyaliklarga qurilmalarni tushunish va texnik xizmat koʻrsatish uchun zarur bilimni taqdim etadi. Kutish istagi bu bilimlarning milliy jihozlarni ishlab chiqishga olib kelishi, bu esa vazir tomonidan tashabbusning eng katta foydasi deb hisoblanadi. U shunday dedi: «Texnologik nuqtai nazardan, biz avvalo butun zanjirga kirish va uni egallashni amalga oshiramiz. Biz prototiplar haqida gapirmayapmiz, balki ishlaydigan jihozlar va texnologiya transferi haqida gapiryapmiz. Keyingi qadam – bu mamlakatning turli markazlaridagi Braziliya tadqiqotchilari ishtirokida shu yerda yangi kompyuterlar ishlab chiqaramiz.»

Ciquanta kvant kompyuterlarini universitetlar, tadqiqot institutlari, korxonalar va davlat organlariga taqdim etadi. Kirish bulut platformasi orqali amalga oshiriladi, bu tadqiqotchilarga mamlakatning turli hududlaridan masofadan jihozlardan foydalanishga imkon beradi, João Pessoa ga safar qilish zaruriyati yoʻq.

Loyihalarni tanlash muddatnomalar, ochiq chaqiruvlar va Finep (Ilmiy va Loyiha Moliyalashtiruvchi) hamda Softex (Braziliya Dasturiy Taʼminot Ustunliklarini Taraqqiyotga Chorlash Assotsiatsiyasi) kabi tashkilotlar bilan hamkorlik orqali amalga oshiriladi.

Ushbu institutlar tomonidan qoʻllab-quvvatlanadigan birinchi harakatlar tayyorgarlik va texnologik rezidensiya shakllantirishga qaratiladi, bu esa mutaxassislar uchun kompyuter va kvant texnologiyalari boʻyicha asosiy bilimlardan tortib ilgʻor bilimlargacha malaka oshirishni taklif etadi.

Markaz shuningdek, deep tech — ilmiy tadqiqotlar va murakkab texnologiyalarga asoslangan yechimlarni yaratadigan startaplar yaratilishini ragʻbatlantirishni maqsad qilgan. Dasturiy taʼminot hackathonlari, kurslar va universitetlar, korxonalar, sektoral assotsiatsiyalar va hukumat vakillari ishtirokida tadbirlar oʻz ichiga oladi.

Reja Ciquanta mustaqil Ijtimoiy Xizmat (SSA) boʻlib, Ilmiy, Texnologik va Innovatsion Institut (ICT) sifatida faoliyat yuritishini nazarda tutadi. Bu tuzilma moliyalashtirish manbalarini kengaytirish va Bem Qonuni va Axborot Qonuni kabi ragʻbatlantirish mexanizmlariga kirish imkonini beradi.

Kompyuterlarni yigʻish seshenba kuni, yaʼni 24-suni boshlashi va dekabr oxirigacha tugashi kutilmoqda, undan soʻng jihozlar sinovdan oʻtkaziladi va tasdiqlanadi. Birinchi tadqiqotlar 2027-yilning birinchi yarimida boshlanishi kutilmoqda.

Ciquanta moslashtirishlari davom etayotgan vaqtda, loyiha aholini kvant kompyuteri bilan tanishtirish uchun faoliyat yuritmoqda. Kompyuterlarning haqiqiy miqyosdagi nusxasi João Pessoa tarixiy markazidagi Texnologik Parkda namoyish etilmoqda va tadqiqotchilar tomonidan boshqariladigan bepul sayohatlar taklif etilmoqda.

Latino-Amerikadagi bu birinchi kvant kompyuterlarining Braziliya ga kelishi milliy fan uchun yangi chegaraning ochilishini bildiradi, bu texnologiyani mamlakatning tadqiqot infratuzilmasiga integratsiya qiladi va Braziliya olimlariga murakkab muammolarni oʻrganish va kelajakdagi texnologik oʻzgarishlarga hissa qoʻshish uchun imkoniyatlar yaratadi.

Kriptografiya talablari va kvantga chidamli xavfsizlikka oʻtish
Batafsil
yourstory.com

Kriptografiya talablari va kvantga chidamli xavfsizlikka oʻtish

Maʼlumotlar xavfsizligi tizimlari toʻgʻri ishlaganiga qaramay, koʻp yillar oldin shifrlangan maxfiy maʼlumotlar birdaniga dekodlanishi mumkin boʻlgan vaziyat yuzaga kelmoqda. Xavfsizlik tizimlari toʻgʻri ishlayotgan boʻlsa-da, maʼlumotlar almashinuv qilingan va shifrlash algoritmlari ishonchli deb hisoblangan, singari, buzilish belgisi aniqlanmagan. Biroq, hisoblash sohasidagi yutuqlar bu avval himoyalangan maʼlumotlarni zaif holatga keltirdi. Aynan shu muammo kvantga chidamli xavfsizlikni muhokama qilishni ragʻbatlantirmoqda.

Shifrlash bizning raqamli hayotimizning deyarli barcha jihatlarini himoya qilish uchun ishlatiladi. Bank tranzaktsiyalari, tibbiy maʼlumotlar, sanoat aloqasi va mudofaa tizimlari kabi sezgir maʼlumotlarni himoya qilish uchun qoʻllaniladigan shifrlash algoritmlari oʻnlab yillar davomida ishonchga sazovor boʻlgan. Shunga qaramay, kvant hisoblashlarining paydo boʻlishi baʼzi xavfsizlik turlari qanchalik samarali boʻlib qolishi haqidagi farazlarimizni shubha ostiga qoʻyadi.

Hozirgi vaqtda mashhur ochiq kalitli kriptografiyani buzishga qodir kvant kompyuterlari mavjud boʻlmasa-da, ularning paydo boʻlish imkoniyati maʼlumotlarning uzoq muddatli xavfsizligini taʼminlash zarur boʻlgan tashkilotlar uchun muhim omil hisoblanadi.

Zamonaviy kiberxavfsizlik turli maqsadlar uchun turli xil kriptografiya turlariga tayanadi. Maʼlumotlarni himoya qilish uchun Advanced Encryption Standard (AES) algoritmlari ishlatiladi. Avtorizatsiyani taʼminlash, kalitlarni oʻrnatish va raqamli imzolar uchun RSA va elliptik chiziqlar kriptografiyasi (ECC) kabi ochiq kalitli kriptografiya qoʻllaniladi.

Kvant hisoblashlarining ushbu kriptografik tizimlar uchun bir qator muammolari bor. Shor algoritmi yordamida yetarli darajada kuchli kvant kompyuteri nazariy jihatdan RSA va ECC asosidagi matematik muammolarni hal qila oladi, shu bilan ularga bogʻliq tizimlarni buzadi. Grover algoritmi esa simmetrik shifrlashdagi kalitlarni qidirishda nazariy tezlashuv beradi. AES-256 uchun bu toʻliq sinov usuli boʻyicha nazariy mustahkamlikni pasaytiradi, ammo bu AES-256 ni joriy kvant hisoblashlardan foydalangan holda amaliy ravishda buzilmaydi. Qaysi kriptografik tizimlar eng katta xavf ostida ekanligini tushunish muhim, toki nima oʻzgartirish kerakligini aniqlash mumkin boʻlmasin.

Yana bir muammo shundaki, hujumchilar bugun shifrlangan maʼlumotlarni yigʻib, kelajakda dekodlash uchun saqlashi mumkin. Bu «hozir yigʻish, keyinchalik dekodlash» (harvest now, decrypt later) deb ataladi va koʻp yillar davomida himoyalangan boʻlishi kerak boʻlgan maʼlumotlar uchun xavf tugʻdiradi. Maxfiy mudofaa aloqalari, moliyaviy maʼlumotlar va intellektual mulk dastlabki uzatilishidan ancha vaqt oʻtgandan keyin ham qiymatini saqlab qolishi mumkin.

Shifrlash algoritmini almashtirish oddiy vazifa kabi tuyulishi mumkin, ammo biz hozir ishlatayotgan raqamli infratuzilma turli xil xavfsizlik ehtiyojlariga ega koʻplab oʻzaro bogʻlangan tizimlardan iborat. Masalan, yuzlab ulangan sensorlar, kontrollerlar va aloqa qurilmalari boʻlgan sanoat obyekti tasavvur qilinishi mumkin. Ushbu qurilmalarning baʼzilari koʻp yillar oldin oʻrnatilgan boʻlishi va yana oʻn yil davomida ishlatilishi mumkin. Boshqalar cheklangan hisoblash quvvati, xotira yoki tarmoq ulanishiga ega boʻlishi mumkin. Yangi kriptografik mexanizmlarni bunday tizimlarga joriy etish vaqtini diqqat bilan koʻrib chiqish zarur.

Postkvant kriptografik algoritmlardan foydalanganda, mavjud ochiq kalitli kriptografiya mexanizmlariga qaraganda kattaroq kalitlar, imzolar yoki koʻproq hisoblash quvvati talab qilinishi mumkin. Bu farqlar aloqa tezligi, xotira va qayta ishlash samaradorligiga taʼsir qilishi mumkin. Real vaqt rejimidagi qurilmalar uchun hisoblash talablaridagi har qanday oʻzgarish tizim dizayniga taʼsir qilishi mumkin. Shu sababli, qurilmalar avtorizatsiyasi, kalitlarni boshqarish, aloqa protokollari va apparat mosligi kabi butun xavfsizlik arxitekturasini hisobga olish kerak. Bu faqat kvantga chidamlilikni taʼminlash uchun dasturiy taʼminotni yangilashdan iborat emas.

Biz postkvant kriptografiyaga moyillikni kuzatishni boshladik. AQSh Milliy standartlar va texnologiyalar instituti (NIST) 2024-yil avgust oyida uchta postkvant kriptografiya standartini tasdiqladi: kalitlarni oʻrnatish uchun ML-KEM, shuningdek, raqamli imzolar uchun ML-DSA va SLH-DSA. Ushbu standartlar tashkilotlarga anʼanaviy va kvant kompyuterlaridan hujumlarga qarshi kurashish uchun ishlab chiqilgan maʼlum kriptografik mexanizmlarni taqdim etadi. Biroq, bu standartlarni joriy etish shunchaki kriptografik algoritmlarni almashtirish emas.

Biz foydalanayotgan zaif kriptografiyani aniqlash, shifrlash kalitlari qanday hosil qilinishi va almashinishi kerakligini tushunish va mavjud tizimlar bu talablarni qoʻllab-quvvatlashi mumkinligini koʻrib chiqish kerak. Shuningdek, kanaldan tashqari kalitlarni taqsimlash va kvant kalitlarini taqsimlash kabi muqobil yondashuvlar oʻrganilmoqda. Bu usullar turli xil xavfsizlik xususiyatlarini taklif qiladi, ammo ular infratuzilma, xarajat, miqyoslash va moslik kabi amaliy masalalarni keltirib chiqaradi.

Barcha operatsion talablarga javob beradigan universal yechim mavjud emas. Toʻgʻri arxitektura maʼlumotlarning sezgirligiga, jalb qilingan qurilmalarga va aloqa sodir boʻladigan muhitga bogʻliq.

Tashkilotlar tayyorgarlik koʻrish uchun amalga oshirishi mumkin boʻlgan eng muhim qadamlardan biri kriptografik moslashuvchanlikni yaratishdir. Bu infratuzilmadan jiddiy oʻzgarishlarsiz kriptografik algoritmlar va protokollardagi oʻzgarishlarga moslasha oladigan tizimlarni ishlab chiqishni anglatadi. Birinchidan, tashkilotlar oʻz kriptografik bogʻliqliklarini tushunishlari kerak: qanday algoritmlar ishlatiladi, kalitlar qayerda saqlanadi, qurilmalar qanday avtorizatsiya qilinadi va qaysi tizimlar yangilanish uchun murakkab boʻlishi mumkin. Ikkinchidan, ustuvorliklarni belgilash kerak: uzoq muddatli xizmat qilish sezgir maʼlumotlarni himoya qiluvchi tizimlar yoki muhim infratuzilma tizimlari migratsiyaning ertaroq rejalashtirilishini talab qilishi mumkin.

Gibrid kriptografik yondashuvlardan foydalanish (mavjud klassik mexanizmlar va postkvant kriptografik algoritmlarni bir vaqtda qoʻllash) migratsiya jarayonini boshqarishga yordam berishi va migratsiya davrida moslikni saqlab qolishi mumkin. Ulanish va ichki tizimlar uchun xavfsizlik ham apparat va dasturiy taʼminotni loyihalashda hisobga olinishi kerak. Koʻp yillar davomida ekspluatatsiyada boʻlishi kutilayotgan qurilmalar xavfsiz yangilanishlarni qoʻllab-quvvatlashi va texnik jihatdan mumkin boʻlsa, oʻzgarib turuvchi kriptografik mexanizmlarga moslasha olishi kerak.

Kvantga chidamli xavfsizlikka oʻtish asta-sekin jarayon boʻladi. Mavjud infratuzilma, operatsion cheklovlar va rivojlanayotgan standartlarni hisobga olgan holda, tashkilotlar migratsiya strategiyalarini diqqat bilan rejalashtirishlari kerak boʻladi. Bu bankchilik, telekommunikatsiya, ishlab chiqarish va mudofaa kabi sektorlar uchun ayniqsa qiyin, chunki ular koʻpincha sezgir maʼlumotlar va uzoq muddatli xizmat qilishga ega ulangan infratuzilmalarga ega. Kvant hisoblashlarining bevosita tahdid boʻlishini kutish shart emas, tayyorgarlikka boshlash mumkin; bugun shifrlangan maʼlumotlar oʻnlab yillar davomida himoya talab qilishi mumkin. Bugun joylashtirilgan tizimlar kriptografik talablar oʻzgargandan koʻp vaqt oʻtgandan keyin ham ishlatilishi mumkin. Asosiy eʼtibor joriy zaifliklarni tushunishga, yangi standartlarni oʻrganishga va kriptografik texnologiyalarning oʻzgarib turuvchi landshaftiga moslashuvchan tizimlarni yaratishga qaratilishi kerak. Kiberxavfsizlikning kelajagi ishonchli xavfsizlikni yangilash va qoʻllab-quvvatlash qobiliyati ham, ishlatilayotgan shifrlash algoritmlarining kuchiga ham teng darajada bogʻliq boʻladi.

Uttar Pradesh oʻzining kvant missiyasini ishga tushirish va Noida hamda Lucknowda chuqur texnologiyalar markazlarini yaratishni rejalashtirmoqda
Batafsil
www.aajtak.in

Uttar Pradesh oʻzining kvant missiyasini ishga tushirish va Noida hamda Lucknowda chuqur texnologiyalar markazlarini yaratishni rejalashtirmoqda

Uttar Pradesh shtati rivojlanayotgan texnologiyalar sohasidagi mavqei oʻzini mustahkamlash ustida ishlamoqda va shu doirasida shtat hukumati maxsus davlat kvant missiyasini ishga tushirishni rejalashtirmoqda. Ushbu tashabbusning maqsadi kvant hisoblash va unga bogʻliq texnologiyalar sohasidagi tadqiqotlar, innovatsiyalar va texnologik imkoniyatlarni ragʻbatlantirishdir.

Bu taklif etilgan missiya haqida Uttar Pradesh axborot texnologiyalari va elektronika departamenti bosh kotibi Alok Kumar 2026-yil oktyabr oyida Lucknowda boʻlib oʻtgan ETGovernment AI Vision Konklavida eʼlon qildi. Shu bilan birga, shtatdagi chuqur texnologiyalar ekotizimini rivojlantirish uchun Noida va Lucknowda U-Hublar yaratish boʻyicha ishlar olib borilmoqda.

2026-yil avgust oyida Uttar Pradesh kabineti bu ikki markazni yaratishni tasdiqladi. Uttar Pradesh startaplari Missiyasi maʼlumot berishicha, Noidaʼdagi markaz kvant va ilgʻor hisoblashlar, yarimoʻtkazgichlar dizayni, robototexnika va mudofaa texnologiyalari kabi ilgʻor texnologiyalarga eʼtibor qaratadi. Shu bilan birga, Lucknowʼdagi markaz amaliy sunʼiy intellekt (AI), tibbiyot texnologiyalari, davlat texnologiyalari (GovTech) va boshqa yangi texnologiya sohalari bilan shugʻullanadi.

Bu markazlar startaplar, ilmiy-tadqiqot institutlari va sanoat oʻrtasida hamkorlikni qoʻllab-quvvatlash maydonchalari sifatida koʻrilmoqda. Ulardan orqali startaplar inkubatsiya, yoʻnaltirish va texnik resurslarga kirish imkoniyatiga ega boʻlishi rejalashtirilmoqda.

Uttar Pradesh tashabbusi markaziy hukumatning Milliy kvant missiyasi bilan uygʻun. Markaziy hukumat 2023-24 yildan 2030-31 yilgacha boʻlgan davr uchun 6003,65 crore rupiya byudjeti bilan ushbu missiyani 2023-yil aprel oyida tasdiqlagan. Uning vazifasi kvant hisoblash, kvant aloqasi, kvant zondlash va metrologiya, shuningdek, kvant materiallari va qurilmalari sohalaridagi tadqiqot va ishlab chiqishlarni ragʻbatlantirishdir.

Taklif etilgan kvant missiyasi va chuqur texnologiyalar markazlari tufayli Uttar Pradesh oʻzining tadqiqot va innovatsion ekotizimini mustahkamlash va yangi texnologiyalarning rivojlanishini ragʻbatlantirish yoʻnalishida oldinga siljimoqda.

Mashhur