Oʻzbekistonda firibgarlik saytlariga kirishga urinishlarning taxminan 2,1 millioni bloklandi
Batafsil
Podrobno.uz [uz]
podrobno.uz

Oʻzbekistonda firibgarlik saytlariga kirishga urinishlarning taxminan 2,1 millioni bloklandi

2026-yil yanvaridan sentabrgacha Oʻzbekistonda phishing resurslariga oʻtishga urinishlarning deyarli 2,1 millioni bloklandi. Bu soxta sahifalar bank maʼlumotlari va foydalanuvchilar parollarini oʻgʻirlash maqsadida yaratiladi.

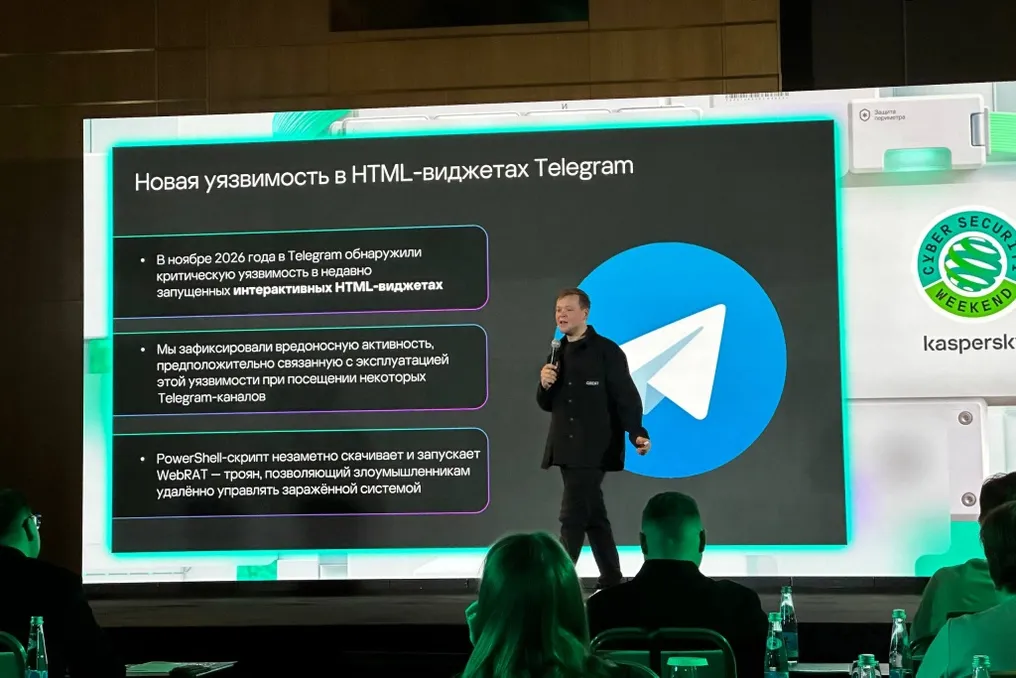
Toshkentda boʻlib oʻtgan Kaspersky CyberSecurity Weekend 2026 tadbirida taqdim etilgan maʼlumotlarga koʻra, 2026-yil uchinchi choragida bunday urinishlar soni 2025-yil birinchi choragidagi koʻrsatkichlardan uch baravar ortdi. Muhim jihati shundaki, xavfli sayt ochilishining himoya dasturi tomonidan toʻxtatilishi foydalanuvchi firibgarlar qurboni boʻlganligini kafolatlamaydi.

Aldov qanday amalga oshiriladi

Eng koʻp uchraydigan aldov usullaridan ish beruvchilardan yoki mashhur onlayn xizmatlardan kelgan xabarlarni taqlid qiluvchi elektron xatlar hisoblanadi. Oʻzbekiston kompaniyalari ichida oʻtkazilgan oʻquv tekshiruvlari natijasida xodimlarning 13% parolni muddati tugaganligi haqidagi xabarlardagi havolalarga bosganligi aniqlandi. Bundan tashqari, 7% xodimlar ChatGPT ishchi hisobining tasdiqlanishi haqidagi bildirishnomaga, yana 6% esa tibbiy sugʻurta notoʻgʻri ishlatilishi haqidagi xabarga reaksiya berishgan.

Bu ssenariylar xodimlarning firibgarlik sxemalariga nisbatan sezgirligini baholashga qaratilgan nazoratli sinovning bir qismi edi, shuning uchun olingan natijalar hisoblarning haqiqiy buzilganligini koʻrsatmaydi.

Firibgarlikda yangi texnologiyalardan foydalanish

Kiberxavfsizlik eksperti Konstantin Isakov boshqa bir taktikani bildirdi: hujumchilar kompensatsiya toʻlanishi vaʼdalarini beruvchi xabarlar yuborishgan. Ishonchni oshirish uchun ular Google ning legitim xizmatidan foydalanganlar, ammo havolalarga oʻtish soxta veb-sahifalarga olib borishi mumkin edi.

Ekspertlar shuni ham taʼkidlashadiki, firibgarlar ishonchli, grammatik xatolarsiz xabarlar yaratish uchun sunʼiy intellektni faol qoʻllayapti. Shu sababli, hatto yaxshi tuzilgan xat ham, agar u birdaniga havolaga oʻtishni, parolni berishni yoki bank karta maʼlumotlarini tasdiqlashni talab qilsa, xavfsiz deb hisoblanmasligi kerak.

Foydalanuvchilar va kompaniyalar uchun tavsiyalar

«Kaspersky Laboratory»ning Qozogʻiston, Markaziy Osiyo va Mongoliya mintaqalaridagi boshqaruvchi direktori Valeriy Zubanov kompaniyalarning nafaqat himoya vositalarini sotib olishi, balki xodimlarni xavfsizlik qoidalariga oʻrgatishi kerakligini taʼkidladi. Mutaxassislar oddiy foydalanuvchilarga har doim sayt manzilini tekshirish va shubhali xabarlarda mavjud boʻlgan havolalar orqali parollar yoki SMS kodlarini hech qachon kiritmaslikni maslahat berishadi.

Avvalroq Telegram foydalanuvchilari oʻn ikki soat ichida «xavfsizlikni tekshirish»ni talab qiladigan yolgʻon bildirishnomalar haqida ogohlantirishlar olgan; aslida, bunday xabarlar hisoblarni oʻgʻirlash uchun ishlatiladi.
Oʻxshash hikoyalar

Oʻzbekiston kompyuterlarda zararli fayllar aniqlash boʻyicha jahonlik oʻnlik joyiga kirdi
Batafsil
podrobno.uz

Oʻzbekiston kompyuterlarda zararli fayllar aniqlash boʻyicha jahonlik oʻnlik joyiga kirdi

Oʻzbekiston zararli fayllar aniqlangan foydalanuvchilar foizi boʻyicha jahon reytingida toʻqqizinchi oʻrnni egalladi. 2026-yilning uchinchi choragida mamlakatdagi «Kaspersky Lab» himoya dasturiy taʼminotidan foydalanuvchilar orasida qurilmani shikastlantirish yoki maʼlumotlarni oʻgʻirlash qobiliyatiga ega zararli dasturlar 25,25% foydalanuvchilarda aniqlangan.

Toshkentda oʻtkazilgan Kaspersky CyberSecurity Weekend 2026 konferensiyasida shu davr uchun oʻrtacha jahon koʻrsatkichi 10,88% ni tashkil etgani qayd etildi. Ushbu reytingda Oʻzbekiston Kongo Respublikasi va Kamerun orasida joylashgan; undan yuqorida Turkmaniston, Tojikiston va Afgʻoniston joylashgan. Taʼkidlash lozimki, statistik maʼlumotlar faqat kompaniya mahsulotlarining foydalanuvchilarini hisobga oladi, ular shaxsiy maʼlumotlarni oshkor qilmasdan tahdidlar haqidagi maʼlumotlarni uzatishga rozi boʻlganlar.

Kompaniya maʼlumotlariga koʻra, 2026-yil yanvar oyidan sentyabr oyigacha boʻlgan davrda Oʻzbekistondagi foydalanuvchilarning 53,2% i kamida bir marta bunday tahdidlar bilan duch kelgan. Kompaniyalarning xodimlari orasida bu foiz 44,1% ni tashkil etgan, shu bilan birga, internetdan bevosita kelayotgan xavfli fayllarni foydalanuvchilarning 29,4% i aniqlagan, bunda korporativ mijozlarning deyarli 14% bunday hodisalar kuzatgan. Bu koʻrsatkichlar toʻqqiz oy uchun hisoblangan, bu esa bir chorakdagi maʼlumotlar bilan bevosita solishtirish imkonini bermaydi.

«Kaspersky Lab»ning Qozogʻiston, Markaziy Osiyo va Mongolistonda boshqaruvchi direktori Valeriy Zubanov Oʻzbekistonning yuqori oʻrni sabablarini sharhledi. U buni hatto hakkerlarning mamlakatga nisbatan ortiqcha qiziqishi bilan emas, balki isteʼmolchilar odatlari va turli xil xizmatlardan foydalanishning oʻziga xos xususiyatlari bilan bogʻliq deb taxmin qildi. Masalan, odamlar hujjatlarni flesh-disklar orqali tez-tez almashadigan joylarda muammolar yuzaga kelish xavfi yuqori boʻladi. Shuningdek, vaziyatga dasturlarni yangilash chastotasi va himoya vositalarini oʻrnatish ham taʼsir qiladi.

Ekspertlar biznes uchun backdoorlar — chetaloq shaxslarning kompyuterga yashirin kirishini taʼminlovchi dasturlar va parollar hamda identifikatorlarni oʻgʻirlash uchun moʻljallangan stilerlar faoliyati ortishi bilan bogʻliq qoʻshimcha xatarlarning mavjudligini ogohlantirmoqda. Bunday hujumlar muhim maʼlumotlar yoʻqolishiga yoki ishlab chiqarish jarayonlarining vaqtinchalik toʻxtab qolishiga olib kelishi mumkin.

Zubanov kompaniyalarga xodimlarni kibersavodxonlik asoslari boʻyicha oʻqitishga eʼtibor qaratishni tavsiya qildi: dasturiy taʼminotni oʻz vaqtida yangilash, parollarni xavfsiz saqlash va shubhali qoʻngʻiroqlar hamda fayllarga ishonmaslik. Rossiya, MDH va Mongolistonda biznes rivojlanishi boʻyicha kompaniya vitse-prezidenti Anna Kulashova, ichki korporativ hujjatlarni jamoat uchun mavjud sunʼiy intellekt xizmatlariga beparvo yuklamaslik kerakligini qoʻshimcha qildi.

Avvalroq raqamli texnologiyalar vaziri Sherzod Shermatov Oʻzbekiston tashkilotlariga tizimlarining himoyasini mustahkamlash choralari va zaifliklar mavjudligi uchun muntazam tekshiruvlar oʻtkazishni faollashtirishni chaqirgan edi.

Mashhur