Outlook barqarorlikni yoʻqotmoqda va elektron pochta qutilariga kirishni qiyinlashtirmoqda
Batafsil
Tecnoblog
tecnoblog.net

Outlook barqarorlikni yoʻqotmoqda va elektron pochta qutilariga kirishni qiyinlashtirmoqda

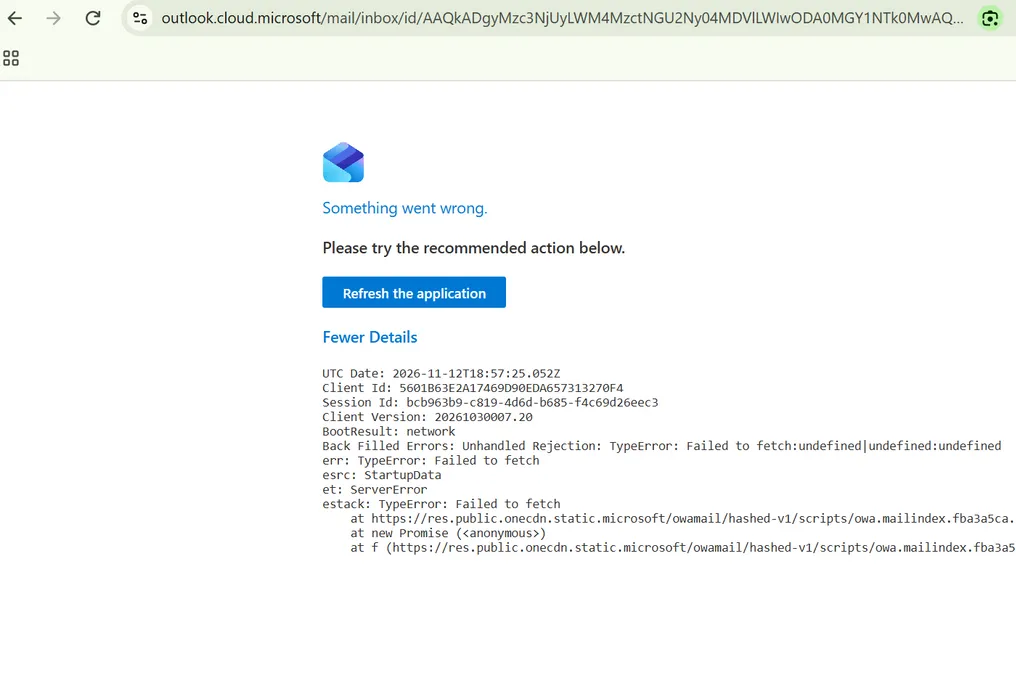
Outlook xizmati bu juma kuni, 12 noyabrda barqarorlikni yoʻqotmoqda, bu esa foydalanuvchilarning elektron pochta qutilariga kirishini murakkablashtirmoqda. Microsoft Exchange Onlinedagi ulanish muammolari boʻyicha tekshiruv olib borayotganini tasdiqladi, bu esa Microsoft 365 ga integratsiyalashgan xizmatdir.

Kompaniya oʻzining bayonotiga koʻra, bu nosozlik turli mintaqalardagi infratuzilmaning bir qismlaridagi yuklamaning ortishi natijasida yuzaga kelishi mumkin. Muammolar haqidagi dastlabki hisobotlar Amerika hududida qayd etilgan boʻlsa-da, boshqa hududdagi foydalanuvchilar ham taʼsirlanishi mumkin.

Microsoft bu vaziyatning taʼsirini kamaytirish uchun faol ishlamoqda va Microsoft 365 maʼmuriy markazida EX1550543 va MO1550821 kodlaridan foydalanib yangilanishlarni taqdim etmoqda. Dastlabki hisobotlarga koʻra, kompaniya Amerika hududidagi Exchange Online pochta qutilariga turli ulanish usullari orqali kirish muammolarini tekshirib koʻrayotgani aytilgan.

DownDetector kabi onlayn xizmatlarni kuzatish platformalarida foydalanuvchilar shikoyatlari roʻyxati bugungi kun soat 14:45 atrofida oshib bormoqda.

Oʻxshash hikoyalar

Microsoft Outlook va Microsoft 365 serverlari butun dunyo boʻylab ishdan chiqqan; 100 mingdan ortiq shikoyatlar qayd etildi
Batafsil
www.aajtak.in

Microsoft Outlook va Microsoft 365 serverlari butun dunyo boʻylab ishdan chiqqan; 100 mingdan ortiq shikoyatlar qayd etildi

Dunyoning millionlab ofislari ish jarayoni bevosita toʻrtshanba kuni texnologik gigant Microsoftning Outlook elektron pochta xizmati va Microsoft 365 xizmatidagi serverlar ishdan chiqishi tufayli toʻxtab qoldi. Ushbu texnik nosozlik minglab foydalanuvchilar uchun elektron pochta yuborish, qabul qilish va hisoblariga kirishda qiyinchiliklarga sabab boʻldi.

Onlayn xizmatlar holatini kuzatib boruvchi DownDetector platformasiga koʻra, Outlook bilan bogʻliq muammo Sharq vaqtida tushdan soʻng taxminan 1 soatda boshlangan. Tez orada shikoyatlar soni keskin oshib, Outlook bilan bogʻliq 100 000 dan ortiq xabar qayd etilgan eng yuqori nuqtaga yetdi.

Shu bilan birga, 15 000 dan ortiq foydalanuvchi Microsoft 365 bilan bogʻliq muammolarni bildirdi. Microsoft kompaniyasi bu ishdan chiqishni ijtimoiy tarmoq X da tasdiqladi va oʻz jamoasi vaziyatni tekshirayotganini maʼlum qildi.

Dastlab muammo faqat AQShni cheklanganligi taxmin qilindi, ammo keyinchalik kompaniya uning taʼsirining global boʻlishi mumkinligini tan olib oldi. Microsoft shunday dedi: «Biz taʼsirni kamaytirish ustida ishlayotganimizda, bu muammo har qanday mintaqadagi foydalanuvchilar uchun Microsoft 365 xizmatlariga ulanishga taʼsir qilishi mumkinligini tasdiqlaymiz».

Kompaniya oʻz infratuzilmasining bir qismida bir nechta mintaqalarda haddan tashqari yuklanishning oshgani va bu ulanish muammolariga olib kelganini tushuntirdi. Yukni tenglashtirish uchun Microsoft tarmoq trafikini oʻzining global infratuzilmasi boʻylab qayta taqsimlashni boshladi.

Bu ishdan chiqish davrida maʼlumot berishi kerak boʻlgan Microsoft holat sahifasi (status.cloud.microsoft) ham yuklash xatosiga duch keldi. Biroq, kompaniya foydalanuvchilarni Administrator markazi orqali EX1550543 va MO1550821 kodlari orqali yangilanishlarni olish imkoniyati haqida xabardor qildi. Matn chop etilgan paytda muammoni toʻliq bartaraf etish ustida muhandislar ishlashda davom etishdi.

Microsoft Outlook payshanba kuni, 12-kun kun instabillik koʻrsatdi
Batafsil
olhardigital.com.br

Microsoft Outlook payshanba kuni, 12-kun kun instabillik koʻrsatdi

Bugungi payshanba kuni, 12-da tushlik paytida Microsoft Outlook operatsion muammolarni namoyon etishni boshladi. Xatoliklar platformaga kirish imkoniyatidan tortib, elektron pochta xabarlarini yuborish va koʻrish jarayonlarigacha boʻlgan barcha narsalarni qamrab oladi.

Onlayn xizmatlarning holatini kuzatish uchun ishlatiladigan Downdetector platformasi taxminan ikki ming holatga yaqin shikoyatlar hajmini qayd etdi. Bundan tashqari, turli global hududlardagi ijtimoiy tarmoqlardagi vaziyat haqida shikoyatlar kuzatildi.

X tarmogʻida butun dunyo foydalanuvchilari xizmat bilan bogʻliq qiyinchiliklarni bildirishdi. Ommaviy tomonidan aniqlangan muammolarga qaramay, Microsoftning oʻz holat sahifasida Outlook faol ishlashda ekanligi taʼkidlanmoqda. Hozirgacha kompaniya ushbu hodisa haqida rasmiy bayonot bermagan.

Microsoft Outlookdagi eksploit hujumi hackerlarga Windows maʼlumotlarini olish imkonini beradi
Batafsil
olhardigital.com.br

Microsoft Outlookdagi eksploit hujumi hackerlarga Windows maʼlumotlarini olish imkonini beradi

Microsoft Outlookdagi zaiflik foydalanuvchilarning Windows autentifikatsiya maʼlumotlarini oshkor qilishi mumkin. CVE-2026-124194 identifikatoriga ega boʻlgan bu zaiflik Microsoft tomonidan seshanba kuni (10-kun) tuzatishlar chiqarilishi bilan allaqachon zararli aktorlar tomonidan ishlatilgan.

Bu muammo buzuvchilarga NTLMv2 autentifikatsiya hashini olish imkonini beradi, uni keyinchalik tizimlarga va hisoblarga kirishga urinishlar uchun qoʻllash mumkin, shu orqali halol foydalanuvchi sifatida koʻrinishni taqlid qilish mumkin. Bu xavfsizlik boʻshligʻidan foydalanish uchun jinoyatchi qurbonni maxsus tayyorlangan xabar faylini ochishga majburlashi kerak.

Microsoft bu zaiflikni oʻrtacha darajadagi deb tasniflagan boʻlsa-da, uning faol ravishda ishlatilayotganligi haqida tasdiqlab berdi. Bundan tashqari, AQSh Kibersavdo va infratuzilma agentligi (CISA) bu zaiflikni maʼlum boʻlgan ekspluatatsiya qilinadigan zaifliklar katalogiga kiritdi.

Tuzatish seshanba kuni (10-kun) Microsoftning Patch Tuesday deb nomlanuvchi oylik xavfsizlik yangilanishlari toʻplami doirasida chiqarildi. Kompaniya CVE-2026-124194 parchi paydo boʻlishidan oldin ekspluatatsiya qilinganini tasdiqladi. Zaiflik raqamli xavfsizlik muammolarining jiddiy ligini oʻlchaydigan CVSS miqyosida 6,5 baho berilgan soxta (falsification) xatosi sifatida aniqlangan.

Rasmiy ogohlantirishga koʻra, tegishli mahsulotlar Microsoft 365 Apps for Enterprise, shuningdek, Office LTSC 2021 va Office LTSC 2024 versiyalari hisoblanadi. Bu ochilish Nono va Benoît Sevens tadqiqotchilariga nisbatan keltirilgan. Microsoft maʼlumotlariga koʻra, Sevens zaiflikni tahlil qilish jarayonida Anthropic kompaniyasining sunʼiy intellekt (AI) modeli Claude dan foydalangan.

CISA ushbu xatoni maʼlum boʻlgan ekspluatatsiya qilinadigan zaifliklar katalogi boʻlgan KEV ga ham kiritdi. Agentlik AQSh federal fuqarolik organlari uchun tuzatishni qoʻllash muddati 2026-yil 24-noyabr deb belgiladi. Ushbu talab Braziliya kompaniyalari emas, balki Amerika muassasalari uchun moʻljallangan.

Outlookdagi zaiflik Microsoft tomonidan noyabr oyida taqdim etilgan kengroq yangilanishlar toʻplamining bir qismidir. Tahlilga koʻra, paket 1.259 ta tuzatish va zaiflik identifikatorlarini oʻz ichiga oladi. Ushbu umumiy sonning 1.094 tasi Microsoftning oʻz mahsulotlaridagi xatoliklarga tegishli, 165 ta boshqa identifikator esa uchinchi tomon xabarlari asosida eʼlon qilingan.

Qamrab olingan mahsulotlar orasida Windows va Office mavjud. Paketda Windows bilan bogʻliq 726 ta, Office bilan bogʻliq 174 ta tuzatish mavjud, bundan tashqari, tizimda belgilanganidan yuqori ruxsatnoma olish (privilege escalation) bilan bogʻliq 500 dan ortiq zaifliklar ham bor. Yangilanish shuningdek, Windows komponentlaridagi kodni masofadan bajarishga imkon berishi mumkin boʻlgan xatolarni va Azure OpenAI dagi ruxsatnoma oshirish zaifligini bartaraf etadi.

Bu Microsoftning oylik xavfsizlik paketi mingdan ortiq zaifliklarni oʻz ichiga olgan ikkinchi oy davom etmoqda. Outlook orqali buzilish haqidagi maqola birinchi marta Olhar Digital portali da eʼlon qilingan.
Mashhur