2025-yilgi Qora Juma 4 kun ichida 29 mingga yaqin firibgarlik urinishlarini qayd etdi va 30,7 million Gʻirolik zararni keltirdi
Batafsil
Olhar Digital
olhardigital.com.br

2025-yilgi Qora Juma 4 kun ichida 29 mingga yaqin firibgarlik urinishlarini qayd etdi va 30,7 million Gʻirolik zararni keltirdi

2025-yilgi Qora Juma Braziliya elektron tijoratida yuqori darajadagi firibgarlik faoliyati bilan ajralib turdi, jami taxminan 30 ming urinishni tashkil etdi. Ushbu urinishlar Serasa Experianning Firibgarlik Xaritasi maʼlumotlariga koʻra, 30,7 million Gʻirolik bahoda boʻlgan zarar bilan bogʻliq.

Tahlil qilingan toʻrtta kun davomida kuniga taxminan 7,4 ming holat qayd etildi. Aldovlardan qoʻrqish isteʼmolchi xatti-harakatiga bevosita taʼsir qiladi, chunki soʻrovnomaga javob berganlarning 86% raqamli firibgarliklardan qoʻrqib, targʻibot taklifini tashlab ketganini tan oldi. Bu maʼlumotlar 2026-yilgi Qora Juma takliflaridan foydalanishni rejalashtirayotganlar uchun xavfsizlik muammolarini xaritalashga xizmat qiladi.

Shubhalik operatsiyalar oʻrtacha 1 034,77 Gʻirolik qiymatiga ega edi, bu esa halol buyurtmalarining oʻrtacha qiymatidan taxminan 45% koʻproqdir, bu esa firibgarlik operatsiyalari odatiy xaridlardan yuqori miqdorda amalga oshirilganligini koʻrsatadi.

Kun vaqti ham tahlilda muhim ahamiyatga ega boʻldi: yarim tun va ertalab 5:00 oraligʻida ishtirok urinishlari 0,6% dan oshib, taxminan 1,3% ga yetdi. Ushbu oraligʻdan tashqarida foiz 0,6% ga yetib bora olmadi.

Targʻibotlar rasmiy juma kuni eng koʻp hodisalar hajmini jamlagan, 9,5 mingdan ortiq urinish 11,2 million Gʻirolik bilan bogʻliq edi. 1-dekabrda oʻtkazilgan Cyber Mondayni kiritilganda, umumiy roʻyxatlar soni 36,3 mingga koʻtarildi.

Tadqiqot shuningdek, yosh guruhlari oʻrtasidagi farqlarni ham ochib berdi; Y va Z avlodlari aniqlangan yosh boʻyicha urinishlarning 71,6% ga sabab boʻldi. Mahsulotlar boʻyicha esa, poyabzal ipchalari hodisalar hajmi tufayli diqqatni tortdi. Past narxdagi buyumlar boʻlganligi sababli, ular firibgarlar tomonidan qurbonning toʻlov maʼlumotlarini tasdiqlash uchun ishlatilishi mumkin, shu zahotiyoq yuqori qiymatli xaridlar bilan davom etish mumkin. Aksincha, konsol modeli va muzlatgich Serasa tomonidan ajratib koʻrsatilgan buyumlar orasida eng katta qiymatlarga ega boʻlgan mahsulotlar boʻldi.

Firibgarlik muammosi faqat targʻibot sotuv kunlari bilan cheklanmadi. 2025-yil noyabr oyining butun davri davomida elektron tijoratda taxminan 180 ming firibgarlik urinishi aniqlandi, bu esa 161,4 million Gʻirolik zarar keltirdi.

Serasa Experian tomonidan 2026-yil sentyabr oyida oʻtkazilgan va 1 480 ishtirokchini oʻz ichiga olgan tadqiqot isteʼmolchilarni eng koʻp xavotirga soladigan tahdidlarni batafsil bayon etadi. Yolgʻon saytlar javob beruvchilarning 53% tomonidan tilga olingan eng koʻp sanalgan. Keyinroq, Pix bilan bogʻliq aldovlar 42% tomonidan koʻrsatildi va ijtimoiy tarmoqlardagi firibgarlik eʼlonlari 32% tomonidan tilga olingan.

Bu raqamli tahdidlar ssenariysi umumiy roʻyxatlarda ham aks etadi: 2025-yilgi Qora Juma haftasida uch hafta oldingi oʻrtacha qiymatga nisbatan raqamli tahdidlarda 99% oshish kuzatildi.

Serasa Experianning Avtentifikatsiya va Firibgarlikni Oldini Olish boʻyicha vitse-prezident Eric Dhaese, bir necha kun ichida jamlangan katta tranzaktsiya hajmi kompaniyalar va isteʼmolchilarning ehtiyotkorligini talab qilishini taʼkidladi. U quyidagicha bayon etdi: «Qora Juma bir nechta kun ichida juda yuqori tranzaksiya hajmini jamlaydi va bu kompaniyalar ham, isteʼmolchilar ham xavfsizlikka kuchaytirilgan eʼtibor berishni talab qiladi».

Xaridlar paytida aldovlarga yoʻl qoʻymaslik uchun Serasa aniq tavsiyalar beradi.
Oʻxshash hikoyalar

Mozambikdagi telekommunikatsiya firibgarligi 2025-yilda 64% ga tushdi, ammo firibgarlik usullari murakkablashmoqda
Batafsil
noticiasaominuto.com

Mozambikdagi telekommunikatsiya firibgarligi 2025-yilda 64% ga tushdi, ammo firibgarlik usullari murakkablashmoqda

Mozambikdagi telekommunikatsiya sohasidagi firibgarlik 2025-yil davomida 195 045 holat bilan 64% ga kamaygan. Biroq, tartibga soluvchi firibgarlik sxemalari yanada murakkablashayotganini ogohlantirdi, bu tarmoq xavfsizligi va foydalanuvchilarni himoya qilish uchun toʻsiq boʻlib xizmat qiladi.

Mozambik Kommunikatsiya Milliy instituti (INCM) tomonidan nashr etilgan 2025-yilgi Telekommunikatsiya Xavfsizlik va Chidamlilik hisobotiga koʻra, qayd etilgan hodisalar jami 128,31 million metika pul zarariga olib kelgan. Bu maʼlumot firibgarlik amaliyotlari sabab boʻlgan zararlar yoʻqolmaganligini koʻrsatadi.

Ushbu hisobot oʻtgan seshanba kuni sektorning xizmat koʻrsatuvchilariga taqdim etildi va u mobil telefon, internet va televizion uzatish xizmatlaridagi firibgarlik, tahdidlar, texnik nosozliklar va boshqa muammolarga qarshi xavfsizlik va reaksiya qobiliyatini baholaydi.

Eng keng tarqalgan firibgarlik shakllaridan ajratib koʻrsatiladiganlar orasida qabul qiluvchilarni qoʻngʻiroqni qaytarishga majburlaydigan qisqa qoʻngʻiroqlar orqali amalga oshiriladigan «Wangiri» deb nomlanuvchi usul ajralib turadi, bu koʻpincha xalqaro yoki qoʻshimcha qiymatli raqamlarga amalga oshiriladi. Boshqa usullar orasida xalqaro qoʻngʻiroqlarning noqonuniy yoʻnaltirilishi bilan bogʻliq SIMBOX va shaxsiy, bank yoki kirish kodlarini oʻgʻirlash uchun yolgʻon xabarlardan foydalanadigan SMS Phishing mavjud.

INCM kengash raisi Helena Fernandes firibgarlik sonining kamayishi ijobiy jihat ekanligini taʼkidladi. Biroq, u firibgarlik usullari doimiy rivojlanishi doimiy va yaxshi muvofiqlashtirilgan javobni talab qilishini taʼkidladi.

Yaqinda INCM tomonidan eʼlon qilingan hisobot haqidagi bayonotda tilga olingan Fernandes quyidagicha bayon etdi: «Gʻayrat bilan qayd etilgan kamayish ijobiy belgi boʻlsa-da, bu va boshqa firibgarlik usullari sektor xavfsizligi va isteʼmolchilarni himoya qilish uchun sezilarli muammo boʻlib qolganini tan olish muhimdir. Bu bizning oldini olish, aniqlash va nazorat qilish tizimlarimizni doimiy kuzatib borishimiz va modernizatsiya qilishimizni talab qiladi».

Bundan tashqari, hujjat ekstremal ob-havo hodisalaridan kelib chiqadigan xatarlarni ham koʻrsatadi. Dikeledi va Jude siklonlari 174 ta telekommunikatsiya stansiyasining ishdan chiqarilishiga sabab boʻlgani aytilgan boʻlib, bu infratuzilmalardagi zaifliklarni va tizimlarning redundansiyasini mustahkamlash hamda xizmatlarning uzluksizligini taʼminlash zaruriyatini koʻrsatadi.

Bu muammolarga qarshi tartibga soluvchi operatorlar va sektor tashkilotlari oʻrtasida hamkorlikni kuchaytirishni himoya qiladi. Bu maʼlumotlarni tezkor almashish, hodisalar tizimli qayd etish, raqamli savodxonlikni targʻib qilish va firibgarlikni shikoyat qilish va oldini olish uchun samarali mexanizmlarni joriy etish orqali amalga oshirilishi kerak.

Maʼlumotlarni siqish tizimidagi halokatli zaiflik veb-saytlarga tahdid solmoqda va hujumchilarga masofadan kodni bajarish imkonini berishi mumkin
Batafsil
olhardigital.com.br

Maʼlumotlarni siqish tizimidagi halokatli zaiflik veb-saytlarga tahdid solmoqda va hujumchilarga masofadan kodni bajarish imkonini berishi mumkin

Maʼlumotlarni siqish tizimidagi halokatli zaiflik texnologik kompaniyalarni serverlar va ilovalarni buzishi mumkin boʻlgan hujumlarning oldini olish uchun xavfsizlik yangilanishlarini chiqarishga majbur qilmoqda. HTTP2Shell deb nomlangan bu zaiflik Google tomonidan ishlab chiqilgan va internet infratuzilmasining turli elementlarida qoʻllaniladigan Brotli texnologiyasiga taʼsir qiladi.

Bu yoriq juda jiddiy deb tasniflanadi va oʻn ballik miqyosida 9,2 bahoga ega. U xotira shikastlanishi, maʼlumotlar sizib chiqishi, xizmatlarning toʻxtashi va maʼlum sharoitlarda masofadan kodni bajarishga sabab boʻlishi mumkin. Oxirgi ssenariy hujumchiga zaif tizimda buyruqlarni bajarish imkonini beradi.

CVE-2026-111497 kodi bilan aniqlangan muammo Node2Shell va Broccoli2Shell sifatida ham tanilgan. Potensial ravishda xavf ostida boʻlgan dasturiy taʼminotlar orasida Brotli dekoderining zaif versiyalaridan foydalanuvchi Node.js, .NET ilovalari va Python paketlari mavjud.

TechRadar maʼlumotlariga koʻra, koʻplab kompaniyalar va loyihalar allaqachon tuzatishlarni tarqatishni boshlashgan. Biroq, material chop etilgan paytda ushbu zaiflikning haqiqiy zararli hujumlarda ishlatilayotgani tasdiqlanmagan.

Muammo turli loyihalarni xavfsizlik yangilanishlarini chiqarishga undadi. Google 21-oktabrda Brotli kutubxonasini 1.0.10, 1.1.1 va 1.2.1 versiyalarini chiqarib yangiladi. Oʻsha kuni Node.js ham tuzatishlarni chiqardi. Zaiflik brauzerlar tashqarisida JavaScript kodini ishga tushirish uchun ishlatiladigan 22.x, 24.x va 26.x ishga tushirish muhiti chiziqlariga taʼsir qiladi.

Dam olish kunlari Microsoft .NET uchun favqulodda yangilanishni eʼlon qildi. Kompaniya muvaffaqiyatli ekspluatatsiya yuqori huquqlar olishga olib kelishi mumkinligini ogohlantirdi. Bundan tashqari, dekoderdan foydalanuvchi Python paketlari 23-oktabrda tuzatishlarni oldi.

TechRadar tuzatilgan versiyalarning roʻyxatini keltirdi, ammo bu versiyalarning mavjudligi ushbu texnologiyalardan foydalanuvchi barcha tizimlarning zaif ekanligini anglatmasligini taʼkidladi. Xavf oʻrnatilgan versiyalarga, ishlatilayotgan kutubxonalarga va har bir ilova maʼlumotlarni qanday qayta ishlashiga bogʻliq. Shuningdek, baʼzi dasturlar dekoderning oʻz nusxasini oʻz ichiga olishini unutmang, shuning uchun administratorlar bogʻliqliklarni tekshirishi va amalda ishlatilayotgan komponentlarni yangilashi kerak.

HTTP2Shellni bartaraf etish uchun boʻlgan bu poyga raqobatining raqamli infratuzilmaning kengroq muammosiga eʼtiborni qaratadi, u koʻplab komponentlar, kutubxonalar va doim yangilanmaydigan serverlardan iborat. Yangi PHP — saytlar yaratish uchun keng qoʻllaniladigan yana bir texnologiya bilan bogʻliq ogohlantirish, agar texnik xizmat koʻrsatuvchilar xavfsizlik parchalarini qoʻllamasalar, bu muammo qanday kuchayishi mumkinligini koʻrsatdi. Garchi PHP zaifliklari HTTP2Shell dan farqli boʻlsa-da, ikkala holat ham turli tashkilotlar tomonidan qoʻllab-quvvatlanadigan dasturiy komponentlarga bogʻliq tizimlarni himoya qilishdagi qiyinchiliklarni namoyish etadi.

CNET xabariga koʻra, tilning xavfsizligi va ishlab chiqilishini qoʻllab-quvvatlovchi nodavlat tashkilot boʻlgan PHP Foundation faqat bitta shtat xodimi va kengash volontyorlari bundan tashqari yarim stavkada taxminan 14 nafar xodim bilan ishlaydi. Tashkilot ijrochi direktori Elizabeth Barron Reutersga PHP kodidagi xavfsizlik oʻzgarishlariga boʻlgan talab sunʼiy intellekt (AI) tomonidan aniqlangan tahdidlar kengayishi tufayli oshganini, ammo xodimlar sonining tegishli darajada oʻsmaganligini bildirgan.

Sayt egalarining ongliligi ham toʻsiq hisoblanadi. CNET tomonidan iqtibos berilgan va oʻz saytini saqlaydigan 121 kichik biznes egasi oʻrtasida oʻtkazilgan tadqiqot shuni koʻrsatdiki, 45% PHP haqida hech qachon eshitmagan, 71% esa oʻz sayti ulardan foydalanayotganini bilmagan.

Tuzatishlarni qoʻllash masʼuliyati infratuzilmaga qarab farq qiladi. Baʼzi boshqariladigan hosting xizmatlari mijozlar uchun yangilanishlarni amalga oshiradi, boshqa tomondan, oʻz serverlariga ega egalar mustaqil harakat qilishlari kerak. Saytlarning oddiy tashrifchilari uchun brauzerni yangilash yoki parollarni almashtirish boshqa tashkilotning serveridagi zaiflikni bartaraf etmaydi; himoya birinchi navbatda komponentlarni oʻz vaqtida yangilash va ilovalar uchun masʼul shaxslar tomonidan tegishli xavfsizlik choralarini koʻrishga bogʻliq.

Asosiy tavsiya taʼsir qiluvchi komponentlar uchun mavjud yangilanishlarni oʻrnatishdir. Tuzatilgandan soʻng, xizmatlar zaif versiyalardan foydalanmasligini taʼminlash uchun jarayonlarni qayta ishga tushirish va konteyner tasvirlarini qayta qurish talab qilinishi mumkin.

Agar tuzatishni darhol qoʻllash mumkin boʻlmasa, xatarni kamaytirish uchun vaqtinchalik choralar mavjud. Python ilovalari uchun vaqtinchalik yechim Brotli ning zaif paketlarini va ulardan foydalanuvchi ixtiyoriy bogʻliqliklarni oʻchirishdir. Administratorlar shuningdek, Brotli ga qadoqlangan tana bilan maʼlum soʻrovlarni bloklash uchun proksi, yuk muvozanatlash yoki ilova tarmoq devorlarini sozlashlari mumkin. Biroq, bu choralar boshqa serverlardan zararli javoblarni oladigan va ularni ochishga urinayotgan ilovalarga toʻliq himoya bermaydi. Node.js uchun yangilanishdan toʻliq muqobil yoʻq.

HTTP2Shell nomi PHP2Shell deb nomlangan boshqa yaqinda yuzaga kelgan zaiflikka ishora qiladi, bu PHPga taʼsir qildi, bu esa veb-saytlar va ilovalarni ishlab chiqishda keng qoʻllaniladigan til. Ikkala zaiflik ham xavotirli umumiy jihatga ega: maʼlum sharoitlarda ular masofadan kodni bajarish yoʻliga ochilishi mumkin. Bu uni internetga ochiq tizimlarni saqlaydigan tashkilotlar uchun tuzatishni ayniqsa muhim qiladi.

Biroq, oʻzlari zaifliklar farq qiladi va turli komponentlarga taʼsir qiladi. PHP2Shell ni tuzatish avtomatik ravishda muhitni HTTP2Shell dan himoya qilmaydi, shunday qilib Brotli yangilanishi ham PHP ning maxsus muammolarini hal qilmaydi. HTTP2Shell holatida TechRadar jamoatchilik isbotlari konsepsiyalarini tilga olgan, ammo real dunyoda tasdiqlangan ekspluatatsiyani koʻrsatmagan. Bunga qaramay, tuzatishlarning mavjudligi va muammoning potentsial jiddiyati zaif tizimlarni tekshirishni ustuvor vazifa qiladi. «Falha crítica ameaça sites e pode permitir que hackers executem códigos remotamente» maqolasi birinchi marta Olhar Digitalda eʼlon qilingan.

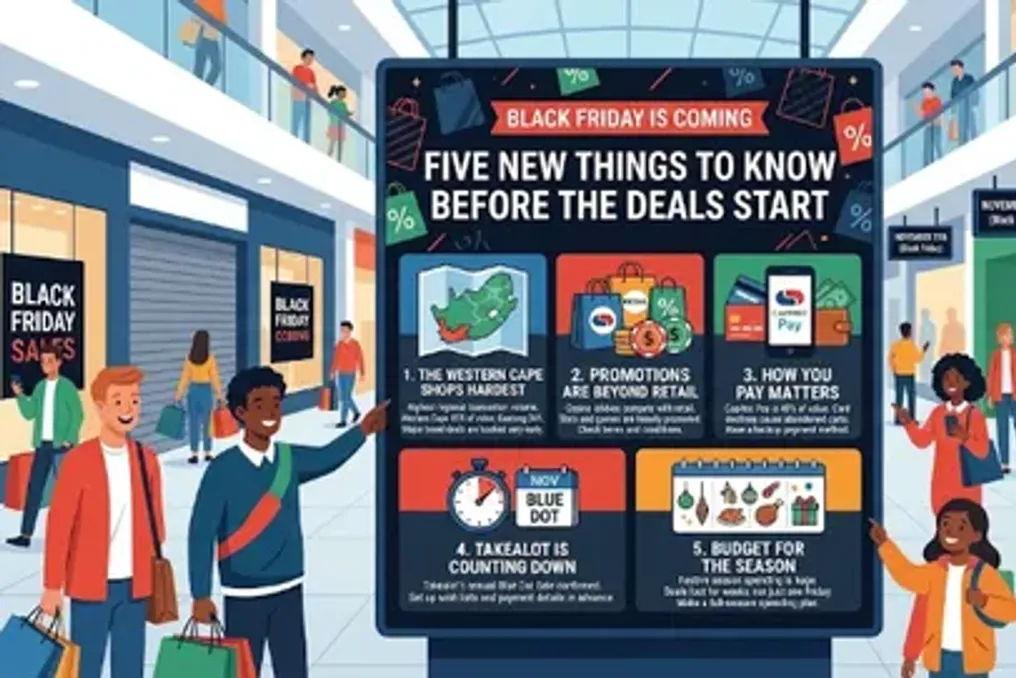
Qora Juma savdo boshlanishidan oldin bilish kerak boʻlgan beshta muhim jihat
Batafsil
iol.co.za

Qora Juma savdo boshlanishidan oldin bilish kerak boʻlgan beshta muhim jihat

Noyabrning 27-gacha hisoblagich davom etmoqda va barcha mobil qurilmalarda orzular roʻyxatlari toʻldirilmoqda. Avval Qora Juma doʻkonlardagi bitta xaosli ertalabki shovqin bilan bogʻliq edi, ammo promo aksiyalari mavsumi endi haftalarga choʻzilib, chakana savdo joylarining chegaralaridan ancha tashqariga chiqib ketmoqda.

Takealotdagi Blue Dot sotuvlari yana bir yilga tasdiqlandi. Bundan tashqari, kazino ham foydalanuvchilar krossovka narxlarini taqqoslash joyida oʻzining mavsumiy aksiyalarini faol taklif qilmoqda. Sun Internationalning onlayn boʻlimi joriy yilning birinchi yarmida 35,5% oʻsish koʻrsatdi, bu asosan slotlar va kazino oʻyinlari tufayli boʻldi, shuning uchun noyabrdagi diqqat uchun raqobat faqat chakana savdo sotuvchilari oʻrtasida boʻlmaydi.

Birinchidan, Gʻarbiy Capedagi doʻkonlar chegirmalar boshlanganda savdo aksiyalarida eng faol ishtirok etadi. Shuningdek, oʻtgan yilgi Qora Juma kuni soat 9:00 da Peach Payments kompaniyasi 2024 yilgi shu vaqtga qaraganda ikki barobar koʻproq tranzaktsiya hajmini qayta ishlagan. Shu bilan birga, ushbu miqdordan taxminan 65% Gʻarbiy Cape dan kelib tushgan, Gauteng esa 34% ni koʻrsatdi. Bir safar nonushtani tugatishdan oldin 380 000 rand miqdoridagi toʻlov amalga oshirildi.

Peach Payments kompaniyasi Woodstockda, Brickfield Canvas manzilida joylashgan va chakana sotuvchilar ham, bahis kompaniyalari ham xizmat koʻrsatadi, shuning uchun kiyim-kechak doʻkonida toʻlovni qayta ishlovchi infratuzilma, ilovaning boshqa tomonidagi kazinoga depozitlar bilan shugʻullanadi. Oʻtgan yilgi maʼlumotlarga koʻra, bu yil noyabr oyida Gʻarbiy Cape qolgan mamlakatga qaraganda yanada faol va tezroq xaridlar qiladi.

Ikkinchidan, reklama aksiyalari faqat doʻkonlar bilan cheklanmaydi. GrandWest egasi boʻlgan Sun International oʻzining onlayn daromadining 2026 yilning birinchi yarmida milliy onlayn geymblik oʻsishiga yaqin 19% ga nisbatan 35,5% ga oshganini maʼlum qildi. Oʻsish hali ham asosan doimiy mijozlar orasidagi slotlar va kazino oʻyinlari bilan taʼminlanadi, bu platformalarni bayram vaqtida oʻyinchilarni faol ushlab turish uchun promo aksiyalardan faol foydalanishga undaydi. Bepul aylanishlar, depozit bonuslari va cashback endi chakana doʻkonlarning xabarlari bilan birgalikda bitta pochta qutisida paydo boʻladi.

Janub Afrikas onlayn kazino bozori oʻzining mavsumiy savdo versiyasini oʻtkazib, noyabr va dekabr oylarida har hafta oʻzgaradigan aksiyalarni taklif qilmoqda. Farqi shundaki, chakana savdo aksiyasi oddiy: siz narxni koʻrasiz va sotib olasiz, kazino promo aksiyasi esa odatda oʻynash shartlari va mablagʻni chiqarish limitlarini oʻz ichiga oladi, ularni diqqat bilan oʻqish kerak. Shartlarni rozilikdan oldin tekshirish televizor sotib olishdan oldin qaytarish siyosatini oʻrganishga teng.

Uchinchidan, toʻlov usuli sizga chegirma berishini belgilaydi. Peach Payments va World Wide Worx tomonidan tayyorlangan 2026 yilgi internet chakana savdo hisobotiga koʻra, Capitec Pay baʼzi toʻlov tizimlarida toʻlov qiymatining taxminan 40% ni qayta ishlaydi, shuningdek, raqamli hamyonlar orqali toʻlovlar oʻsishi yillik asosda 35% dan ortiq boʻldi. Vaziyatning boshqa tomoni shundaki, chakana sotuvchilarning 61,2% i kartalar boʻyicha rad etishni savat tashlab qoʻyishning asosiy sababi deb nomladi. Qora Juma kuni buyurtma berishda karta rad etilishi, sizning bitimingizni boshqa biror kishi oladi.

Zaxira toʻlov usulini saqlab turish, bu ikkinchi karta, tezkor bank oʻtkazmasi opsiyasi yoki raqamli hamyon boʻlishi asosiy tayyorgarlikdir. Bu xuddi aksiya davrida kazinoga hisobni toʻldirishga ham tegishli. Bonus oynasi oʻrtasida muvaffaqiyatsiz depozit taklifni butunlay yoʻqotishga olib kelishi mumkin. Toʻlov usullarini mavsum boshlanishidan oldin sozlash kerak, emas, balki siz hisoblagichga qaraganingizda.

Toʻrtinchidan, Takealot yana hisobni boshlaydi. Takealot bu yil oʻzining yillik Blue Dot savdosini oʻtkazishini tasdiqladi, TakealotMORE ishtirokchilari uchun qoʻshimcha chegirmalar bilan. Aksiyalarning toʻliq roʻyxati hali oshkor qilinmagan, ammo format tanish: kunlik takliflar, cheklangan miqdordagi mahsulotlar va ilova uchun eksklyuziv takliflar, ular tezda sotiladi.

Oʻtgan yilgi savdoda elektronika, uy texnikasi va kosmetika kabi kategoriyalar dastlabki soatlarda yetakchi boʻldi. Donishmand qadam – bu savdo boshlanishidan oldin hisobni sozlash, toʻlov maʼlumotlarini saqlash va mahsulotlarni orzular roʻyxatiga qoʻshish. Ertalab uni koʻrish uchun kutish, shu mahsulot uchun millionlab boshqa odamlar bilan raqobatlashish demakdir.

Nihoyat, faqat bir juma kuni emas, balki butun mavsum uchun byudjet rejalashtiring. Wonga bayram mavsumidagi xarajatlarni 289 milliard rand deb baholaydi, UCT tadqiqoti esa Janub Afrikaning bayram iqtisodiyoti yiliga 500 milliard randdan ortiq ekanligini koʻrsatadi. Bu noyabrdan yanvar oyigacha hisoblardan chiqib ketadigan sezilarli miqdordir.

Joziba Qora Jumani bir martalik voqea sifatida koʻrib chiqishdir, ammo aksiyalar, chakana yoki kazinoda boʻlsin, bir necha hafta oldin va keyin oʻtkaziladi. Ikki televizor yoki ikkita depozit bonusini taqqoslash maydonidan qatʼi nazar, faqat eʼlon qilingan chegirmaga emas, balki uning haqiqiy shartlariga beeshka daqiqa sarflashga arziydi. Mavsumga aniq summa va uni qanday bajarish rejasi bilan kirib boring.

Qora Jumaga olti hafta qoldi, bu byudjet tuzish, toʻlov usullarini tartibga solish va shovqin boshlanishidan oldin nimani xohlayotganingizni hal qilish uchun yetarli. Takliflar doʻkonlarda ham, kazinolarda ham paydo boʻladi. Promo aksiyalar mavsumidan foydalanuvchilar reja bilan yondashganlar uchun eng yaxshi imkoniyatlarni taqdim etadi.

Mashhur