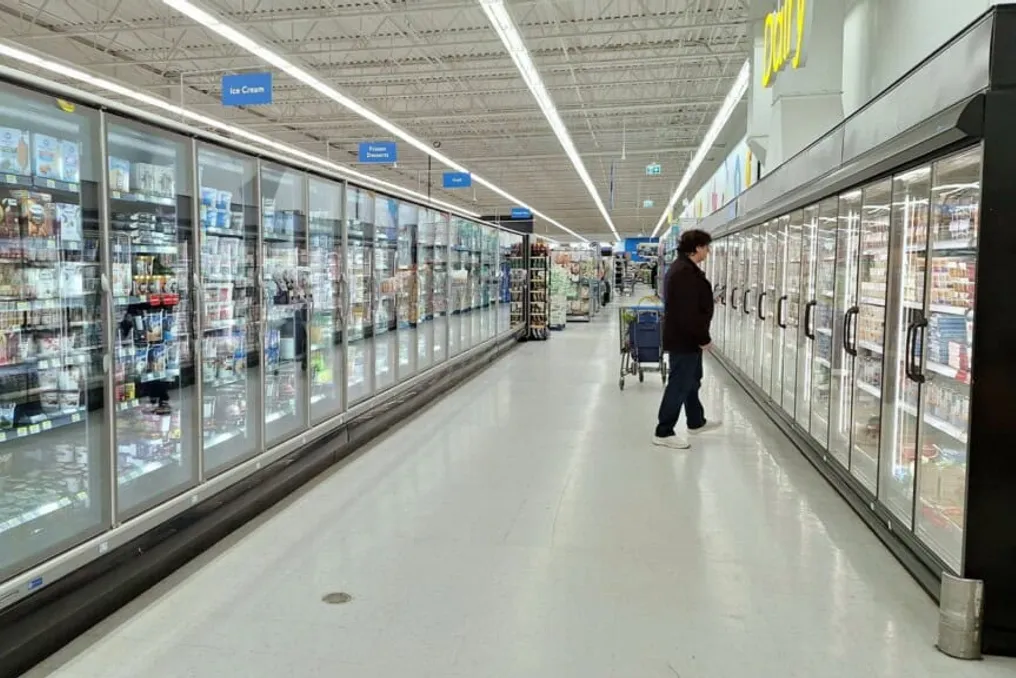
Bu hafta Yevropada xavotir uygʻotgan hodisa yuz berdi: hacker hujumlari yetti mamlakatdagi supermarketlardagi muzlatgichlar va muzlatgichlarga taʼsir qildi va ularning haroratini 50°C gacha koʻtardi. Bu holat dushanba tongida (02) sodir boʻldi.
Belgiya miqyosidagi eng katta chakana savdo tarmogʻi Delhaize oʻnlab doʻkonlardagi muammolarni, Belgiya va Luksemburgda ham qayd etdi. Britaniya kompaniyasi SuperValu 13 ta doʻkondan muzlatilgan va sovutilgan mahsulotlarni olib tashlashga majbur boʻldi.
Yevropa oziq-ovqat va qishloq xoʻjaligi komissari Kristof Hansen bu hacker hujumlarini Yevropa Ittifoqida oziq-ovqat taʼminotiga taʼsir qilish urinishi sifatida tasnifladi. Ushbu hujumlar Pentagon tomonidan AQSh harbiy bazalarining bozorlariga qarshi olib borilgan va oktyabr oyida yuzlab fransuz supermarketlariga taʼsir qilgan hujumlarga oʻxshadi.
Mutaxassislar bunday hujumlar koʻpayishining bir nechta omillar bilan izoh berishmoqda. Nascimento fikricha, bunday voqealar chastotasining oshishi «hujum va himoya oʻrtasidagi fundamental asimmetriyadan» bogʻliq. U IT (Axborot texnologiyalari) va OT (Operatsion texnologiyalar) ning birlashuvi muzlatish qurilmalarini, elektr tarmoqlarini va sanoat uskunalarini internetdan butunlay uzilgan izolyatsiya qilingan muhitlarda saqlash imkonini berdi.
Biroq, masofaviy monitoringni taʼminlash, energiya isteʼmolini kuzatish va bashoratli texnik xizmat koʻrsatish uchun kompaniyalar bu eski uskunani korporativ tarmoqlarga va umumiy internetga ulaganlar, bu esa minglab himoyasiz kirish nuqtalarini yaratdi.
IoT (Internet of Things) mutaxassisi yana ikkita omilning hacker hujumlarining oʻsishiga hissa qoʻshayotganini taʼkidladi. Birinchisi – sunʼiy intellekt (AI) yordamida maqsadlarni tezroq topish. Nascimentoning aytishicha, hujumchilar endi maqsadlarni qoʻlda qidirishlari shart emas; ular AI asosidagi avtomatlashtirilgan vositalardan foydalanadilar, ular kun davomida internetni skanerlab, dunyo boʻylab millionlab qurilmalardagi ochiq portlar, eskirgan proshivlar va standart zavod parollarini darhol topadi.
Ikkinchi omil esa moliyaviy emas, balki jeopolitik motivlardir. Mutaxassis bu zararli agentlar ushbu hujumlardan past xarajat va yuqori taʼsir bilan foydalanishini, millatning taʼminot zanjirining barqarorligini tekshirish va aholi uchun noqulayliklar yaratish uchun ishlatishini, yuqori darajada himoyalangan davlat tarmoqlarini buzish zaruriyatidan qochishini taʼkidladi.
Maʼlumotlar xavfsizligi mutaxassisi Micaella Ribeiro uchun OT xavfsizligi singulariyaga toʻsqinlik qilishni kiritish bilan birga jismoniy oqibatlarni cheklashni oʻz ichiga olishi kerak. Bu har bir foydalanuvchi va yetkazib beruvchining huquqlarini cheklashni, tarmoqlarni ajratishni va ish parametrlari oʻzgarishlarini monitoring qilishni talab qiladi. Masalan, sovutish sohasida, kirish huquqi boʻlgan shaxs signalizatsiyani oʻzgartira olishi yoki haroratdan chetga chiqishni aniqlashga toʻsqinlik qila olishi baholanishi kerak. Mutaxassis bunday vakolatlar konsentratsiyasi bitta singulariyaga sabab boʻlishi va uni aniqlashni qiyinlashtirishi mumkinligini ogohlantirdi.
IoT mutaxassisi uchun Yevropadagi hacker hujumlari Braziliya bozori uchun uchta asosiy sabab bilan ogohlantirish vazifasini bajaradi. Birinchisi – «oʻrnat va unut» madaniyati. Braziliyada tijorat IoT ni joriy etishda ustuvorlik iqtisodiy samaradorlik va tezkor kengaytirish boʻlib, kibersavdo xavfsizligi ikkinchi darajali masala sifatida qaraladi. Koʻpgina kompaniyalar ulanadigan sensorlar, aqlli nasoslar yoki tijorat muzlatgichlarini oʻrnatadi va ularning dasturiy taʼminotini hech qachon yangilamaydi, shu qurilmalarni xavfsizlik nuqtai nazaridan haqiqiy «kechikuv bomba»ga aylantiradi.
Ikkinchi sabab – eskirgan uskunaning keng qoʻllanilishi. Iqtisodiy omillar va yangi texnologiyalarga yuqori import bojxonalari tufayli Braziliyaning infratuzilmasi katta darajada eski (meros qolgan) uskunaga bogʻliq. Nascimento qoʻshimcha qilib, bu eskirgan tizimlarni uchinchi tomon internet modemlari yordamida modernizatsiya qilish, koʻpincha arzon boʻlgan, uskunani global kibertaxdidlardan himoyasiz qoldiradi.
Nihoyat, uchinchi sabab – taʼminot zanjiridagi halokatli zaifliklar. Ekspert agrobiznes, oziq-ovqat tashish va sovuq zanjiri logistikasiga chuqur iqtisodiy bogʻliqlikni taʼkidladi. Yuk mashinalarida, taqsimlash markazlarida yoki don burchaklarida haroratni oʻzgartiruvchi muvofiqlashtirilgan hujum mahalliy taʼminot zanjirlarini darhol paralizlashi, oziq-ovqat narxlarining oshishiga va eksport talablariga rioya qilishni buzishi mumkin.
Odamlar tobora koʻproq qurilmalar bir-biri bilan «muloqot qiladigan» uylarda yashashmoqda – masalan, yorugʻlik va televizorni Amazon Alexa qurilmasi orqali yoqish. Yaqinda Yevropa va AQShdagi hacker hujumlariga koʻra, mutaxassislar foydalanuvchilarga «aqlli» qurilmalardan qanday himoyalanish boʻyicha maslahatlar berishdi.
Ulanadigan uyni himoya qilish usullari mavjud, ammo bu fikrlash tarzini oʻzgartirishni talab qiladi: passiv pozitsiyadan faol xavfsizlik pozitsiyasiga oʻtish. Garchi qurilmalar xavfsizligining asosiy masʼuliyati ishlab chiqaruvchilarda boʻlsa-da, foydalanuvchilar belgilangan «raqamli chegarani» yaratishi kerak. Aqlli uyni himoya qilishning eng samarali va amaliy strategiyalari quyidagilarni oʻz ichiga oladi:
«Xatarni kamaytirish mumkin, va birinchi qadam – har bir qurilmaning funksiyasini baholash. Chiroq, kamera, qulf va isitish uskunalari nosozlik holatida turli oqibatlarga ega. Mening tavsiyam – har bir qurilma uy ichida nimalarni kuzatishi, avtorizatsiyalashi yoki oʻzgartirishi mumkinligiga proporsional eʼtibor berish. Himoya sotib olishdan boshlanadi. Isteʼmolchi ishlab chiqaruvchi qancha vaqt yangilanishlarni taʼminlayotganini va ular qanday oʻrnatilishini tekshirishi kerak. Keyin qurilmani, ilovani va routerni muntazam yangilash, zavod parollarini almashtirish va noyob parollardan foydalanish kerak. Ikki bosqichli tekshiruv funksiyasi imkon qadar har safar faollashtirilishi kerak, ayniqsa uy boshqaruvini markazlashtiradigan akkaunt uchun. Bitta markaziy akkauntning buzilishi uning ruxsatnomalariga qarab hodisa miqdorini kengaytirishi mumkin.
Shuningdek, men aqlli qurilmalarni ish va shaxsiy faoliyat uchun ishlatiladigan tarmoqdan ajratishni, ular oʻrtasida samarali izolyatsiyani taʼminlashni tavsiya qilaman. Keraksiz masofaviy funksiyalarni oʻchirish va oʻrnatuvchilar va yetkazib beruvchilarga berilgan kirishlarni koʻrib chiqish kirish imkoniyatlarini kamaytiradi. Tarmoqlarni ajratish baʼzi hujum yoʻllarini cheklaydi, lekin bu oʻz-oʻzidan bulutli xizmatdagi buzilgan akkauntni tuzatmaydi. Xavfsizlik butun yechimni qamrab olishi kerak.
Koʻpincha eʼtibordan chetda qoladigan yana bir jihat bor: nosozlik holatida uskunaning xatti-harakati. Xavfsizlik bilan bogʻliq funksiyalar uchun, ishlab chiqaruvchi tomonidan mahalliy yoki qoʻlda muqobil mavjudligini va internet yoki bulutli xizmatlar mavjud boʻlmaganda nima sodir boʻlishini tekshirishni maslahat beraman. Ushbu tahlil mahsulotni tanlash va oʻrnatishning bir qismi boʻlishi kerak, improvisatsiya qilingan moslamalar bilan emas, ular himoyani xavf ostiga qoʻyishi mumkin. Ishlab chiqaruvchi hal qiluvchi rol oʻynaydi: u xavfsiz sozlamalar, ishonchli yangilanishlar, aniq koʻrsatmalar va nosozlik oqibatlari bilan mos keladigan himoya mexanizmlarini taklif qilishi kerak. Isteʼmolchi parollar va sozlamalarni yaxshilashi mumkin, ammo u xavfsiz arxitekturani oʻzi tuzata olmaydi. Ulanadigan mahsulot odamlarning jismoniy xavfsizligiga taʼsir qilsa, uning himoyasi loyihaning bir qismi boʻlishi va butun qoʻllab-quvvatlash muddati davomida saqlanishi kerak.