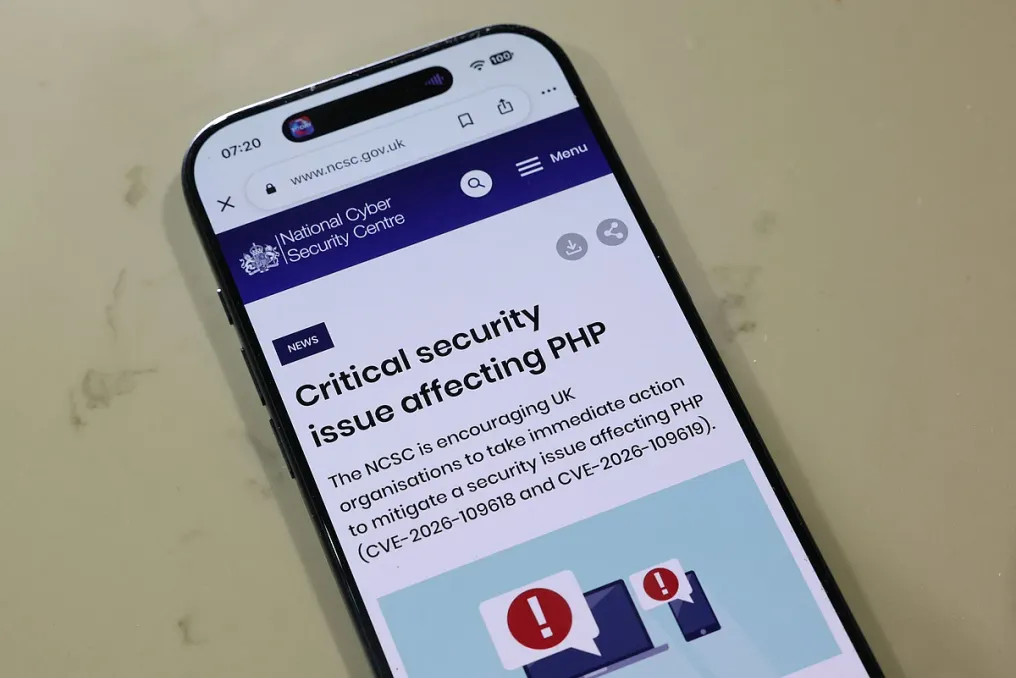
Birlashgan Arab Amirliklaridagi (BAA) kompaniyalar va hosting provayderlari PHP2Shell deb nomlangan yangi aniqlangan bir qator PHP zaifliklarini yopish boʻyicha faol ishlamoqda. Reaksiya choralari doirasida ular tuzatilgan PHP paketlarini joylashtirmoqda, umumiy hosting muhitlarini yangilamoqda va kibersavdo ekspertlari maʼlumotlariga koʻra, mijozlarga oʻz ijrochi versiyalarini tekshirish va veb-xizmatlarni qayta ishga tushirishni tavsiya qilmoqda.
Protectt.ai ning Yaqin Sharq va Afrika boʻyicha mintaqaviy rahbari Pushkar Singh bu reaksiyaning BAA xavflarga proaktiv javob berish va raqamli barqarorlikning oldingi safhasida turishini namoyon etishini taʼkidladi. U kibersavdo xavfsizligi bir martalik talablarga rioya qilish sifatida emas, balki vaqtida zaifliklarni bartaraf etish, ijrochi muhitni himoya qilish va muvofiqlashtirilgan javob bilan mustahkamlangan tahdidlarni tahlil qilishni oʻz ichiga olgan uzluksiz operatsion faoliyat sifatida qaralishi kerakligini taʼkidladi.
Censys maʼlumotlariga koʻra, BAAʼdagi potentsial ravishda ushbu zaifliklarga duch keladigan 4691 internetga kiruvchi host mavjud, bu mamlakatdagi versiyasi koʻrsatilgan jami hostlarning 79,5 foizini tashkil etadi. Kuzatuv natijalariga koʻra, BAA 233 ta mamlakat va hududlar orasida 71-oʻrinni egallaydi. Singh qoʻshimcha qilib, baʼzi baholar toʻrtdagi uchta veb-sayt PHPdan foydalanadi deb taxmin qiladi, bu esa BAA korporativ saytlarining aksariyati taʼsirlangan boʻlishi mumkinligini bildiradi.
Har bir sayt uchun oqibatlarning jiddiyati uning tuzatilgan holatiga, ilova ichki yoki tashqi ekanligiga, shuningdek, PHP dan foydalanish usuliga bogʻliq. BAA ning bu reaksiyasi xorijdan kelgan shoshilinch ogohlantirishlar tufayli amalga oshirildi.
AQSh Milliy xavfsizlik agentligi tashkilotlarga ikki zaiflikni darhol bartaraf eta olmasa, saytlarni tarmoqdan chiqarishni qatʼiyan tavsiya qildi, chunki ular koʻpincha hujumchilarga fayl tizimiga yoki server maʼlumotlar bazasiga bevosita kirish imkonini beradi. Tenable tadqiqotchilar guruhi bu zaifliklarni 'Xavotir uygʻotuvchi zaiflik' (Vulnerability of Concern) - Vulnerability Watch dasturi doirasida eng yuqori daraja sifatida tasnifladi.
Tenabledagi bosh tadqiqot muhandisi Satnam Narang tushuntirdi, bunday tasnif faqat eng halokatli kamchiliklar uchun ajratilgan, chunki PHP keng tarqalgan. U barcha server tilini biladigan veb-saytlarning taxminan 70 foizi PHPdan foydalanadi, dedi. Narang zaifliklar aynan PHPning oʻzida joylashganligini aniqlab, veb-soʻrovlarni qayta ishlovchi har bir oʻrnatmani xavf ostiga qoʻyadi. Eksploitatsiya paytida ular autentifikatsiya talab qilmasdan masofadan kodni bajarishga ruxsat berishi va ulardan biri xotirani sizib olishi mumkin.
'Ular oʻz qamrovi va miqyosi tufayli Log4Shell dan keyingi eng muhim zaifliklardan biridir', - dedi u. Shuningdek, u bu zaifliklar sunʼiy intellekt yordamida aniqlanganini eslatdi.
Tenabledagi investitsiya boʻyicha vitse-prezident Gavin Millard PHP2Shell oʻn yildan ortiq vaqt davomida, taxminan oʻn ta veb-saytning yettisida ishlatiladigan kodda mavjudligini maʼlum qildi. Aniqlash avgust oyida, ochilishi esa shu hafta sodir boʻldi, shu bilan birga ekspluatatsiya urinishlari bir necha soat davomida kuzatildi. Millard shunday dedi: 'Biz hujumchilar eski kodni yangi kod bilan solishtirayotganini va keyin teskari yoʻnalishda ishlayotganini koʻrmoqdamiz. AI bu jarayonni tezlashtirmoqda. Hozirda ekspluatatsiya tezligi va imkoniyati oʻzining jiddiyatidan muhimroqdir.'
Muammoni bartaraf etish tezligi PHP bilan ishlash jarayonlari qanday tashkil etilganiga bogʻliq, dedi Narang. Linux distribyutivlari va uzoq muddatli qoʻllab-quvvatlash yetkazib beruvchilari oldindan ogohlantirildi, shuning uchun yangilangan paketlar bir necha soat yoki kunlar ichida paydo boʻlishi mumkin edi. Kam tarqalgan paket manbalari koʻproq vaqt talab qilishi mumkin. PHP loyihasi ixtiyoriy qoʻllab-quvvatlanadigan remirepo repozitoriyasi chiqarilgan kuni yangilanishlarga ega boʻlmasligini maʼlum qildi.
Eski PHP versiyalari bilan ishlaydigan tizimlar haftalar yoki oylarni kutishi yoki umuman yangilanishi mumkin emas. PHPni oʻz ichiga olgan mahsulotlar 'uzun dumʼga tegishli, chunki tashkilotlar oʻz yetkazib beruvchilaridan yangilanishlarni kutishlari kerak. Bulutli tizimlar odatda osonroq yangilanadi, ammo oʻz serverlarida yoki mahalliy joylashgan ilovalar administratorlar tomonidan tuzatishlarni rejalashtirishni talab qiladi.
Censysdagi Yaqin Sharq, Turkiya va Afrika boʻyicha vitse-prezident Mariam ElOazani tashkilotlarga taʼsirlangan PHP oʻrnatmalarini aniqlash, xavfsizlik yangilanishlarini qoʻllash va muammoni bartaraf etish samaradorligini tekshirishni maslahat berdi. Xavfsizlik jamoalari shuningdek, gʻayritabiiy faoliyatni tergov qilish va tuzatishlari murakkabroq boʻlishi mumkin boʻlgan eskirgan tizimlarni baholashlari kerak. U taʼkidladi: 'Nima borligini bilmasdan, tashkilotlar hujumlar sodir boʻlishidan oldin zaifliklarni aniqlay olmaydi.'
Millard haqiqiy zaiflik koʻpincha unutilgan serverda yashiringanligini taʼkidladi. 'Agar u qayerda ishlayotganini bilsangiz, PHPni tuzatish oson. Koʻpgina tashkilotlar buni toʻliq bilmaydi', dedi u, bir necha yil avval 'faqat sinov uchun' ishga tushirilgan saytlarga ishora qilib. U qoʻshimcha qildi: 'Agar uni tuzata olmasangiz, uni himoya qiling. Agar yangilay olmasangiz, uni oʻchiring.'
Singh ijrochi muhitni himoya qilish va Nolik Ishonch (Zero Trust) tamoyiliga asoslangan koʻp darajali yondashuvga chaqirdi, veb-saytlar, mobil ilovalar va AI agentlarini birlashgan raqamli ishonch zanjiri qismi sifatida koʻrib chiqdi.
Sophos Counter Threat Unitdagi tahdidlarni tahlil qilish boʻyicha vitse-prezident Don Smith hozirda zaifliklar boshida taxmin qilinganidan koʻra ekspluatatsiya qilish qiyinroq ekanligini, ammo xavf saqlanib qolganini aytdi. U xulosa qildi: 'BAA tashkilotlari ham, hamma joydagi kabi, tuzatishlarni qoʻllash va muammolarni bartaraf etishda davom etgan sari, bu har qanday hajmdagi kompaniyalar va butun xavfsizlik sanoati uchun muhim oʻquv jarayoni boʻladi. Biz AI sohasidagi yutuqlarga asoslangan zaifliklarni kashf etish davrida yashayapmiz. Bu qisqa muddatda muammolarni keltirsa-da, u uzoq muddatda bizning dasturiy ekotizimimizni xavfsizroq va barqarorroq qiladi.'