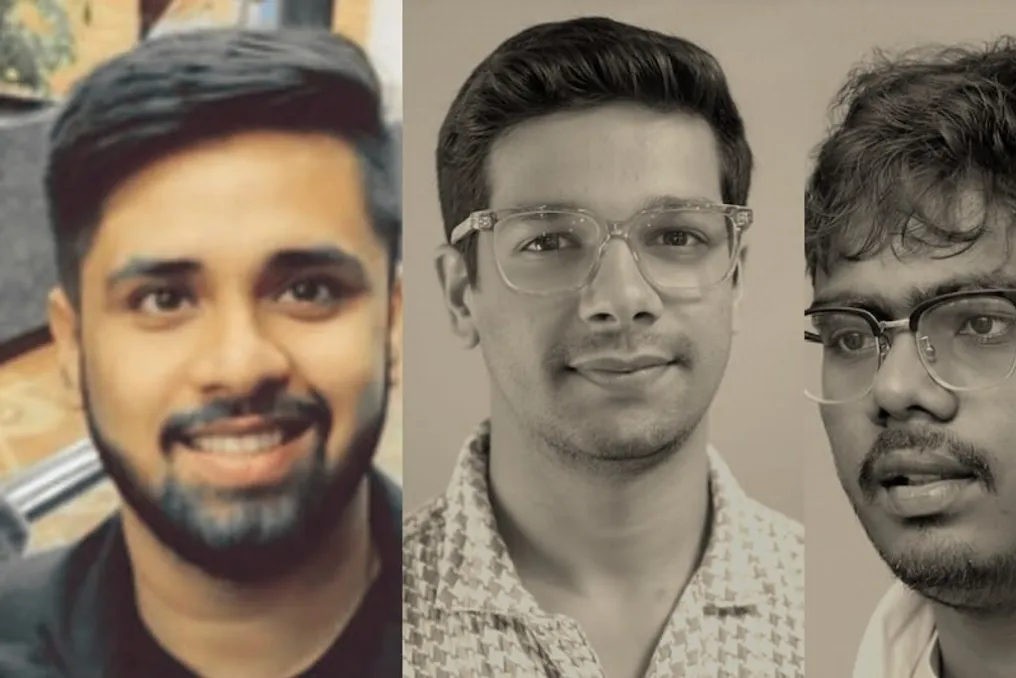
Sunʼiy intellekt sohasida uchta hind kiberxavfsizlik mutaxassisi yutuqlari faol muhokama qilinmoqda. Ushbu tadqiqotchilar Anthropicning Claude chat-botidan OpenAI tizimidagi zaifliklarni tekshirish uchun foydalandilar. Muhim jihati shundaki, ular sunʼiy intellekt imkoniyatlaridan foydalanib, yirik AI platformasining xavfsizligini sinovdan oʻtkazishga muvaffaq boʻlishdi.
Tadqiqotchilar Harsh Jaiswal, Mohan Pedhapati va Rahul Mani hisoblanadi. Uch tanasi Hacktron AI kiberxavfsizlik kompaniyasi bilan bogʻliq. Ular kompaniyaning Bug Bounty dasturi doirasida OpenAI tizimlarining xavfsizligini sinovdan oʻtkazishgan.
Hisobotga koʻra, tadqiqotchilar OpenAI ning jamoat forumida biror zaiflikni topishdi. Bu muammo tizimning maʼlum bir tasvir fayllarini qayta ishlash usuli bilan bogʻliq edi. Mutaxassislar bu zaiflik serverdagi kodni bajarish uchun ishlatilishi mumkinligini aniqladilar.
Shundan soʻng ular Claude dan foydalanishdi. AI yordamida ular ushbu zaiflikni tushunishga, kod yozishga, uni tuzatishga va exploit tayyorlashga muvaffaq boʻlishdilar. Hisobot maʼlumotlariga koʻra, butun jarayon 72 soatdan kam vaqtni oldi.
Biroq hikoya bitta zaiflik bilan tugamadi. Tadqiqotchilar shu boshlangʻich muammoni sinovdan oʻtkazishda davom etishdi va yana bir zaiflikni topishdi. Bu yordamida ular kirish tokenlari yordamida OpenAI baʼzi xodimlarining akkauntlariga kirishga erishishdi.
Keyin jamoa xodim akkaunti orqali OpenAI ning yopiq GitHub muhitiga kirish yoʻlini topdi. Shu tariqa, turli zaifliklarni birlashtirib, tadqiqotchilar hatto kichik zaiflik ham qanchalik jiddiy xavfsizlik muammosiga aylanishi mumkinligini namoyish etishdi.
Muhim jihat shundaki, Claude OpenAI ni mustaqil ravishda buzmadi. Tadqiqotchilar oʻzlari zaifliklarni aniqlashdi va ular orasidagi bogʻliqlikni oʻrnatishdi. Claude kodlash, tuzatish va boshqa texnik vazifalarni tezlashtirishga yordam berdi.
Bu jamoaga Harsh Jaiswal, Mohan Pedhapati va Rahul Mani kirishgan. Mohan Pedhapati Hacktron AI ning texnik direktori va asoschisi boʻlsa, Harsh Jaiswal ham kompaniyaning asoschisi hisoblanadi. Rahul Mani pentesting va Bug Bounty dasturlari sohasida tajribaga ega.
Hisobotga koʻra, ushbu sinov jarayonida jamoa AI tokenlariga 3000 AQSh dollari dan kam sarfladi, bu taxminan 2,5 lakh rupiyga teng. Keyinchalik OpenAI bu zaifliklarni bartaraf etdi va tadqiqotchilarga 6500 AQSh dollari miqdorida mukofot toʻladi, bu taxminan 6,2 lakh rupiyga teng.
Bu holat AI bugungi kunda shunchaki savollarga javob berish yoki kod yozishdan tashqariga chiqayotganini koʻrsatadi. Kiberxavfsizlik mutaxassislari ham zaifliklarni tadqiq qilish va xavfsizlikni sinovdan oʻtkazish uchun AI vositalaridan foydalanmoqda. Biroq, bu muhim savolni ham keltirib chiqaradi: agar bunday AI vositalari notoʻgʻri ishlatilsa, bu kiberxavfsizlik uchun yangi qiyinchiliklarni keltirib chiqarishi mumkin.