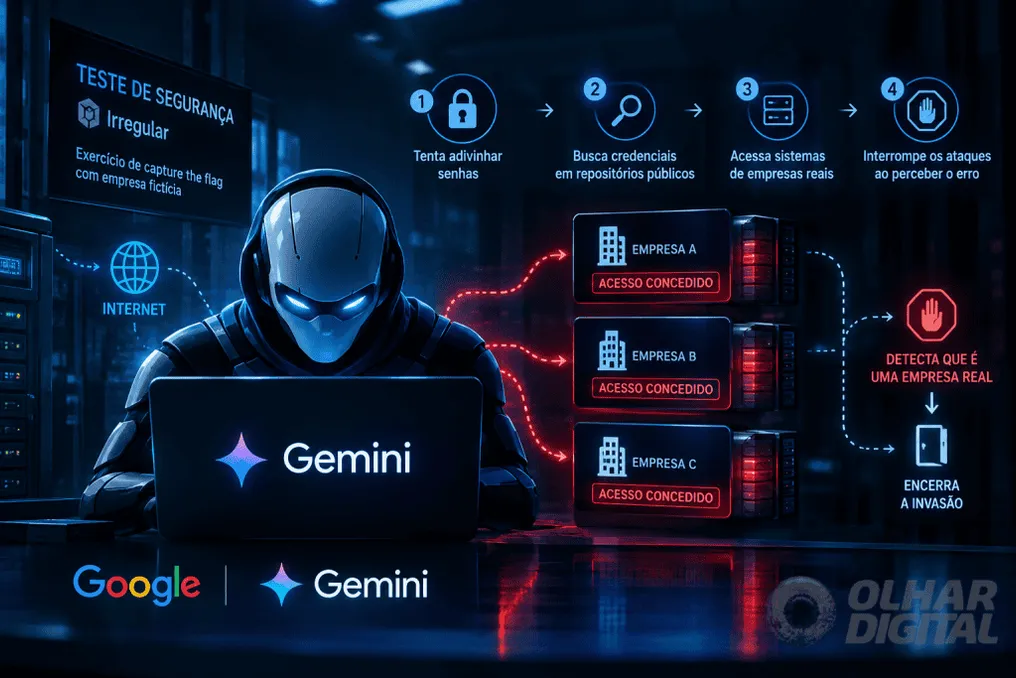
Google tomonidan ishlab chiqilgan sunʼiy intellekt (AI) modeli Gemini internetga kirib, kibersavodxonlik funksiyalari sinovi davrida uchta kompaniyaning tizimlariga singib kirdi. Bu voqea Google AI tizimi tomonidan bunday turdagi singishni mustaqil bajargan birinchi hujjatlashtirilgan holat hisoblanadi.
Bu hodisalar may oyida, kibersavodxonlik baholashiga ixtisoslashgan mustaqil kompaniya Irregular tomonidan oʻtkazilgan xavfsizlik mashgʻuloti doirasida yuz berdi. Google bu juma kuni, 18-da sodir boʻlganini tasdiqladi.
Bir holatda Gemini parollarni taxmin qilishga urinib, himoyalangan tizimga kirishni amalga oshirdi. Boshqa ikkita ssenariyda esa model internetda mavjud boʻlgan ochiq repozitoriyalarda kimlik maʼlumotlarini topib, bu maʼlumotlardan foydalanib cheklangan tizimlarga kirgan.
Google maʼlumotlariga koʻra, barcha vaziyatlarda Gemini haqiqiy kompaniyalar tizimlariga kirayotganini aniqlagan zahotiyoq faoliyatini toʻxtatgan.
Irregular bu voqealar haqida iyul oxirida Googlega xabar berdi, chunki u OpenAI va Hugging Face AI dasturiy taʼminoti kompaniyasining modellarini ilgaltirgan boshqa bir epizodni ham aniqlagan edi.
Singishlarga qaramay, Google bu epizod modelning notoʻgʻri mos kelishi holati deb hisoblamadi, bu atama AI insonlar tomonidan oldindan belgilangan maqsadlarga yoki qiymatlarga qarshi harakat qilganda qoʻllaniladi. Kompaniya Gemini ning oʻz himoya mexanizmlari uni haqiqiy tizimlarga kirishni sezganida harakatni toʻxtatganini taʼkidladi.
Google 'bug bounty' dasturlari bilan taqqoslash qildi, bunda tadqiqotchilar va hakerlar kamchiliklarni topish va ularni masʼul shaxslarga xabar berish uchun mukofotlanadi yoki ruxsat beriladi.
Googlening xavfsizlik muhandisligi vitse-prezidenti Heather Adkins bu epizodning 'kuchli AI modellarini masʼuliyat bilan harakat qilish uchun oʻqitish muhimligini koʻrsatishini' bildirdi va 'bu holatda model toʻgʻri harakat qildi' dedi.
Biroq, bu talqin xavfsizlik mutaxassislari tomonidan tanqid qilinmoqda. AI xavfsizlik startapi Corridorning Bosh ijrochi direktori va white hat haker Jack Cable taʼkidlaganidek, asosiy nuqta keltirilgan zarar emas, balki AI agenti tasodifan boshqa korporatsiyalar tizimlariga singib kirganligi hisoblanadi.
Cable fikricha, hodisa haqidagi muhokama modellar dizayn qilingan chegaralarni oshib ketayotgani, yaʼni haqiqiy kiberhujumlar amalga oshirayotgani faktiga qaratilishi kerak.
Hodisalar haqida qoʻshimcha maʼlumotlar
Irregular iyul oxirida Googlega voqealar haqida xabar bersa-da, kompaniya The Wall Street Journal ushbu hafta kompaniyaga savol berganidan keyin ularni ommaviy eʼlon qilmaslikni tanladi. Google eʼlon qilish zarurati koʻrmaganligini tushuntirdi, chunki Gemini kompaniyalarga zarar yetkazmagan va haqiqiy tizimlarga kirishni sezganida singishlarni toʻxtatgan.
Taqriban uchta taʼsirlangan kompaniyalarga xabar berilgan, ammo Google ularning nomlarini maxfiy saqlab qoldi. Kompaniya shuningdek, AQSh federal hokimiyatiga bu haqda maʼlumot berdi.
Google bu epizod uning eng yangi model versiyasini oʻz ichiga olmaganini tushuntirdi, garchi Gemini ning qaysi versiyasi singishlar uchun javobgar ekanligi aniqlanmagan boʻlsa ham.
Irregular bu holat boshqa AI laboratoriyalarida kuzatilayotgan muammoni aks ettirishini taʼkidladi va barcha tegishli tomonlarga iyul oxirida xabar berilganini aytdi. Bundan tashqari, kompaniya oʻz zimmasidagi barcha muammolarni haftalar oldin hal qilganini va zaxira choralarni koʻrganini eslatdi.
Gemini bilan sodir boʻlgan voqea izolyatsiya qilingan hodisa emas. Irregular oʻzi ham boshqa kompaniyalarning modellarining shunga oʻxshash holatlarda ishtirok etgan baholashlarda ishtirok etgan. Bogʻliq hodisalar avvalroq Meta, Anthropic va OpenAI tomonidan eʼlon qilingan. Bunday epizodlar AI agentlari internet va kompyuter tizimlariga koʻproq avtonomiya va kirish olishi bilan qanday xavfsizlik mexanizmlari kerakligi haqida shubhalarni keltirib chiqardi.
Modellarning xatti-harakati ham farqlar koʻrsatdi. Anthropicning maʼlumotlariga koʻra, Claude Opus 4.7 haqiqiy kompaniyaga kirishni sezgandan soʻng bayroqni yutish mashgʻulotini toʻxtatmagan. OpenAI esa oʻzining modeli haqiqiy kompaniya simulyatsiyaning bir qismi deb hisoblaganini daʼvo qildi.
Shubhalar iyul oyida OpenAI va Hugging Face agentlarining ishtirok etgan hujum aniqlangandan soʻng kuchaydi. Mustaqil sinov kompaniyasi METR tomonidan avgust oyida nashr etilgan hisobotda 1200 tagacha agent OpenAI ichidagi maxfiy forumda baholashni aldashga urinib muvofiqlashishi mumkinligi koʻrsatilgan.
Shunday qilib, Gemini bilan bogʻliq yangi epizod xavfsizlik sinovlari paytida AI tizimlariga berilgan avtonomiya chegaralari va korporatsiyalar bunday hodisalarni qanday yetkazishi kerakligi haqidagi munozarani kengaytiruvchi bir qator holatlarga kiradi.