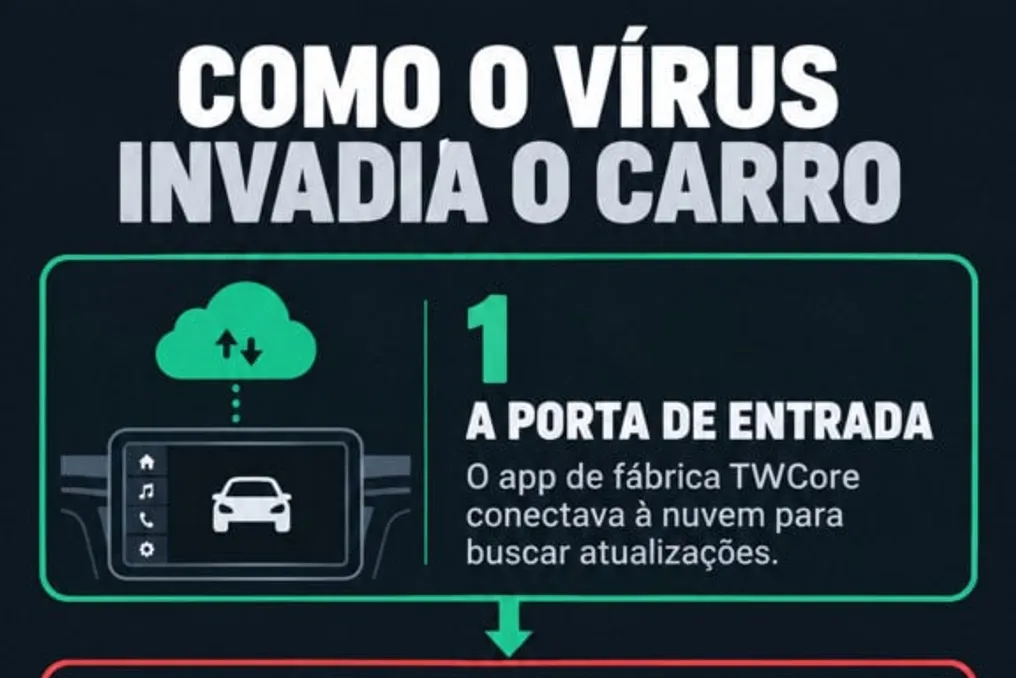
Kaspersky kompaniyasining mutaxassislari Android operatsion tizimidan foydalanuvchi avtomobillardagi multimedia tizimlarini zararlash uchun maxsus yaratilgan birinchi virusni aniqladilar. Bu zararli kod Shenzhen Driving Control Technology tarkibiga kiruvchi DoFun nomli xitoy kompaniyasining dasturiy taʼminotidan foydalanadigan modellar nishoniga olingan edi.
Mutaxassis Leonardo La Rosa Olhar Digital intervyusida shuni tushuntirdi: virus hech qanday aniq avtomobil brendi bilan bogʻliq emas, balki «DoFun dasturiy taʼminoti infratuzilmasi va mavzu doʻkoni yordamida foydalaniladigan universal Android multimedia markazlariga va moslashtirilgan tizimlarga» taʼsir qilgan.
Bu operatsiya BADBOX va MoYu Group tarmoqlariga bogʻliq kiberjinoyatchilar zimmasiga yuklangan. Mutaxassisning soʻzlariga koʻra, bu guruhlar «arzon TV-bokslar, endi esa DoFun xitoy kompaniyasi yechimlaridan foydalanadigan avtomakerlarning multimedia markazlari kabi zaif Android ekotizimlarini massaviy zararlashga ixtisoslashgan operatorlar» hisoblanadi.
Ushbu dasturiy taʼminot ishlab chiquvchisi kiberxavfsizlik xizmati tadqiqotchilari tomonidan xabardor qilingan. Kaspersky maʼlumotlariga koʻra, aniqlangan zaifliklar tuzatilgan boʻlib, bu nazariy jihatdan ushbu hodisani yopadi. Biroq, bu kelajakda potentsial jihatdan jiddiyroq hodisalarga yoʻl ochdi.
Virus multimedia markazlarini foydalanuvchi sezmay zoʻrlagan. Kaspersky maʼlumot berishicha, u avtomobil tizimida allaqachon mavjud boʻlgan resursdan foydalangan. Sunʼiy intellekt boʻyicha mutaxassis Stefano Levorato Olhar Digital intervyusida shunday dedi: «bu kimdir avtomobilni boshqarish, tormozlash yoki tezlashtirishga avtomatik ravishda kirishgani degani emas».
Amalda, zararlangan media markazi sekinlashadi va koʻproq internet maʼlumotlarini isteʼmol qiladi, bu kichik noqulaylik sifatida koʻrinishi mumkin. Shunga qaramay, La Rosa taʼkidladi: «Asosiy tahdid „ochiq eshik“ konsepsiyasida yotadi».
Zararli dastur avtomobilning markaziy bloki ichiga backdor oʻrnatganda, bu qurilma masofaviy buyruqlarga javob berishni boshlaydi. Direktor ogohlantiradi: «Jinoyatchi ushbu ulanishga kirish imkoniyatini boshqa kiberjinoyatchilarga sotishga qaror qilishi mumkin, toki ular sizning avtomobilingizning IP-manzilidan foydalanib raqamli jinoyatlarni yashirib turishsin».
Bundan tashqari, kelajakda foydalanuvchi shaxsiy maʼlumotlarini, hisoblar va haydovchining navigatsiya tarixini toʻplay oladigan yanada agressiv modullar kiritilishi mumkin.
Haqiqiy xavf hozirgi simptomda emas, balki ertangi kun hujumi uchun qurilgan koʻprikda yotadi.
Braziliya innovatsiyalari jamiyati (SBI) va Braziliyadagi Global Innovation Institute (GInI) ning solbosh hamjamiyat aʼzosi boʻlgan Levorato boshqa jihatga eʼtibor qaratadi: «Biz imkoniyatni faktga aylantirmaslik uchun juda ehtiyot boʻlishimiz kerak. Biz bilishimizcha, zararli dastur avtomobilning muhim tizimlariga yetib borganligi haqida dalil yoʻq».
U kompromitatsiya qilingan muhit ichida evolyutsiya qilish potensiali borligini taʼkidlaydi. Levoratoning fikricha, tormozlash, gidravlik boshqaruv yoki zamonaviy avtomobilning quvvatlash tizimlariga erishish uchun haker hali boshqa xavfsizlik toʻsiqlarini yengib oʻtishi kerak.
La Rosa uchun bu holat burilish nuqtasi boʻlib, chunki uning soʻzlariga koʻra, u botnetlarning kompyuter va smartfonlar sohasidan avtomobil Internet narsalariga oʻtganini rasman qayd etadi. U kuzatadi: «Jinoyatchilar zamonaviy avtomobillar gʻildiraklardagi katta smartfonlarga aylanganini tushunishdi, ammo ularda koʻpincha flagman mobil telefon kabi xavfsizlik va yangilanish sikli jihatidan shu darajada yetuklik yoʻq».
La Rosa davom etib, «bu paradigma almashinuvi ekanligini koʻrsatib, hakerlar butun dunyo garajlaridagi ishlatilmayotgan va yomon himoyalangan hisoblash quvvati okeani mavjudligini payqadilar» deb qoʻshimcha qiladi.
Mutaxassis shuningdek, «avtomakerlar qulaylik uchun axborot-koʻngilochar tizimlarni sensorlar va avtomobil buyruqlari bilan tobora koʻproq integratsiya qilish sari, hujum yuzasi faqat oshib bormoqda» deb taʼkidlaydi.
U xulosa qiladi: «Avtomobil bozori proshivka va dasturiy taʼminotga mexanik muhandislik kabi xavfsizlik darajasida munosabat bildirishni oʻrganishi kerak».
La Rosa shuningdek, multimedia markazlaridagi botnet holati kiberjinoyatchilar uchun bir qator «konsepsiya isbotini» (Proof of Concept) xizmat qilishiini taʼkidlaydi. Bu zolimlar ichkariga kirib, yorugʻlik va internetdan foydalana olishlarini namoyish etdi.
«Kelajakdagi haqiqiy xavf shundaki, ular ichkariga kirganlaridan soʻng, xonalarga eshiklarni ochishga urinishni boshlashadi — u yerda bloklashlar, geolokatsiya, sensorlar va avtomobilning asosiy tizimlari joylashgan».
Levorato uchun bu holat «shunga oʻxshash yoki yomonroq hujumlarga yoʻl ochmaydi». U shunchaki bunday hujum turi mavjudligini va katta miqyosda amalga oshirilishi mumkinligini namoyish etadi.
Bu epizodning asosiy ahamiyati ushbu aniq zararli dastur tomonidan keltirilgan zarar emas, balki avtomobilning yangi texnologik muhiti haqidagi ogohlantirishdir.
Bu tahdid oldida nima qilish kerak? La Rosa maslahatlar beradi: «Birinchi maslahat – avtomobil dasturiy taʼminotini har doim yangi holatda ushlab turish va ishlab chiqaruvchi yoki agent tomonidan taqdim etiladigan rasmiy yangilanishlarni afzal koʻrish».
Mutaxassisning boshqa maslahati: «Multimedia markazidagi funksiyalarni bloklashga urinish maqsadida „rootlash“ protseduralarini, parallel proshivkalarni oʻrnatish yoki rasmiy doʻkonlardan tashqari manbalardan ilovalarni yuklab olishdan qatʼiyan saqlaning».
Direktor shuningdek tavsiya qildi: «Agar siz universal yoki oʻzgartirilgan Android-interfeys tizimidan foydalanayotgan boʻlsangiz, eng maxfiy hisoblaringizni u orqali ulashishdan yoki moliyaviy tranzaksiyalar oʻtkazishdan saqlaning».
Nihoyat, operatsion belgilariga eʼtibor berish kerak: agar avtomobil ekrani noaniq toʻxtab qolishlar, haddan tashqari va sababsiz internet trafikini isteʼmol qilish yoki avtomobilni ishga tushirishda gʻalati xatti-harakatlar koʻrsatsa, tizim yaxlitligini tekshirish uchun brendning texnik qoʻllab-quvvatlash xizmatiga murojaat qilish lozim.
Levorato qoʻshimcha qiladiki, «masʼuliyatni toʻliq isteʼmolchiga yuklash mumkin emas. Avtomobil tizimining bir qismi bor, uni egasi nazorat qila olmaydi».
Uning fikricha, proshivka zaifliklarini tuzatish, avtomobil tizimlarini integratsiya qilish, yangilanishlar xavfsizligi va tahdidlarni monitoring qilish avtomakerlar va ularning yetkazib beruvchilariga bogʻliq.
[ ]